#1
 toramanemre/log4j-rce-detect-waf-bypass
Apache Log4j RCE(CVE-2021-44228)検出のためのWAFバイパスペイロード付きNucleiテンプレート
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 脆弱性一括検出 poc
 alt3kx/cve-2022-22965_poc
Spring Framework RCE (クイックペンテストノート)
 12nio/cve-2025-68428_poc
CVE-2025-68428 概念実証
 e1a/cve-2023-4596
CVE-2023-4596向けPoCスクリプト。任意のファイルアップロードによる認証なしのリモートコマンド実行。
 t0xodile/crlf-powered-desync-scanner
CRLFインジェクションおよびHTTPデシンク攻撃用のBurp拡張スキャナ。変異プローブ、WAF誤検知チェック、オプションのレスポンスキューポイズニング自動悪用機能を備えています。
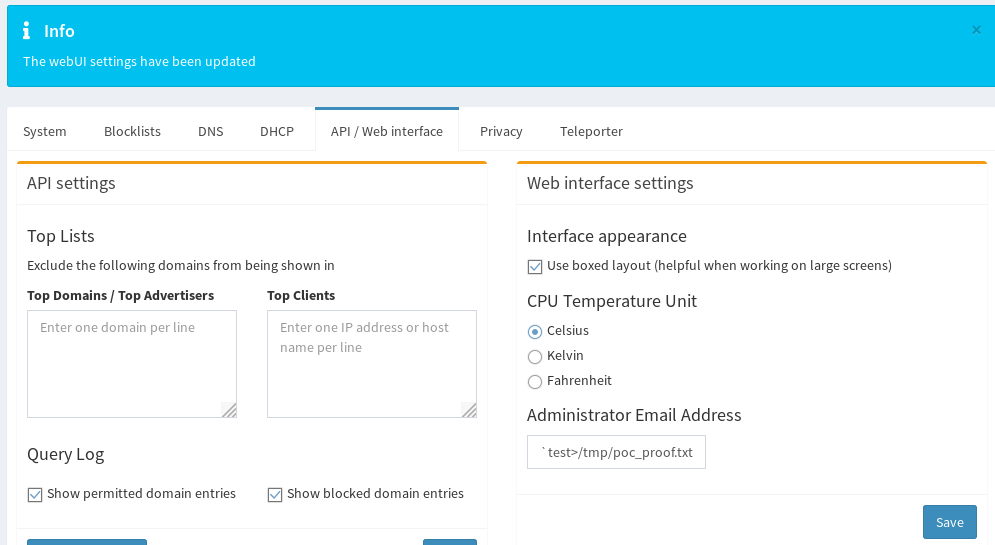 pr0tean/cve-2019-13051
Pi-Hole AdminLTE コマンドインジェクション (CVE-2019-13051) の概念実証エクスプロイト。メールフィールドインジェクションとcronベースの実行を介してリモートルートアクセスを可能にします。
 pedrohavay/exploit-cve-2021-44228
これは、Log4j RCE Unauthenticated (CVE-2021-44228) の概念実証エクスプロイトです。
 tianstcht/cve-2023-4427
CVE-2023-4427 を標的とした Chrome 117 V8 のエクスプロイト。多数のクロスオリジン iframe を使用して ASLR をブルートフォースし、コード実行を達成します。根本原因分析と CTF のコンテキストを提供します。
 ap0dexme0/cve-2023-34960
Chamilo に対して大規模なコマンドインジェクションを実行
 fairyming/cve-2020-9547
CVE-2020-9547:FasterXML/jackson-databind リモートコード実行の脆弱性
 zack0x01/vuln-app-cve-2025-55182
意図的に脆弱なNext.jsアプリケーション。React Server Componentsでの安全でない逆シリアル化によるCVE-2025-55182 RCEを実証します。セキュリティ研究と教育のためのエクスプロイトスクリプトとスキャナー統合が含まれます。
 blueteamsteve/cve-2021-41773
CVE-2021-41773用の脆弱なDockerイメージ
 mr-xn/cve-2021-43798
CVE-2021-43798:Grafana 任意ファイル読み取りの脆弱性
 watchtowrlabs/palo-alto-panos-cve-2024-0012
CVE-2024-0012およびCVE-2024-9474用のエクスプロイトで、Palo Alto PAN-OSの管理Webインターフェースにおける認証バイパスと認証済みコマンドインジェクションを対象とします。
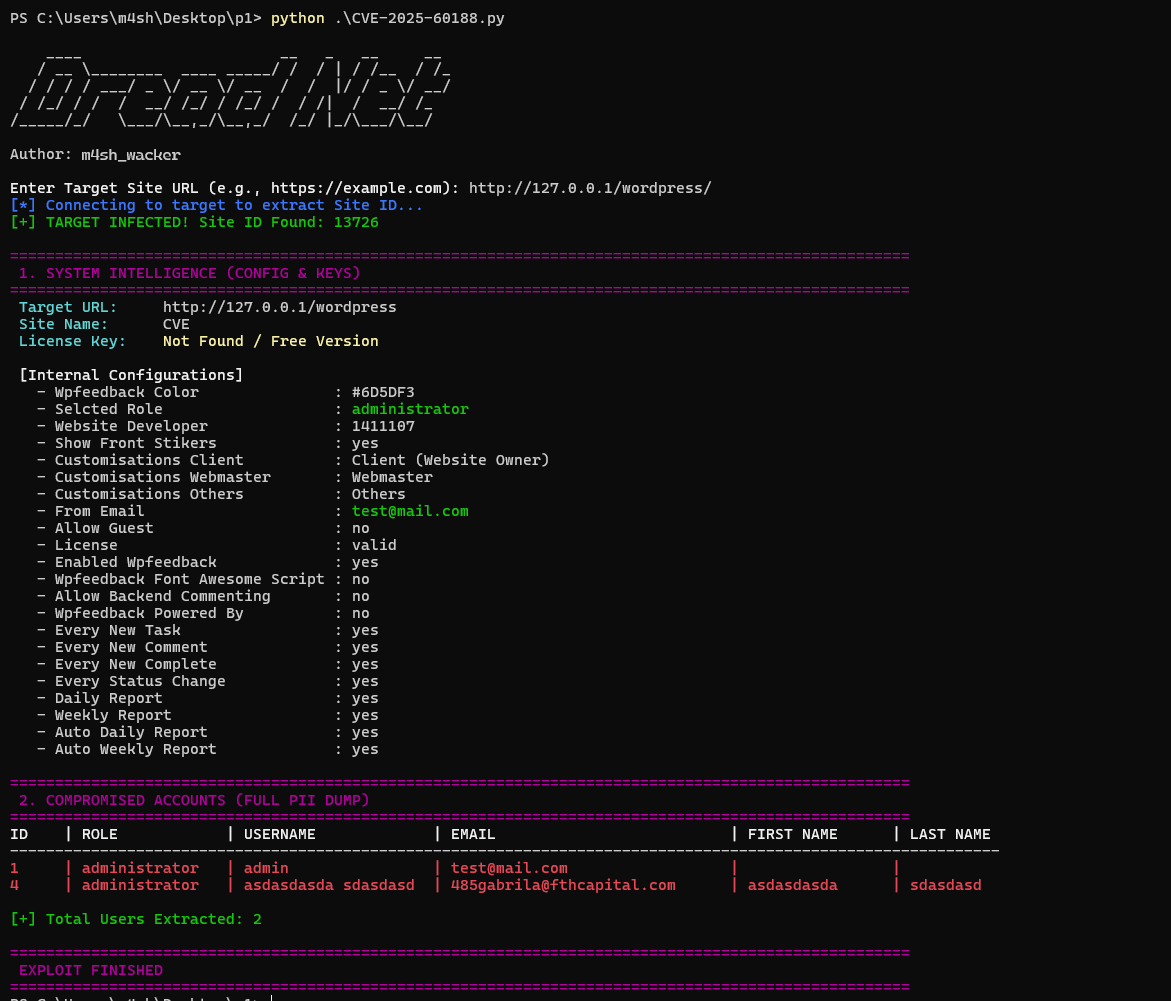 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim プラグインのエクスプロイト
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / 作成者: Tas9er