
 #1

 ransomleak/training-application-security
インタラクティブなセキュアコーディングトレーニング。OWASP Top 10のWebおよびAPI脆弱性、Git/シークレット露出、10以上の言語での修正例を網羅したハンズオンSCORM演習を提供します。
 kimusan/goahead-webserver-pre-5.1.5-rce-poc-cve-2021-42342-
Goahead Webserver バージョン 5.1.5 未満で発見された最近の RCE の小さな PoC。
 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x、22.xおよびIvanti Policy SecureのWebコンポーネントにおける認証バイパスの脆弱性により、リモートの攻撃者が制御チェックを迂回して制限されたリソースにアクセスできる可能性があります。
 fullmetal5/flashhax
Nintendo Wii向けCVE-2016-0974の実装。
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 frichetten/cve-2020-11108-poc
CVE-2020-11108 の PoC; Pi-hole における RCE および権限昇格
 xmzyshypnc/cve-2021-30551
chrome V8 CVE-2021-30551 用の私のexp
 blacksunwen/cve-2019-0708
CVE-2019-0708
 crackercat/cve-2021-30632
Windows システムを標的とした CVE-2021-30632 の Chrome V8 RCE エクスプロイト。Chrome 91-93 でテスト済み。JS POC および実環境でのバグ分析リファレンスを含む。
 akamajoris/cve-2019-11043-docker
Docker化された脆弱なPHP-FPM環境(CVE-2019-11043用)。phuip-fpizdamエクスプロイトをビルドして実行し、リモートコード実行を達成する手順付き。
 sensepost/cve-2025-64446
FortiNet の脆弱性 CVE-2025-64446 用のスキャナー
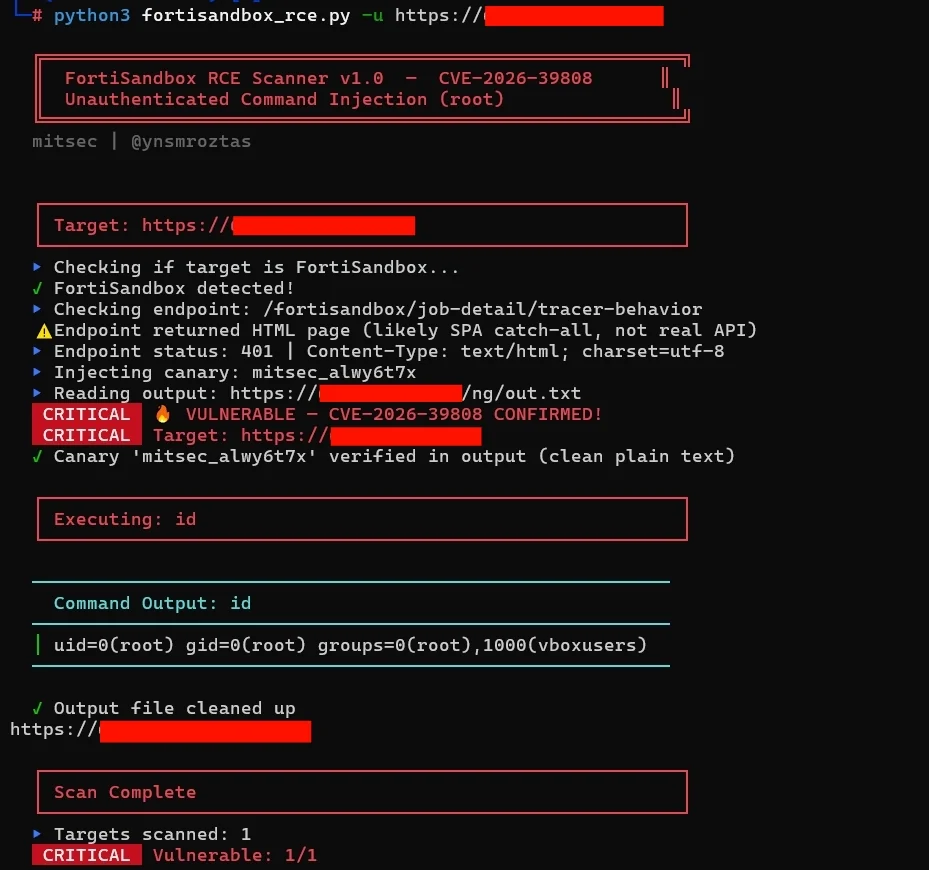 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
未認証のRCEスキャナー。FortiSandbox CVE-2026-39808向けで、カナリアベースの検証、コマンド実行、パイプライン統合による大規模スキャンを備えています。
 jun-5heng/cve-2021-22005
VMware vCenter Server任意ファイルアップロード脆弱性 / Code By:Jun_sheng
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql 未認証SQLインジェクションバッチスキャンPoC。Jeecg-BootはSpring BootとJeecg-Boot-Plusに基づく高速開発プラットフォームで、最新のjeecg-boot 3.5.0で複数のSQLインジェクション脆弱性が発見されました。
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
Pythonエクスプロイト for Oracle WebLogic CVE-2019-2725。細工されたHTTPリクエストを脆弱なサーバーに送信することで、認証なしのリモートコード実行を可能にします。
 kljunowsky/cve-2024-27348
Apache HugeGraph Server における Groovy インジェクションを介した認証不要のリモートコード実行の概念実証エクスプロイト。単一ターゲットおよび複数ターゲットのコマンド実行をサポートします。









