
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 hook-s3c/cve-2018-18852
CERIO ルーター (DT300N、DT100G、AMR-3204、WMR-200N) の認証済みリモートコード実行エクスプロイト。ベンダーのデフォルト認証情報を使用します。MIPS アーキテクチャを標的とした Python PoC。
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph 認証バイパス RCE(CVE-2022-0540)
 hightechsec/scarce-apache2
CVE-2021-41773 の脆弱性が公開されているウェブサイトを対象とした、バグハンティングまたはペネトレーションテストのためのフレームワーク
 stahlz/jqshell
CVE-2018-9206(jQuery File Upload)向けの自動エクスプロイトツール。単一/複数ターゲットのスキャン、Torプロキシサポート、出力ログ機能を備え、ペネトレーションテストおよび教育目的で使用します。
 numanturle/cve-2022-0332
CVE-2022-0332(Moodle 3.11〜3.11.4のSQLインジェクション脆弱性)の概念実証エクスプロイト。未認証データベース抽出用の動作するHTTP GETペイロードを備えています。
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: js2pyサンドボックスエスケープ、pyimport制限のバイパス。
 jas502n/burpsuite_pro_v1.7.37
高度なスキャンエンジン、インターセプトプロキシ、およびペネトレーションテスター向けの自動脆弱性検出を備えた包括的な Web アプリケーションセキュリティテストプラットフォーム。
 jas502n/zentao-getshell
ZenTao 8.2 - 9.2.1 Frontend Getshell
 iilegacyyii/poc-cve-2021-41773
Apache HTTP Server のパストラバーサル(CVE-2021-41773)を検出する PoC スキャナー。マルチホスト対応、SSL 検証の切り替え、同時スキャンをサポートします。
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
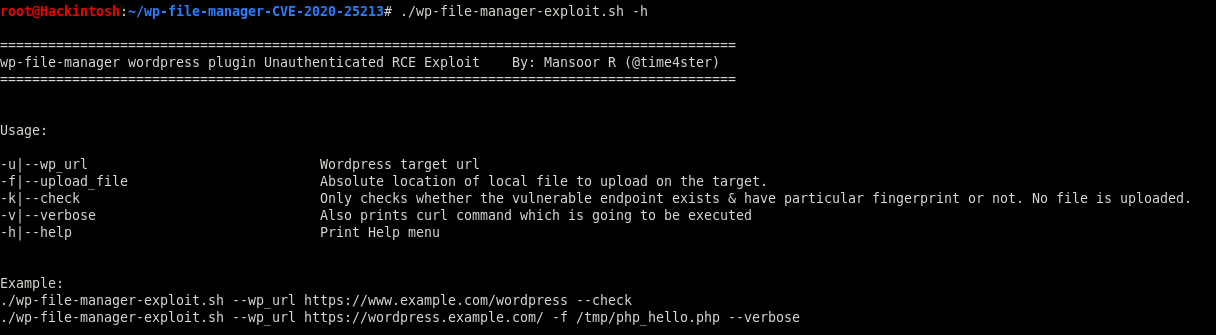 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 概念実証(非公式)
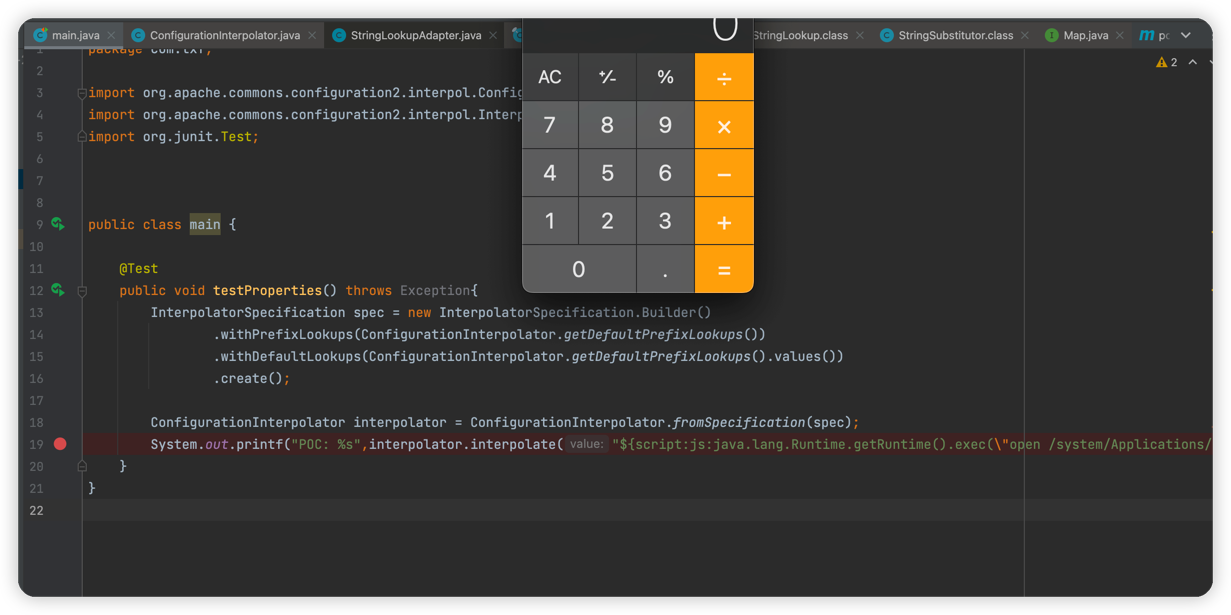 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration リモートコマンド実行の脆弱性
 l4rm4nd/cve-2025-55182
Dockerベースのラボ。Next.js/React Server ComponentsにおけるCVE-2025-55182(React2Shell RCE)の検出と悪用を目的とし、事前設定済みの脆弱なセットアップとPoCスキャナーを備えています。
 jas502n/xxl-job
xxl-job RESTful API RCE
 mistymntncop/cve-2023-2033
JavaScriptエクスプロイト。CVE-2023-2033を標的とし、Webアプリケーションにおける概念実証テストと脆弱性検証を目的としています。
 0x00-0x00/cve-2019-0841-bypass
Windows 10 の全バージョンの Edge を対象とした、完全自動の CVE-2019-0841 バイパス。








