
 #1

 deathshotxd/comment2shell
ゼロクリック・プリ認証のWordPress CVE-2026-93485エクスプロイトチェーン:wpautop()の格納型XSSが管理者セッションのプラグインアップロードへ昇格し、自己削除型ウェブシェルに至る。スキャナー、シェル、Nucleiテンプレート付き。
 jas502n/oa-tongda-rce
Office Anywhereネットワークインテリジェントオフィスシステム
 dxask88ma/weblogic-cve-2023-21839
CVE-2023-21839を標的としたJavaベースのエクスプロイトで、LDAPインジェクションを介してOracle WebLogic Serverバージョン12.2.1.3.0および12.2.1.4.0のリモートコード実行を行います。
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
CVE-2018-7600 Drupal RCE 用の PoC エクスプロイトコレクション。Drupal 7 および 8 を対象とした複数のスクリプトが含まれており、大量悪用のバリエーションも含まれます。
 dhmosfunk/7-zip-cve-2025-0411-poc
このリポジトリには、CVE-2025-0411 MotW bypassの一環としてPOCシナリオが含まれています。
 hktalent/cve-2020-2551
CVE-2020-2551のPoCエクスプロイトをPythonでWeblogic RCE with IIOPを検出する方法
 traceforce/mcp-xray
MCPサーバーのための統合セキュリティスキャナーで、config、pentest、repo-scanモードを備えています。CI/CD統合用にSARIFレポートを生成し、トークンおよびLLMアナライザーを介してシークレット、脆弱性、誤設定を検出します。
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski によって報告された脆弱性 | バグ報奨金の合計: $5.000 | CVE-2021-21123 および他 5 件...
 jas502n/cve-2019-11581
Atlassian JIRA テンプレートインジェクションの脆弱性 RCE
 h4x0r-dz/cve-2024-21762
Fortinet FortiOS の範囲外書き込み CVE-2024-21762 脆弱性
 duc-nt/cve-2020-6287-exploit
CVE-2020-6287 の PoC Python 製の PoC で、ユーザーの追加のみを行い、管理者権限は設定しません。@zeroSteiner の metasploit のコードにインスパイアされました。元の Metasploit PR モジュール:…
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell向けのDockerベースLDAP RCEエクスプロイトデモ
 redteampentesting/cve-2020-13935
Apache Tomcat の WebSocket 脆弱性を悪用するエクスプロイト
 nxenon/h2spacex
HTTP/2 最終フレーム同期(別名 Single Packet Attack)Scapy ベースの低レベルライブラリ / ツール + Exploit タイミング攻撃
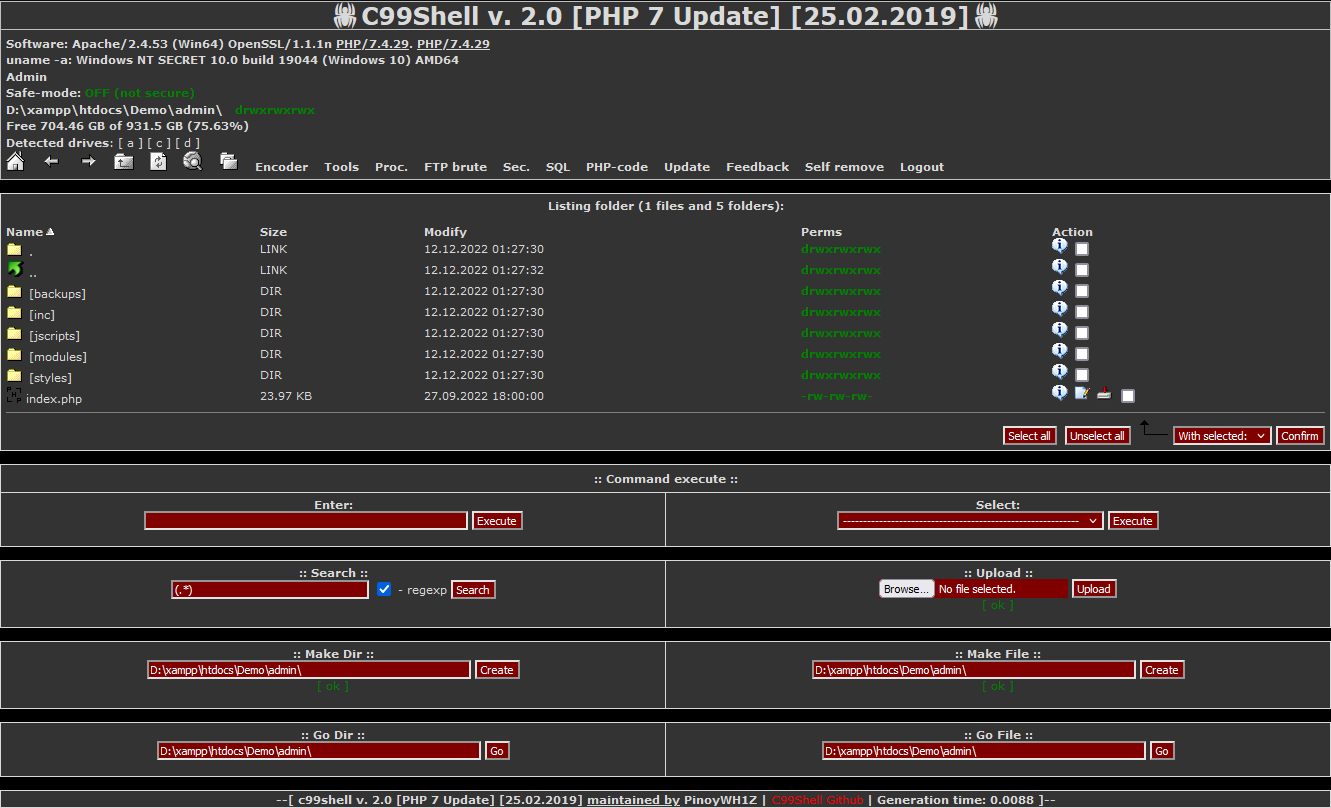 pinoywh1z/c99shell-php7
PHP 7 および safe-build による人気の C99 バリアント PHP Shell のアップデート。
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework は、ペネトレーションテスト支援ツールおよびエクスプロイトフレームワークです。レスポンシブインターフェースを通じて、ウェブを使ってウェブを攻撃するという原則を推進し、また移動中でもペネトレーションテストを可能にします。









