
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 3gstudent/homework-of-python
私のブログのPythonコード。
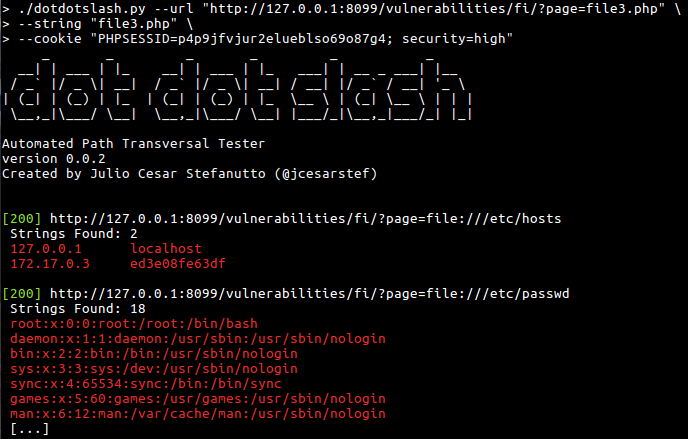 jcesarstef/dotdotslash
ディレクトリトラバーサルの脆弱性を検索する
 dionach/phemail
PhEmailは、ソーシャルエンジニアリングテストの一環としてフィッシングメールの送信プロセスを自動化する、Python製のオープンソースフィッシングメールツールです。
 reznok/spring4shell-poc
Docker化されたSpring4Shell (CVE-2022-22965) PoCアプリケーションとエクスプロイト
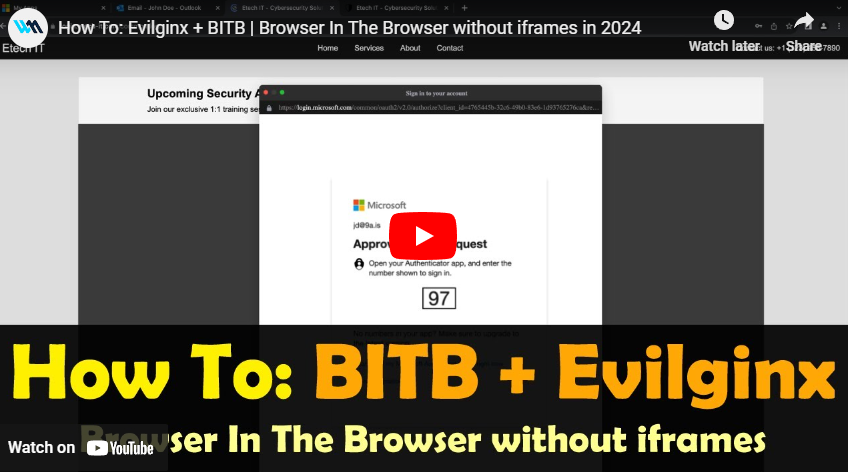 waelmas/frameless-bitb
iframeを使用しないBrowser In The Browser (BITB)への新しいアプローチ。Microsoftのようなログインページで実装されている従来のフレームバスターをバイパスし、Evilginxとの使用を可能にします。
 nccgroup/burpsuitehttpsmuggler
ペネトレーションテスターがWAFをバイパスしたり、さまざまな手法を使用してその有効性をテストしたりするのに役立つBurp Suite拡張機能
 gellin/bantam
A PHP backdoor management and generation tool/C2 featuring end to end encrypted payload streaming designed to bypass WAF, IDS, SIEM…
 y4er/weblogic-shiro-shell
WebLogicでCVE-2020-2883を利用してShiro rememberMeのデシリアライゼーション脆弱性を攻撃し、ワンクリックで蚁剑フィルターメモリシェルを登録する
 tothi/pwn-hisilicon-dvr
HiSilicon hi3520d DVR/NVR デバイス向けの概念実証エクスプロイトと脆弱性開示です。Web インターフェースを介した RCE、バックドア認証情報、バッファオーバーフローの解析を実証します。
 d4vinci/pastejacker
PasteJacking攻撃の自動化によるシステムハッキング
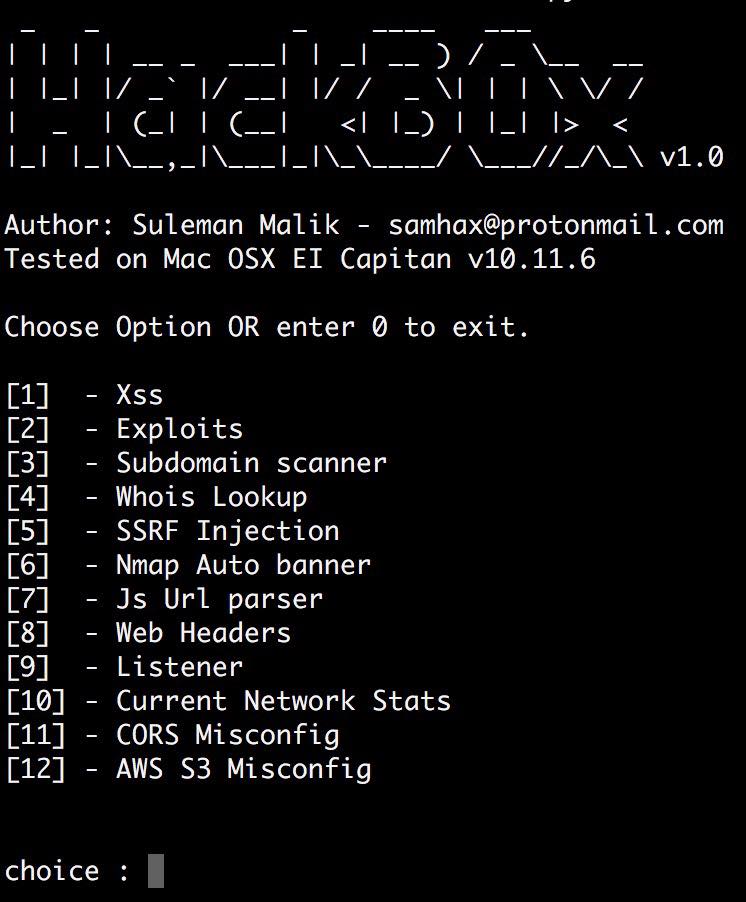 samhaxr/hackbox
HackBoxは、Webアプリケーションやネットワークセキュリティ評価のための多様な手法(XSSテスト、サブドメインスキャン、SSRFインジェクションなど)を組み合わせた強力かつ包括的なツールです。ユーザーフレンドリーなインターフェースと幅広い機能により、セキュリティ専門家にとって貴重なツールとなっ…
 signorrayan/redteam_toolkit
Red Team Toolkitは、レッドチームで使用される有用な攻撃ツールをひとまとめにしたオープンソースのDjango攻撃用Webアプリケーションです。
 sslab-gatech/pwn2own2020
6つの脆弱性を連鎖させてSafari経由でmacOSカーネルを侵害する
 ambionics/cnext-exploits
CNEXT (CVE-2024-2961) のエクスプロイト — glibc の iconv() におけるバッファオーバーフロー
 star-sg/cve
STAR Labsチームが発見した、または他者が発見したさまざまなCVE向けに作成された、概念実証エクスプロイトスクリプトのコレクション。
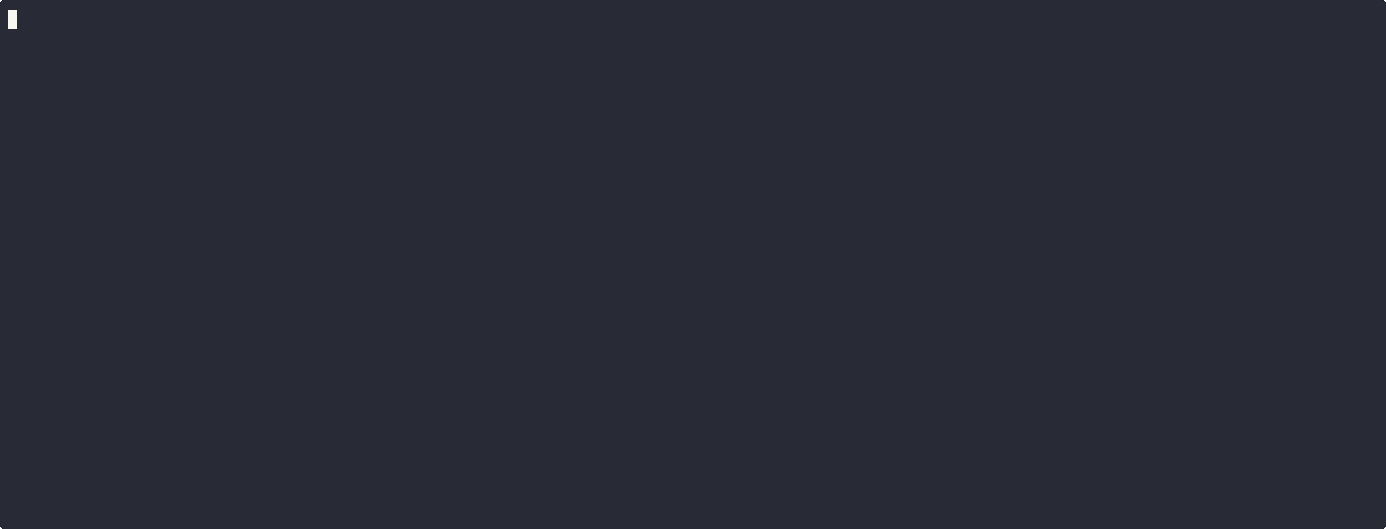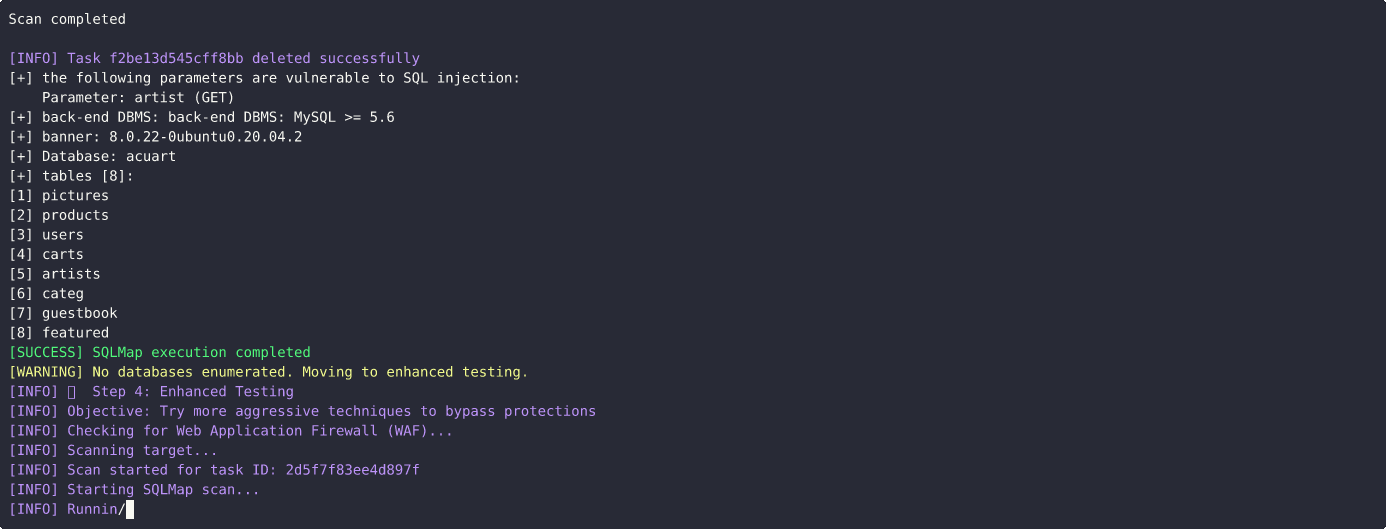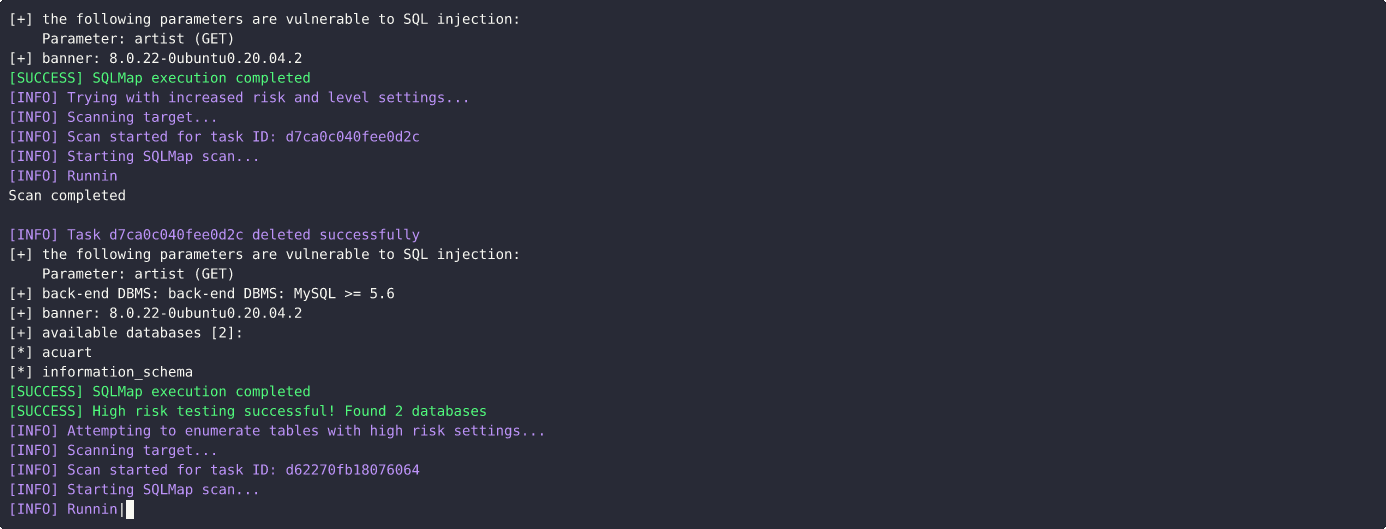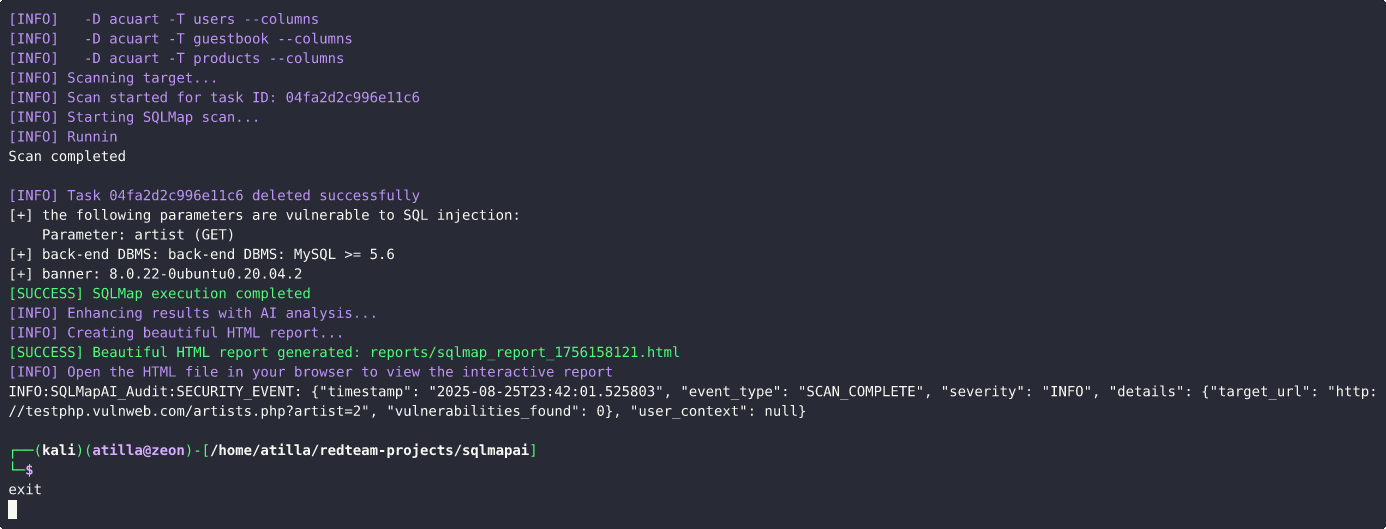 atiilla/sqlmap-ai
このスクリプトは、AIを活用した意思決定を用いてSQLMapによるSQLインジェクションテストを自動化します。








