
 #1

 ianxtianxt/cobaltstrike-ms17-010
csでMS17-010をスキャンするプラグイン
 folks-iwd/cve-2025-0108-poc
CVE-2025-0108 - PAN-OS 認証バイパス用の PoC エクスプロイト
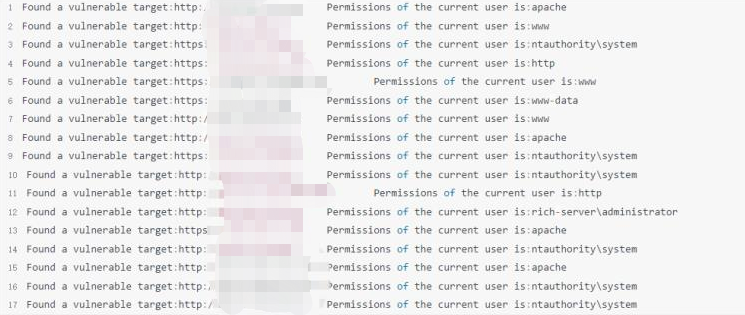 rabbitmask/cve-2018-7600-drupal7
CVE-2018-7600【Drupal7】一括スキャンツール。
 gmh5225/ollama-hunter
Shodanをスキャンして公開されているOllamaおよびllama.cppサーバーを検出し、セキュリティ研究のためにホスト、所在地、利用可能なモデルを列挙します。
 jvr2022/cve-2026-40345
deepmerge-ts 8.0.0 より前のスタック枯渇型サービス拒否(DoS)を再現し、悪用方法を文書化し、脆弱な依存関係のバージョン範囲をスキャンするスキャナを含みます。
 cybertechajju/cve-2026-23869-exploit
CVE-2026-23869向け自動エクスプロイトツール。React Server ComponentsにおけるリモートDoS脆弱性です。PoC、Nucleiテンプレート、検出および悪用のためのスキャンスクリプトを含みます。
 d3duct1v/cve-2022-41040
CVE-2022-41040用のPythonベースのスキャナー。単一または複数のURLの脆弱性をテストし、シンプルなCLIインターフェースとrequestsおよびcoloramaへの依存を持つ。
 hunzi0/cve-2022-22947-rce_poc
バッチURL検出 Spring-Cloud-Gateway-CVE-2022-22947
 vveakee/cve-2022-24990-poc
これは単なるPoCであり、エクスプロイトではありません。
 im-hanzou/fubucker
CVE-2022-1386 - Fusion Builder < 3.6.2 - 認証不要のSSRF脆弱性をチェックする自動マスツール
 umidguluzada/cyberdefense-lab
pfSense、Suricata、ELK Stackを備えた、ネットワーク監視と脅威検知のための完全なBlue Teamサイバーセキュリティラボ。
 0x20c/cve-2024-38856-exp
CVE-2024-38856 エクスプロイト
 tridents10/vader-pro-vdr
AI支援による脆弱性検出・修復プラットフォーム。Go製エンドポイントエージェント、集中管理ダッシュボード、脆弱性インテリジェンスエンジンを備えています。
 momenbasel/shodscript
Shodanの検索結果に対してエクスプロイト/PoCの実行を自動化 - 同時ディスパッチ、フィルタリング、構造化出力、エクスポート。
 wiggels/regresshion-check
SSHサーバーがCVE-2024-6387の脆弱性に対して影響を受けるか確認するCLIツール
 phoscoder/ghost-route
保護されたパスに細工されたx-middleware-subrequestヘッダーを送信することで、Next.jsサイトのCVE-2025-29927ミドルウェアバイパス脆弱性を検出するPythonベースのスキャナー。
 karthi-the-hacker/cve-2020-17453
CVE-2020-17453用のCLIスキャナで、単一または複数のURLに対してこの脆弱性をテストします。バグバウンティハンターやペネトレーションテスター向けに設計されています。









