
 #1
システムおよびアプリケーションの既知の脆弱性を検出するための自動化ツール。
Kitploit おすすめ

 foxvr-sudo/bug-bounty-arsenal-v.3
フルスタックのWebアプリケーションセキュリティスキャン用プラットフォームで、検出器ベースのエンジン、非同期Celeryワーカー、そして検出結果のトリアージと証拠のエクスポートを行うReactダッシュボードを備えています。
 hawsec/ginger
Hitachi VantaraのPentaho Business Analyticsプラットフォーム向けのセキュリティ評価ツール。
 lfillaz/cve-2024-2997
このツールは、Webサイト上の潜在的なパスの包括的なリストを調査することで、脆弱性を迅速に特定するのに役立ち、セキュリティ評価に有用です。
 fantaghost/fgscanner
FGscannerは、先進的でオープンソースのURLスキャナーです。
 watchtowrlabs/watchtowr-vs-barracuda-rce-cve-2026-116606-cve-2026-111560
Barracuda Email Security Gateway の認証前認証バイパスとコマンドインジェクションの連鎖(CVE-2026-116606、CVE-2026-111560)をチェックする Python 製検出アーティファクトジェネレーター。
 mindpatch/vulfy
🐺 Vulfy – Rustベースの高速パッケージバージョンスキャナー
 0xyur1/cve-2026-41940
cPanel/WHM 認証バイパス(ゼロデイ脆弱性)
 zeop-cybersec/apache_normalize_path
Metasploit-Framework modules (scanner and exploit) for the CVE-2021-41773 and CVE-2021-42013 (Path Traversal in Apache 2.4.49/2.4.50)
 fracturelabs/go-scan-spring
Spring4Shell(CVE-2022-22965)用の脆弱性スキャナー
 aigptcode/ssh_exploiter_cve-2024-6387
CVE-2024-6387 自動IPスキャナーと自動エクスプロイト
 projectdiscovery/tunnelx
TunnelXは、ネットワークトラフィックをルーティングするための安全なSOCKS5プロキシサーバを作成するように設計された軽量のイングレストンネリングツールです。
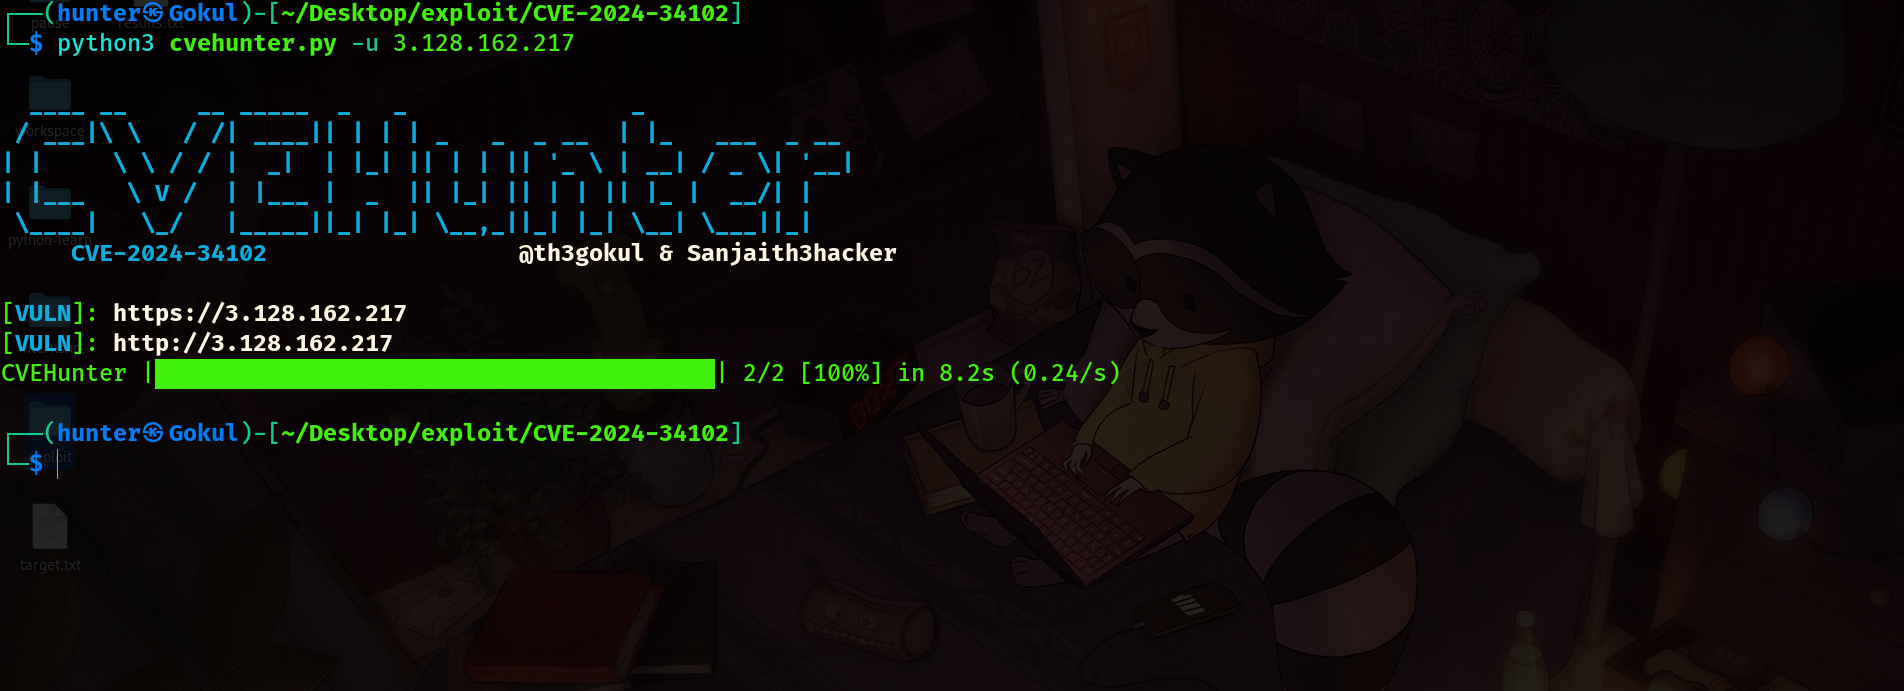 th3gokul/cve-2024-34102
CVE-2024-34102: 認証されていないMagento XXE
 redhuntlabs/confluentpwn
Atlassian Confluence 認証不要の ONGL インジェクションによるリモートコード実行スキャナー (CVE-2022-26134).
 nsflabs/cve-2020-5902
F5 BIG-IP TMUIのCVE-2020-5902 RCE脆弱性を検出するPythonスキャナー。管理ポートまたは自己IPを介して認証されていないリモートシステムで任意のコマンド実行をテストします。
 onapsis/onapsis_cve-2025-31324_scanner_tools
CVE-2025-31324のPythonベースのスキャナー。脆弱なSAP NetWeaver Visual Composerインスタンスを特定し、活発な悪用による侵害の指標を検出。
 0xajstrike/emsign-trust-scan
2026年10月のeMudhra/emSign CA鍵漏洩に対応するオフラインスキャナー。OSのトラストストア、CAバンドル、Java cacerts、NSS、コンテナイメージ全体から影響を受けた証明書を検出します。
 saira-h/whalescan
Windows コンテナ用脆弱性スキャナー








