
 #1

 aquasecurity/trivy-repo
Trivy用のdeb/rpmリポジトリ
 armourbird/csf
ArmourBird CSF - コンテナセキュリティフレームワーク
 y0-kan/log4jshell-scan
log4j2 RCE脆弱性(CVE-2021-44228)の内部ネットワークスキャナーで、インターネットに接続しない状態で脆弱性スキャンを実行でき、企業内部でLog4jShellの脆弱性を迅速に発見するのに役立ちます。
 redsection/jspanda
クライアントサイド プロトタイプ汚染 脆弱性スキャナー
 mateusverass/ngixshell
nginx CVEスキャナー + RCEエクスプロイトフレームワーク (CVE-2026-42945 ほか16件)
 vncert-cc/0dayex-checker
Zeroday Microsoft Exchange Server チェッカー(仮想パッチチェッカー)
 b1anda0/cve-2020-17519
Apache Flink ディレクトリトラバーサル脆弱性の一括検出 (CVE-2020-17519)
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 hynekpetrak/cve-2019-5544_cve-2020-3992
Python / scapyモジュール。SRVLOC/SLPプロトコルを実装し、有効なOpenSLPサービスをスキャンします。
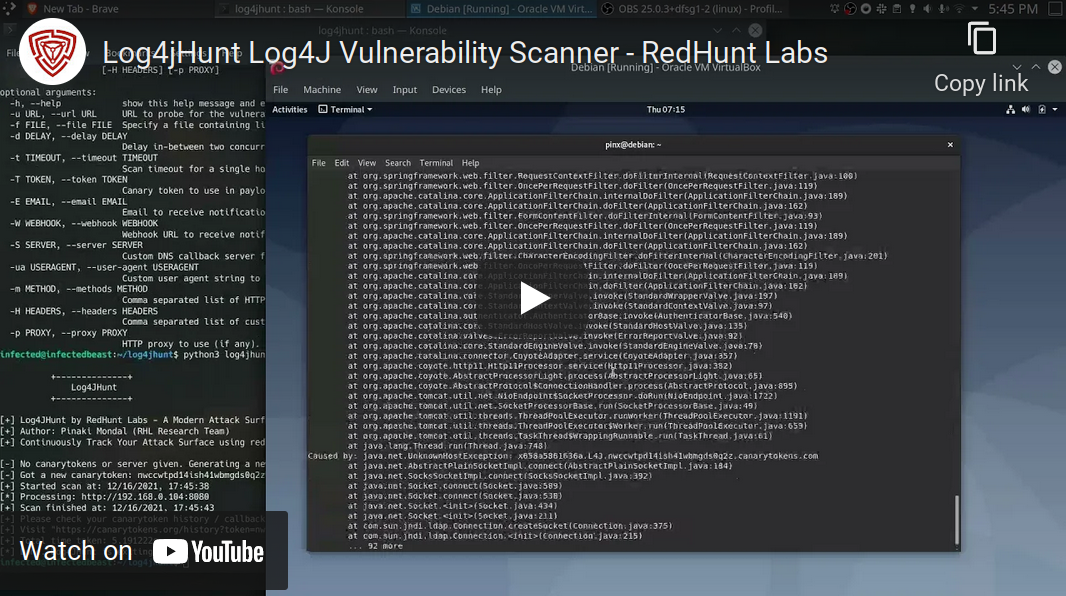 redhuntlabs/log4jhunt
Log4Shell(CVE-2021-44228)の脆弱性を検出する、自動化された信頼性の高いスキャナー。
 noptrix/httpgrep
非同期HTTP(S)スキャナー。ホスト、ポート、CIDR/レンジ、TLS証明書のvhostにわたって、レスポンスボディとヘッダーを文字列または正規表現でgrepします。
 darkarnium/log4j-cve-detect
ネストされたバイナリ内の CVE-2021-44228 の検出
 jfrog/cve-2024-3094-tools
シェルベースのスキャナーで、ファイルおよびディレクトリ内のXZバックドア(CVE-2024-3094)の脆弱性を検出し、侵害されたシステムの迅速な特定と緩和を可能にします。
 alegrey91/vex8s
Kubernetesのコンテキストをスキャンに適用することで脆弱性を抑制する
 k8gege/pyladon
Ladon Scanner For Python、大規模ネットワークペネトレーションスキャナー & Cobalt Strike、脆弱性 / エクスプロイト / 検出 / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 alessiodallapiazza/wpscan
WordPressのセキュリティスキャナーで、脆弱なプラグイン、テーマ、ユーザーを列挙し、設定ミスや既知の脆弱性を特定してペネトレーションテストを行います。
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml エクスプロイト poc 脆弱性 oracle スキャナ セキュリティ









