
 #1
システムおよびアプリケーションの既知の脆弱性を検出するための自動化ツール。
Kitploit おすすめ
 cloudquery/cloudquery
クラウド設定およびセキュリティデータのためのデータパイプライン。クラウド資産インベントリ、CSPM、FinOps、脆弱性管理ソリューションを構築。AWS、Azure、GCP、および70以上のクラウド・SaaSソースから抽出。
 chaitin/xray
一款長亭自社開発の充実したセキュリティ評価ツール。一般的なWebセキュリティ問題のスキャンとカスタムPoCをサポート | 使用前に必ずドキュメントをお読みください
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 six2dez/reconftw
reconFTWは、ターゲットドメインに対して自動偵察を実行するために設計されたツールであり、最適なツール群を実行してスキャンを行い脆弱性を発見します。
 giskard-ai/giskard-oss
🐢 LLMエージェント向けのオープンソース評価・テストライブラリ
 awarexone/agentic-bug-hunter
サブスクリプションの有無を問わず動作する、AI搭載のバグバウンティハンティングツールキット。
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
 greenbone/openvas-scanner
このリポジトリには、Greenbone Community Edition のスキャナーコンポーネントが含まれています。
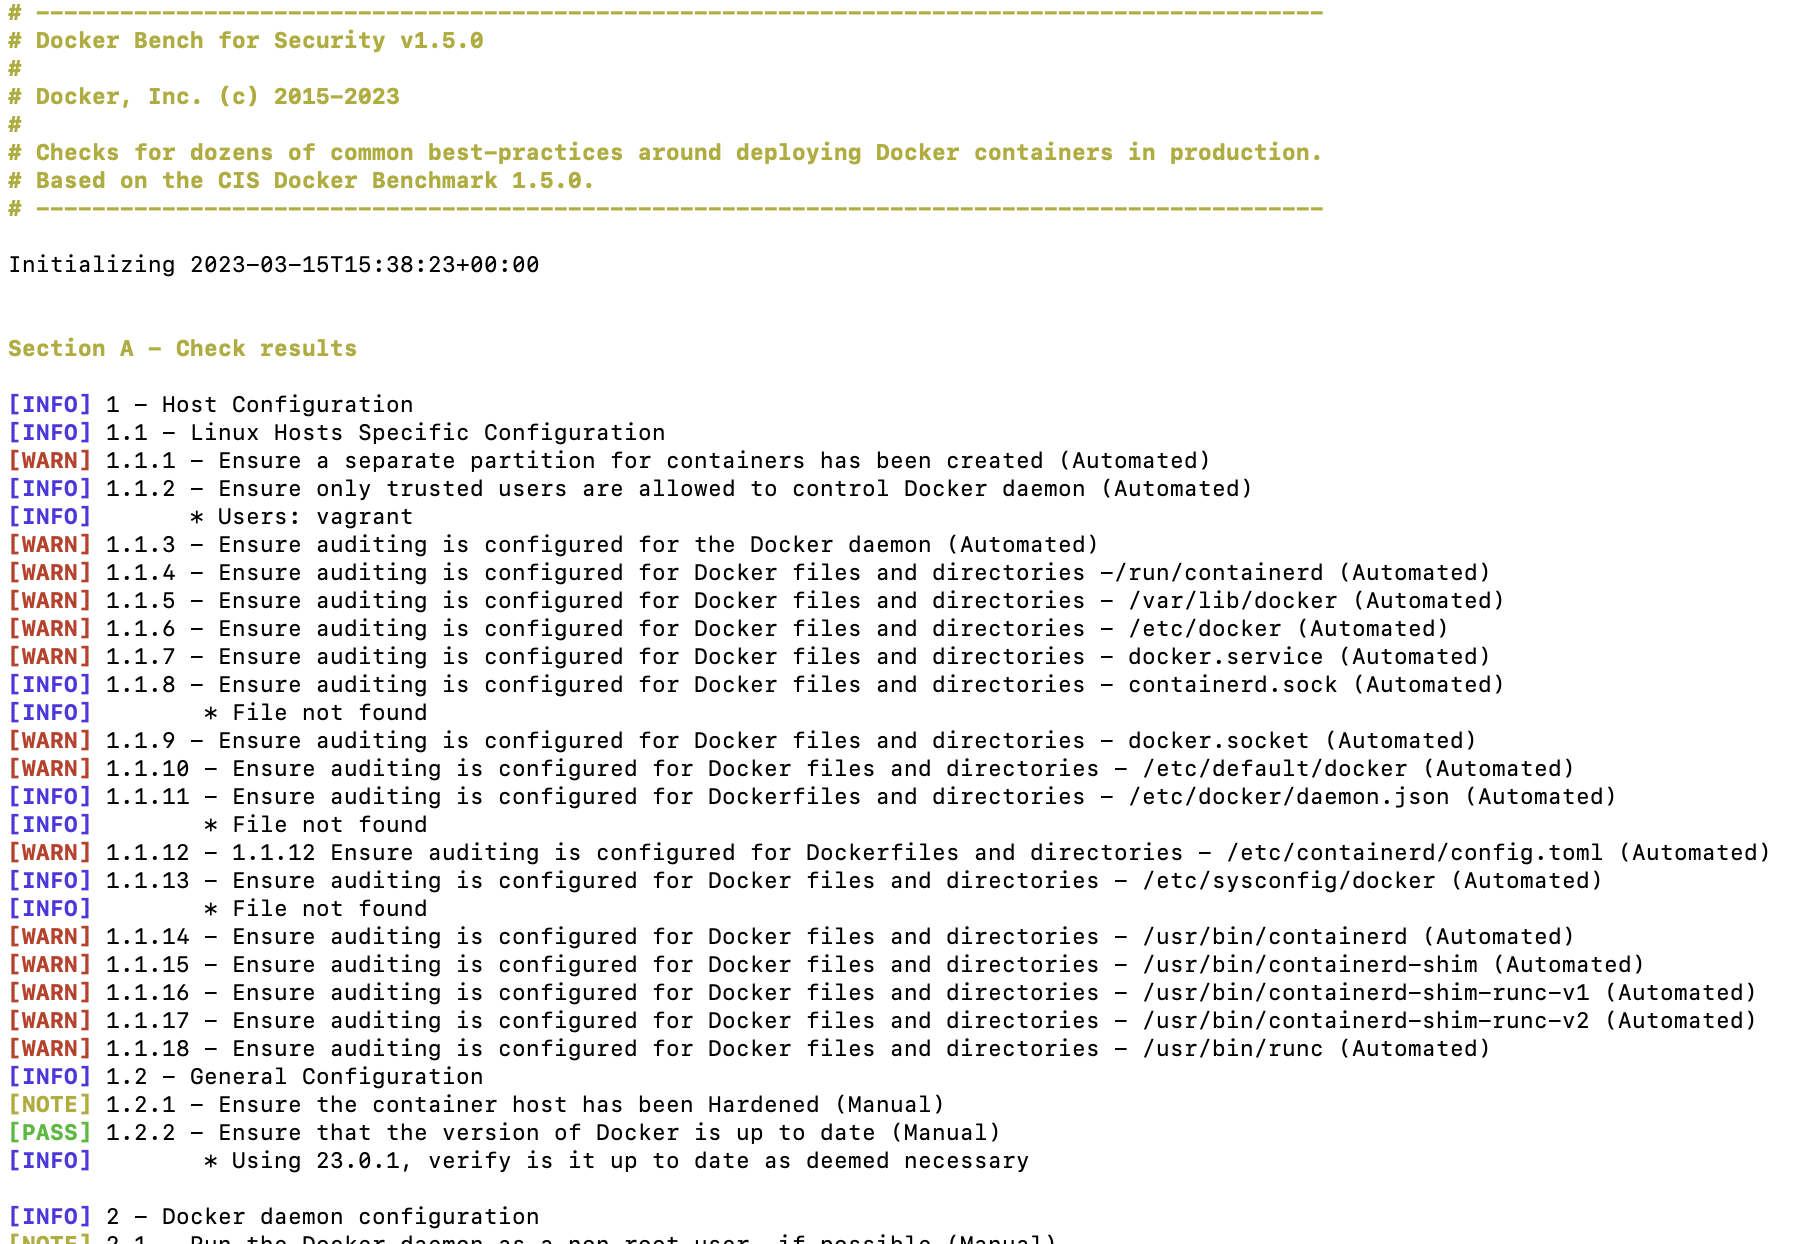 docker/docker-bench-security
Docker Bench for Securityは、本番環境でDockerコンテナをデプロイする際の一般的なベストプラクティスを数十項目チェックするスクリプトです。
 lirantal/awesome-nodejs-security
Node.jsのセキュリティツール、静的解析ツール、脆弱性スキャナー、教育リソース(OWASP Top 10、サプライチェーンセキュリティ、セキュアコーディングプラクティスを含む)の厳選されたディレクトリです。
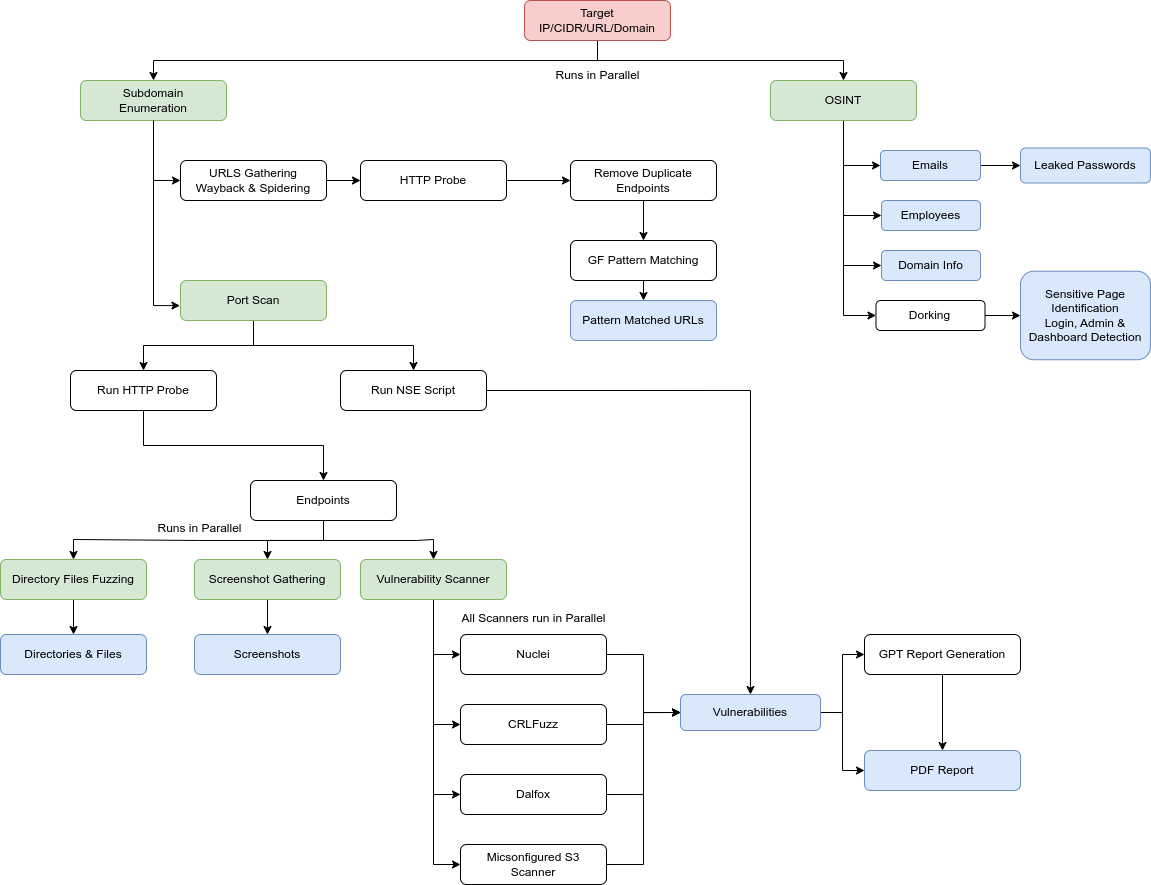 yogeshojha/rengine
reNgineは、Webアプリケーション向けの自動偵察フレームワークであり、エンジンによる高度に設定可能な合理化された偵察プロセス、偵察データの相関と整理、継続的監視、データベースによるバックアップ、そしてシンプルでありながら直感的なユーザーインターフェースに重点を置いています。reNgineにより…
 zan8in/afrog
バグ報奨金、ペネトレーションテスト、レッドチーミングのためのセキュリティツール。
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 hhhrrrttt222111/ethical-hacking-tools
倫理的ハッキングに使用されるツールの完全な一覧と使用方法
 jonaslejon/malicious-pdf
ペネトレーションテスト、バグ報奨金ハンティング、レッドチーミング用の悪意のあるPDFテストファイルを生成します。PDFビューア、コンバーター、WebアプリケーションにおけるSSRF、XSS、XXE、NTLM資格情報の窃取、およびデータ外部送信をテストします。Burp…
 rhinosecuritylabs/cloudgoat
CloudGoat は Rhino Security Labs の "Vulnerable by Design" AWS デプロイメントツールです
 0x90n/infosec-black-friday
今年のブラックフライデーにおけるInfoSec関連のソフトウェア/ツールの全セール情報







