
 #1
システムおよびアプリケーションの既知の脆弱性を検出するための自動化ツール。
Kitploit おすすめ

 giterlizzi/nmap-log4shell
HTTPヘッダーまたはTCP/UDPソケットを介してネットワーク全体にJNDIエクスプロイトペイロードを注入することにより、Apache Log4j RCE(CVE-2021-44228)を検出するためのNmap NSEスクリプト。
 papermtn/gitlab-watchman
GitLab上の露出したシークレットや個人データを検出する
 sobri3195/pegasus-neo
PEGASUS-NEOは、セキュリティ専門家や倫理的ハッカーのために設計された総合的なペネトレーションテストフレームワークです。偵察、エクスプロイト、ワイヤレス攻撃、ウェブハッキングなどのための複数のセキュリティツールとカスタムモジュールを組み合わせています。
 infobyte/faraday-cli
Faradayのコマンドラインインターフェース
 projectdiscovery/nuclei-templates-labs
脆弱な環境と、すぐに使えるNucleiテンプレートを組み合わせた、セキュリティテストと学習用のリソース!🚀
 asaotomo/hx0-hawkeye
軽量なブラウザトラフィックキャプチャとセキュリティ分析拡張機能で、ブラウザのサイドバーからキャプチャ、インターセプト、変更、リプレイ、ルールベースの検出、AI支援分析の完全なワークフローを実行できます。(A lightweight browser extension for traffic…
 faloker/purify
AppSecパイプラインからの脆弱性レポートを管理するためのオールインワンツール
 sech0us3/waf-checker
ファイアウォールベンダーを検出し、19の攻撃カテゴリを高度な回避ペイロードでテストし、CLI、Cloudflare Worker、Dockerを介して色分けされたバイパス分析を提供する自動WAF評価ツール。
 jonnyhightower/neet
Neet - ネットワーク列挙およびエクスプロイトツール
 n1ckdunn/exploitivator
Metasploitのスキャンとエクスプロイトを自動化
 northwavesecurity/log4jcheck
一般的なHTTPヘッダーへのペイロード注入を利用して、脆弱なLog4j(CVE-2021-44228)システムを検出するスクリプト。
 trinitor/cve-vulnerability-information-downloader
CVSS、EPSS、およびCISAの既知の悪用された脆弱性データをダウンロードして集約し、統合JSON/CSVファイルとSQLiteデータベースにまとめます。脆弱性スキャナーのレポート(例:OpenVAS)をエンリッチし、優先順位付けされた修復を支援します。オプションのLogstashパイプラインと…
 vainlystrain/vailyn
段階的かつ検出回避型のPath Traversal + LFIスキャン・悪用ツール(Python製)
 malwaretech/citrixhoneypot
CVE-2019-19781のスキャンおよび悪用試行を検出してログに記録します。
 umair9747/genzai
IoT関連のダッシュボードを特定し、デフォルトのパスワードや脆弱性をスキャンするのに役立つIoTセキュリティツールキット。
 kvesta/vesta
実践的なクラウドコンピューティングのペネトレーションテストに基づく、脆弱性の静的解析、Docker および Kubernetes クラスター構成検出ツールキット
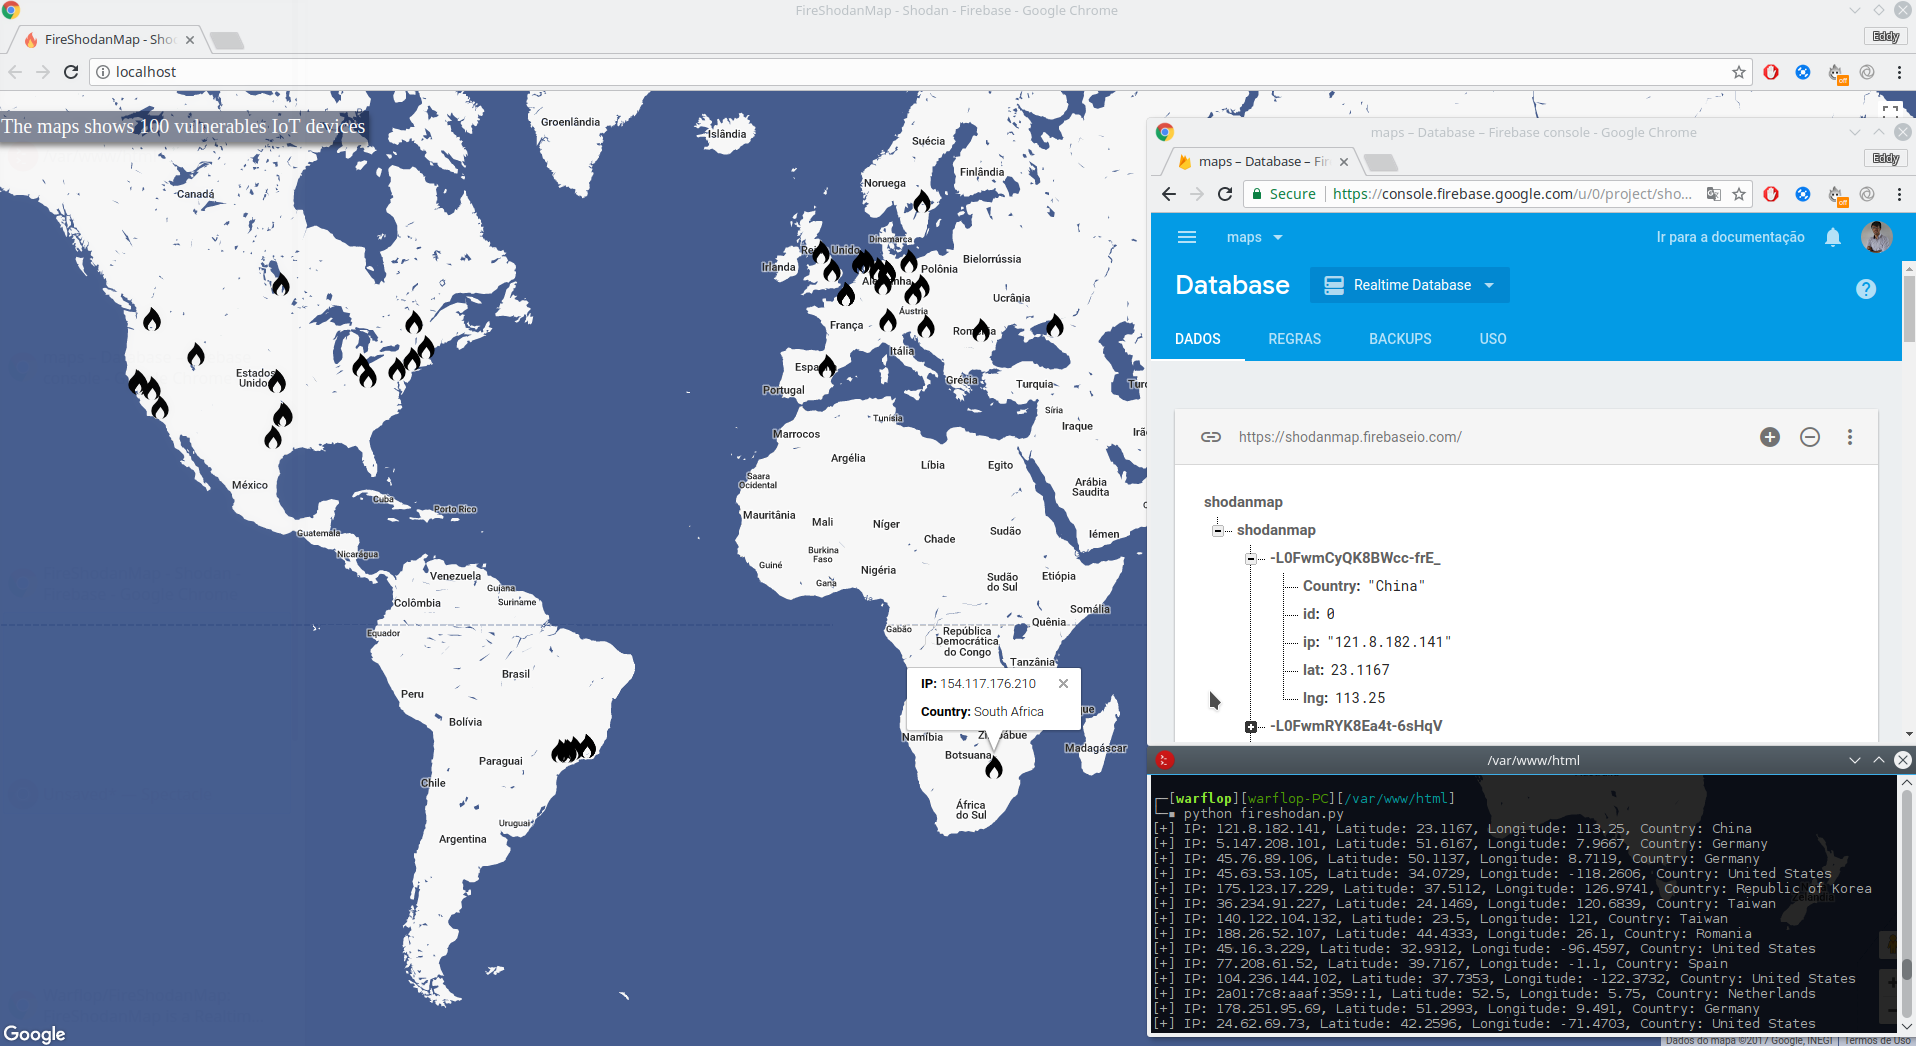 warflop/fireshodanmap
FireShodanMapは、Firebase、Google Maps、Shodanを統合したリアルタイムマップです。Shodanを使用して脆弱なデバイスを検索し、分析のためにマップ上に表示します。Firebaseで更新されたすべてのデータはリアルタイムです。
 0xdevrel/easyscan
PythonベースのWebセキュリティスキャナーで、HTTPヘッダー、SSL/TLS、DNSレコード、および一般的な設定ミスを分析し、スコア付きのセキュリティレポートと実行可能な推奨事項を生成します。








