#1
 teedeedubya/bash-fix-exploit
CVE-2014-6271 脆弱性をチェックするための Ansible ロール
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) 脆弱性スキャナー。
 markuman/aws-log4j-mitigations
aws wafv2 と ansible を使用した CVE-2021-44228 log4j の緩和
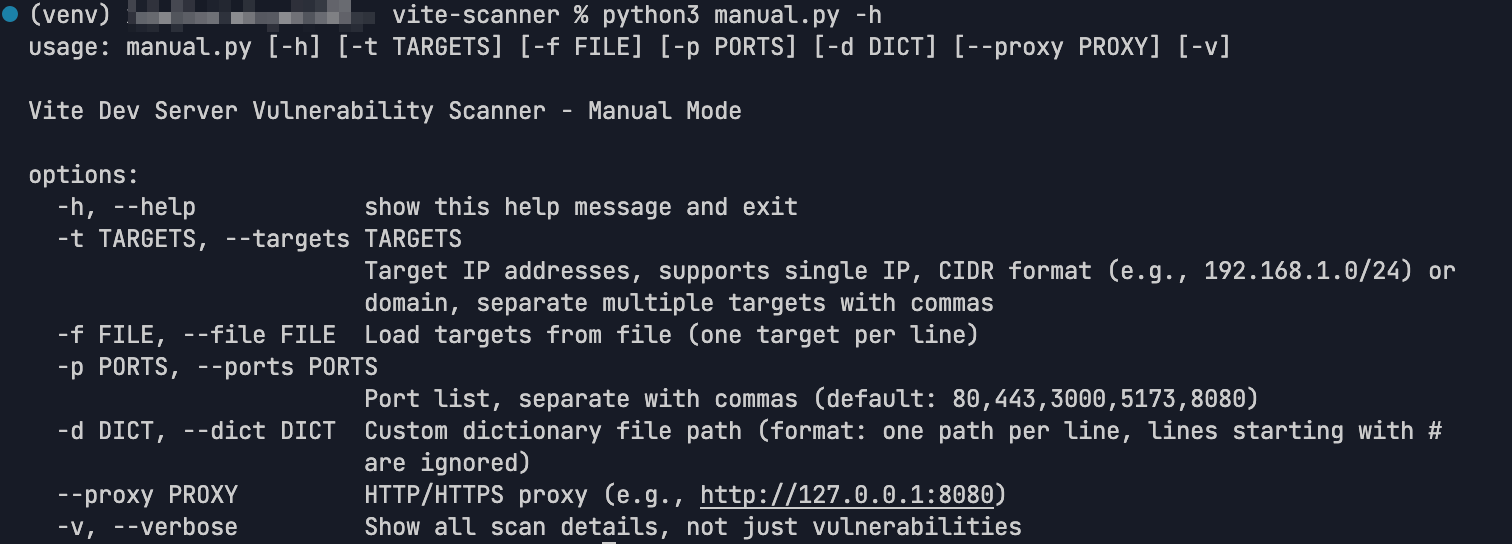 xuemian168/cve-2025-30208
ネット初公開 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
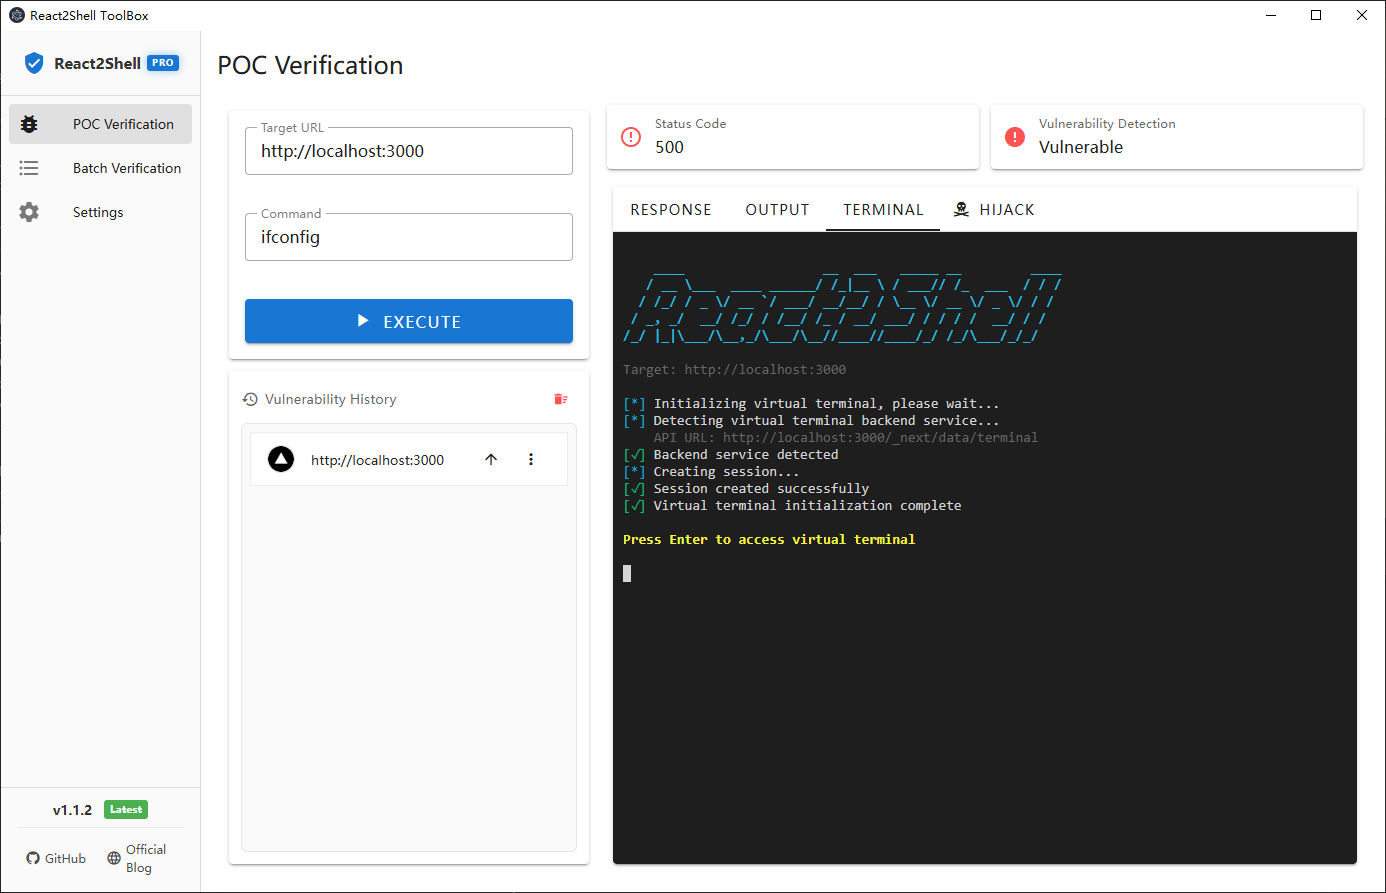 moleft/react2shell-toolbox
GUIベースのセキュリティテストツールキットで、React Server Actionsのプロトタイプ汚染(prototype pollution)脆弱性(CVE-2025-55182)の検出・悪用に対応し、POC検証、仮想ターミナル、FOFA統合によるバッチスキャンを備えています。
 murphysecurity/libwebp-checker
脆弱なlibwebp(CVE-2023-4863)を見つけるためのツール
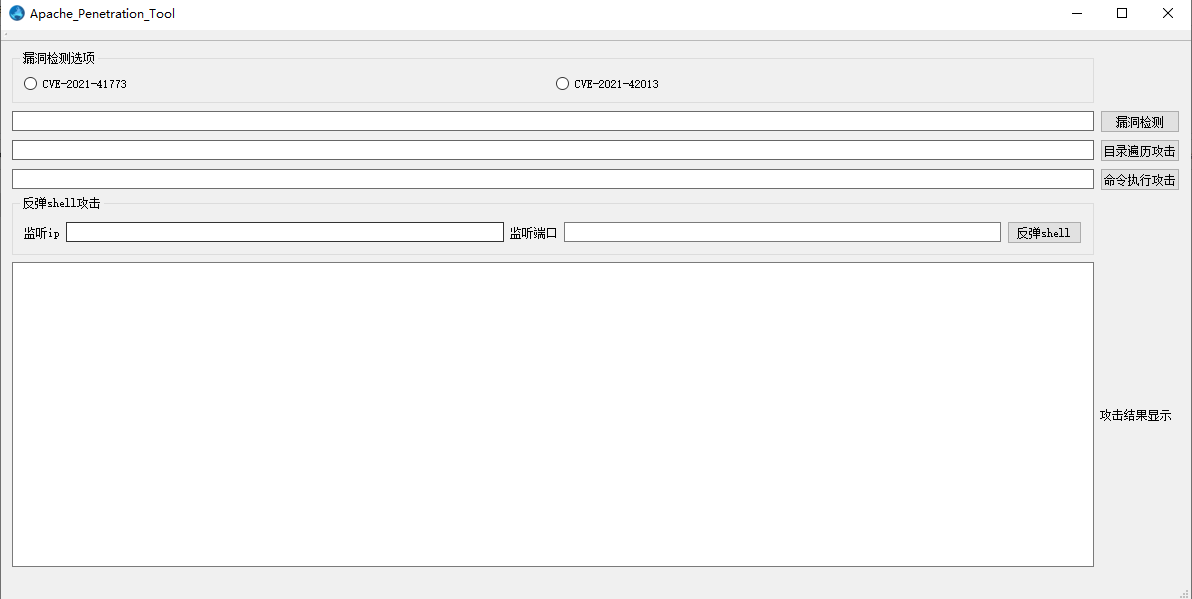 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 グラフィカル脆弱性検出・悪用ツール
 xuemian168/cve-2025-3248
Langflow アプリケーションにおける CVE-2025-3248 の脆弱性スキャナー。
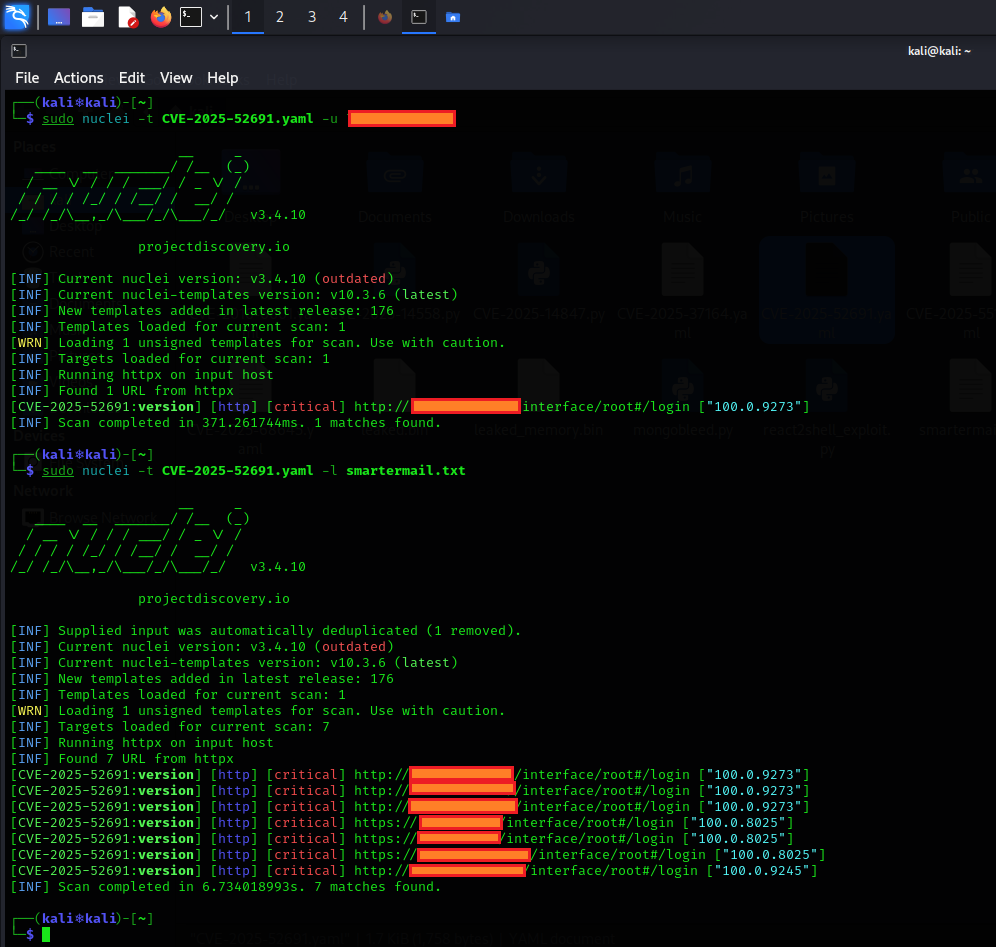 mohammadzarnian1357/ashwesker-cve-2025-52691
CVE-2025-52691
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server脆弱性テストツール | PoC for CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , …
 subc0ol/apache-struts-cve-2017-5638-rce-mass-scanner
Apache Struts CVE-2017-5638 リモートコード実行脆弱性のための大規模スキャナ。複数のターゲットにわたる脆弱なStrutsエンドポイントの検出と悪用を自動化します。
 furkankayapinar/reactnext2shell
CVE-2025-55182およびCVE-2025-66478
 sibersan/apache_audit_cve-2026-23918
Pythonツールキット。Apache HTTPサーバーをCVE-2026-23918(HTTP/2のダブルフリーRCE)および関連する4件のCVEに対して監査するための。ALPN検証付きパッシブスキャナ + 読み取り専用のローカル監査ツール。エクスプロイトは含まれていません。
 shoucheng3/apache__activemq_cve-2019-0222_5-15-8
Apache ActiveMQ 5.15.8を対象としたCVE-2019-0222のエクスプロイトで、メッセージブローカーのREST APIへの細工されたHTTPリクエストを介してリモートコード実行を可能にします。
 kaminaduck/ansible-cve-2024-3094
CVE-2024-3094(XZバックドア)をチェックおよび修復するために設計されたAnsible playbooks
 sattarbug/analysis-of-tomcatkiller---cve-2025-31650-exploit-tool
Shodanベースのターゲット発見とCSV/JSONレポートにより、Apache TomcatサーバーのCVE-2025-31650を検出します。脆弱性評価用です。
 zoomdbz/aempwn
CVE-2025-54253 | CVE-2025-54254 | Adobe Experience Manager Forms XXE → RCE フレームワーク