
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ
 hev0x/cve-2021-26084_confluence
CVE-2021-26084 用の Python エクスプロイト。Confluence Server/Data Center における OGNL インジェクションの脆弱性で、巧妙に細工された queryString パラメータを介して認証済みまたは未認証のリモートコード実行を可能にします。
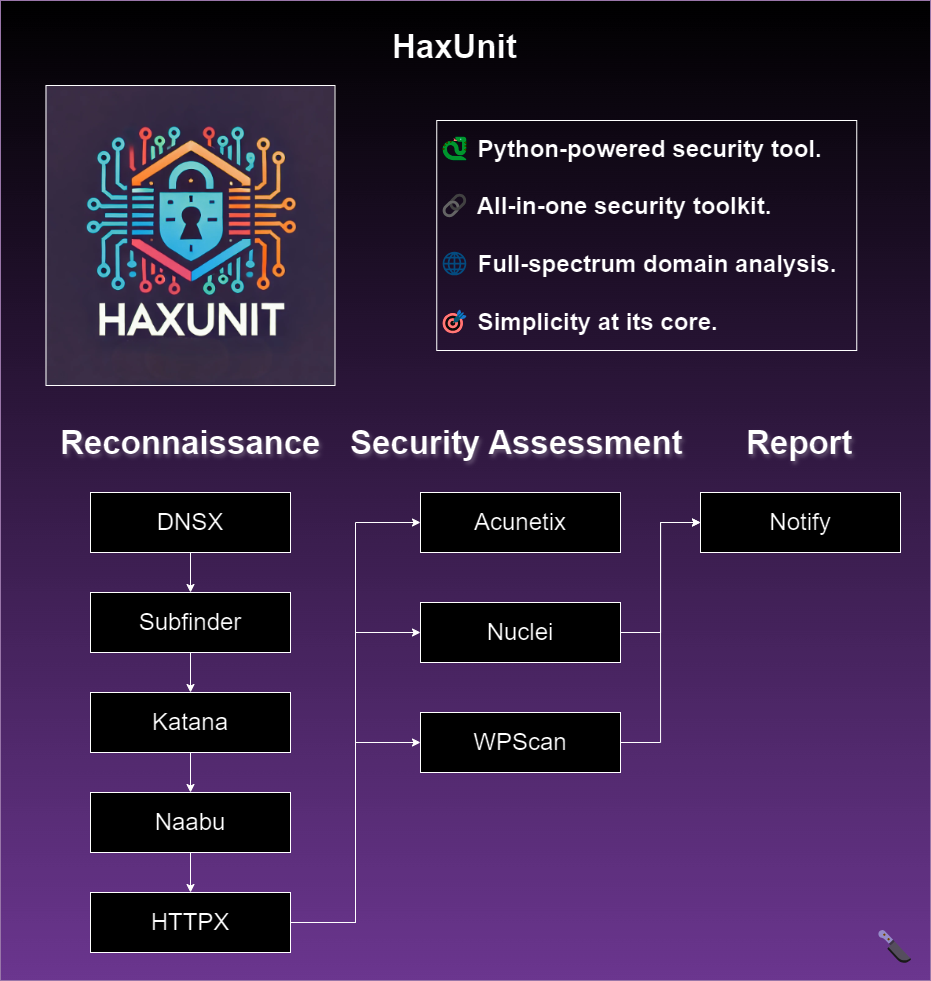 bandit-haxunit/haxunit
サブドメイン列挙、ポートスキャン、脆弱性スキャン、およびAIを活用した発見を統合し、ペネトレーションテストのワークフロー向けに自動化されたWebドメイン偵察およびセキュリティ評価ツール。
 cybereason-public/owlsm
eBPFを使用してLinuxカーネル内で動作するSigmaルールエンジン。予防機能に焦点を当てています。
 straightblast/my-poc-exploits
私が書いたPoCエクスプロイトです。現状のままであり、サポートは提供しません。
 infobyte/cve-2022-27255
30以上のルーターモデルに影響するRealtek eCos SDK SIP ALGバッファオーバーフローであるCVE-2022-27255向けの自動ファームウェア解析・エクスプロイトツールキット。PoCエクスプロイト、Ghidra検出スクリプト、DEFCON講演資料を含みます。
 emredavut/cve-2025-55182
React Server Components(RSC)およびNext.jsアプリケーションのRCE脆弱性を検出およびデモンストレーションするためのChrome拡張機能とShodanスキャナー。テスト用のCORSプロキシヘルパーを備えています。
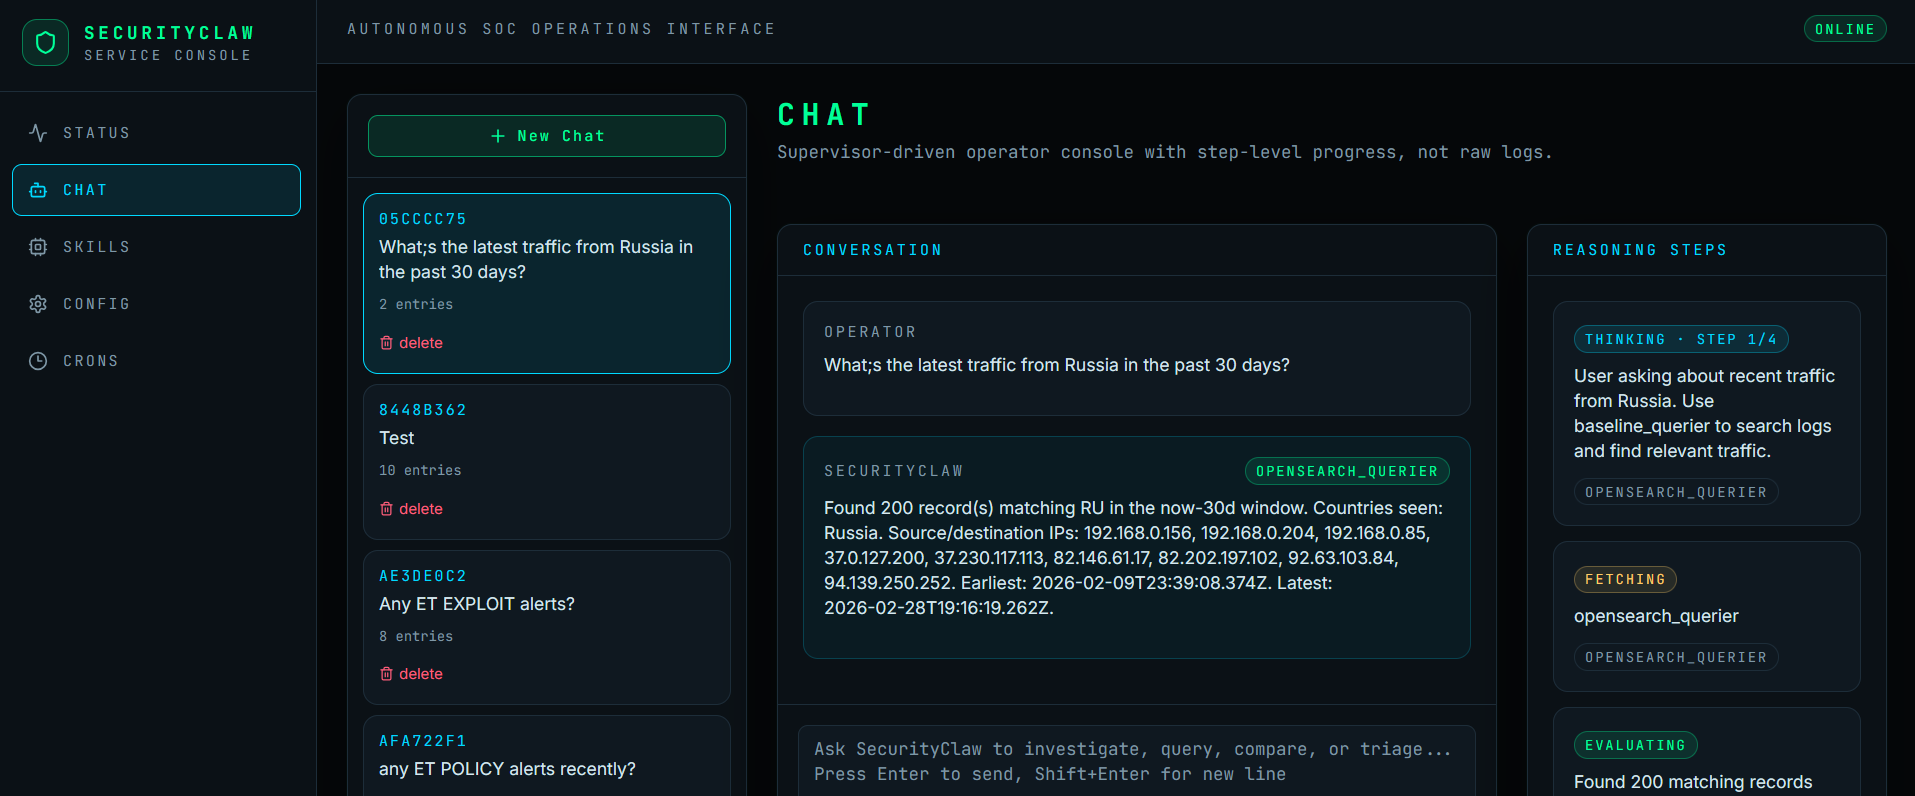 securityclaw/securityclaw
モジュール式でスキルベースの自律型セキュリティオペレーションセンター(SOC)エージェント。OpenSearch/Elasticsearchのデータを監視し、RAGベースの行動メモリを構築し、LLMを使用してリアルタイムの異常を検証します。
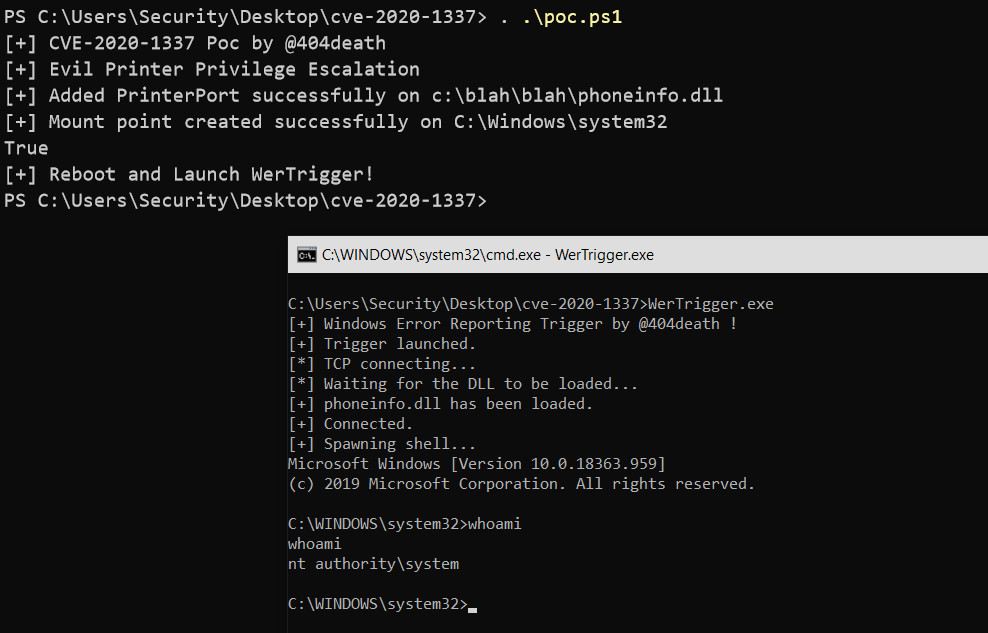 sailay1996/cve-2020-1337-poc
poc for CVE-2020-1337(Windows Print Spooler の特権昇格)
 api0cradle/cve-2023-23397-poc-powershell
CVE-2023-23397を悪用するPowerShellスクリプト。ReminderSoundFileオプションを介してNTLM資格情報の漏えいを引き起こす悪意のあるOutlook予定表の招待状を送信または保存します。
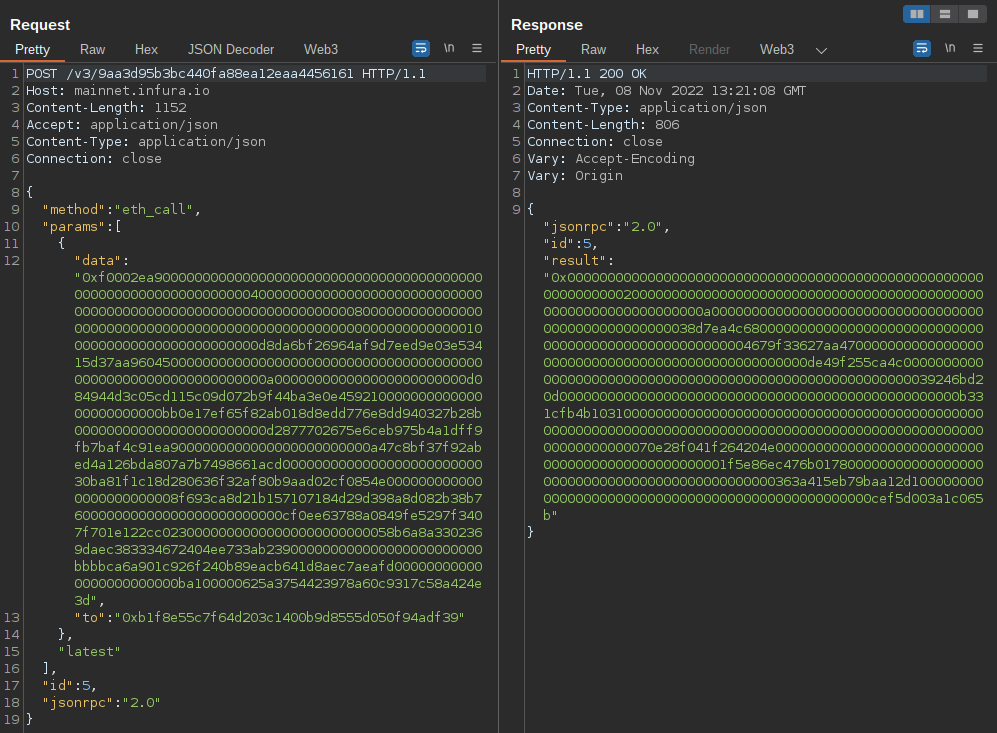 uwctcjnwlk/web3-decoder
Burp Suite拡張機能で、Ethereum JSON-RPC呼び出しとスマートコントラクトのやり取りをデコードし、複数のチェーンと自動ABI取得に対応します。
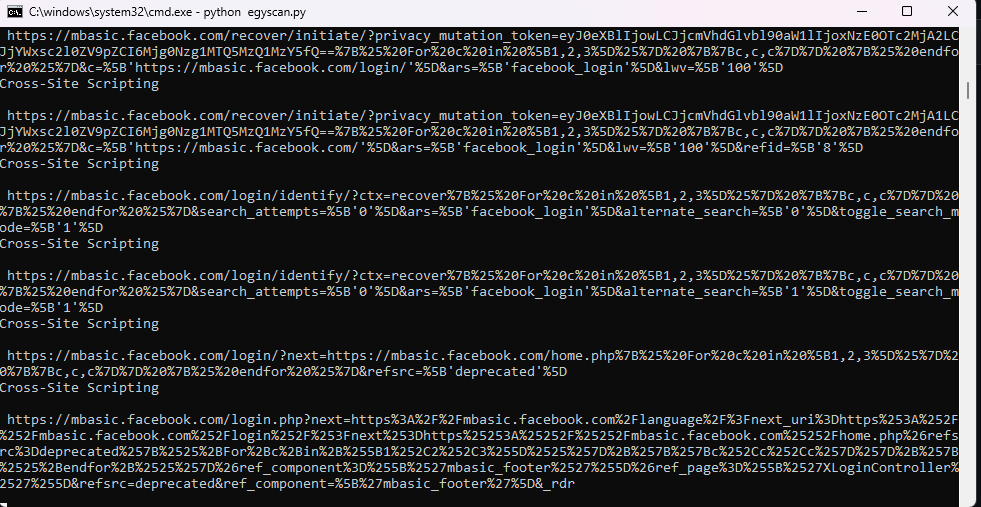 dragonked2/egyscan
Egyscan は最高のWeb脆弱性スキャナーです。悪意のある脅威からWebアプリケーションを強化するために設計された多面的なセキュリティパワーハウスです。それでは、Egyscan をセキュリティツールキットに不可欠なものにするタスクと機能を詳しく見ていきましょう:
 wh04m1001/cve-2023-21752
Windows Backup サービスに存在する任意ファイル削除の脆弱性 CVE-2023-21752 の概念実証 (PoC) エクスプロイト。特権昇格による管理者シェルへの移行を含む2つのバリアントを備えています。
 0xkol/badspin
Bad Spin: Android Binder 権限昇格エクスプロイト (CVE-2022-20421)
 catsploit/catsploit
Cyber Attack Techniques Scoring (CATS) を使用して Metasploit、Nmap、OpenVAS の統合を介し、最適な攻撃シナリオを選択・実行する自動化された侵入テストツール。
 irsdl/ysonet
.NETフォーマッタ各種に対応したデシリアライゼーションペイロード生成ツール
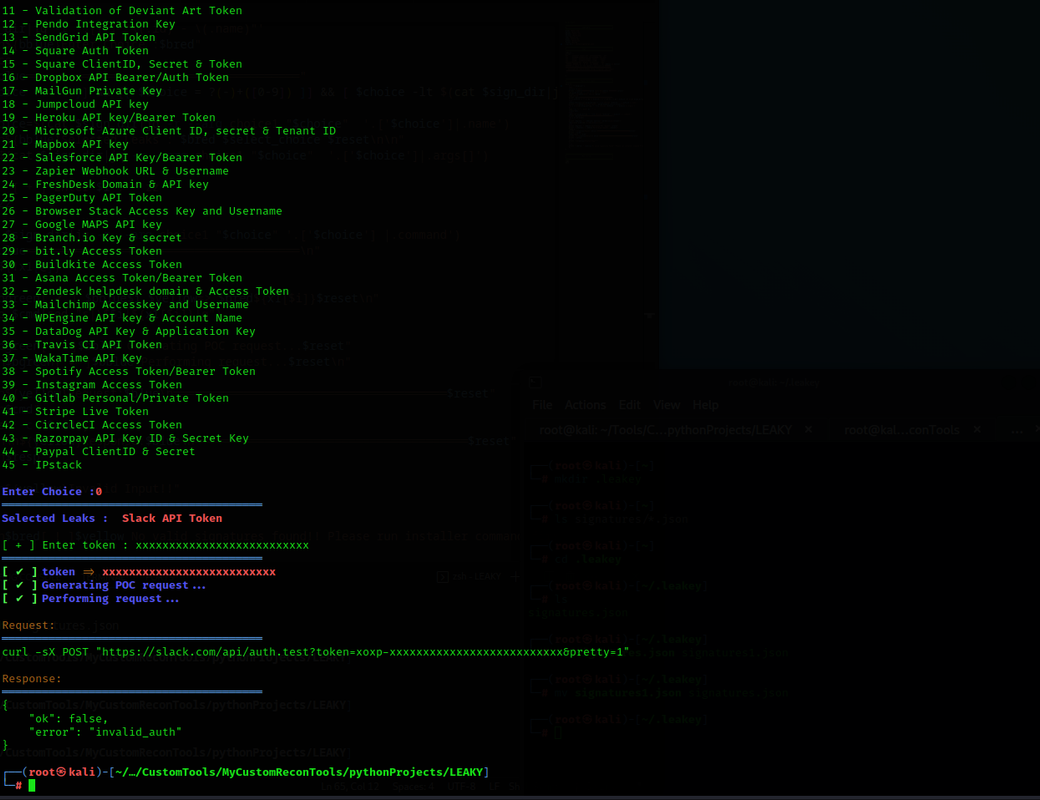 rynosec/leakey
漏洩したAPIトークンやキーを、カスタマイズ可能なJSONベースのシグネチャチェックを用いて検証します。ペネトレーションテスターやバグハンターが、露出した認証情報の影響を判断するために設計されています。
 fox-it/cve-2019-1040-scanner
無効なNTLM認証パケットを送信してCVE-2019-1040を検出し、ドメイン管理者を侵害するMIC Removeリレー攻撃を可能にするSMB脆弱性スキャナ。








