
 #1

 neex/http2smugl
HTTP/2からHTTP/1.1への変換を介してHTTPリクエストスムグリングの脆弱性を検出・悪用し、自動化されたヘッダースムグリング技術を用いてバックエンドの解析の不一致を特定します。
 b1n4r1b01/n-days
iOSカーネルおよびユーザーランドのエクスプロイトPoCと、in-the-wildおよび調査済みCVEに関するライトアップをキュレーションしたコレクション。バイナリ差分による脆弱性分析も含みます。
 legit-labs/legitify
すべての GitHub および GitLab アセットにわたる設定ミスやセキュリティリスクを検出し、修正します。
 imperva/automatic-api-attack-tool
Impervaのカスタマイズ可能なAPI攻撃ツールは、API仕様を入力として受け取り、それに基づいた攻撃を生成して実行します。
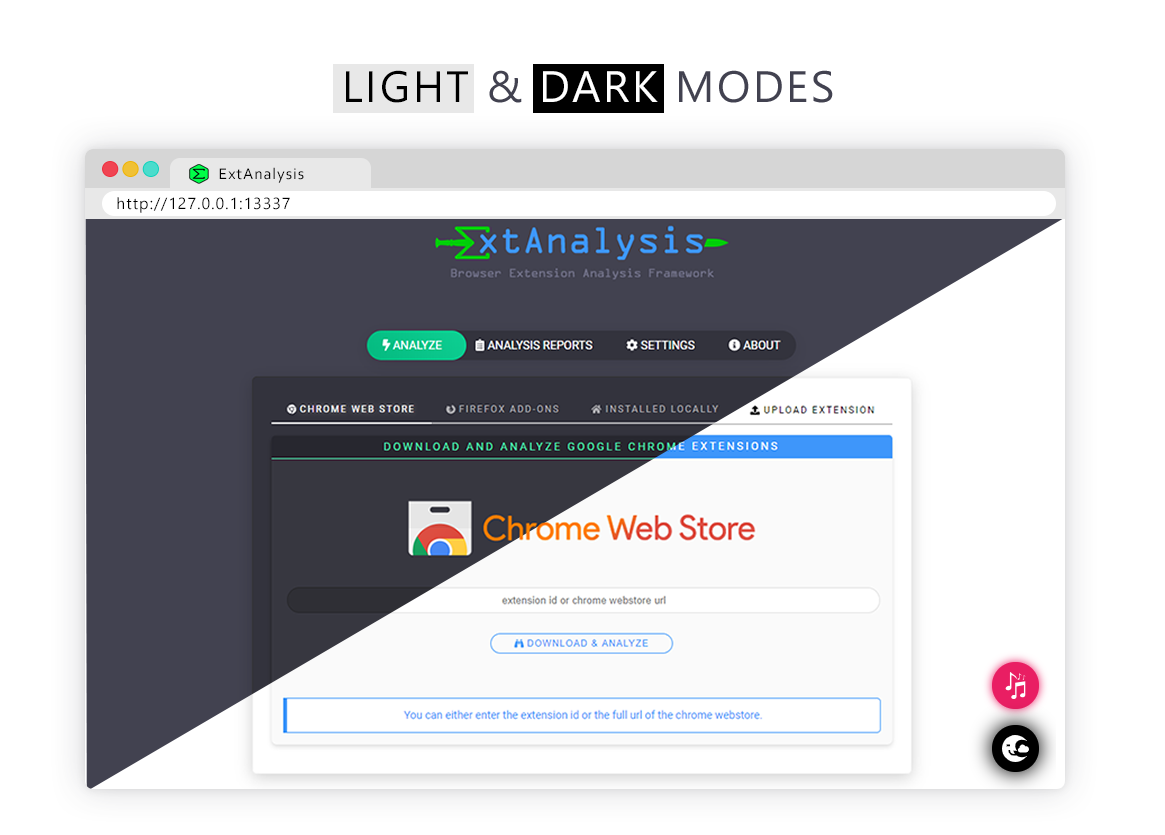 tuhinshubhra/extanalysis
ブラウザ拡張機能分析フレームワーク - Chrome、firefox、Brave拡張機能の脆弱性とインテリジェンスをスキャン、分析します
 harbor-framework/terminal-bench-2
コンテナ化された環境における脆弱性解決、コードデバッグ、タンパク質アセンブリなどの現実世界のタスクでAIエージェントを評価するためのベンチマーク。最先端の研究所がエージェントの能力を測定するために使用しています。
 seekbytes/ipa
PDFファイルを深く分析するためのGUIアナライザー。悪意のあるペイロードを検出し、オブジェクトの関係を理解し、脅威分析に必要な重要情報を抽出します。

 exploit-database/exploitdb
exploitdb // Exploit-Database公式リポジトリ
 cckuailong/jndi-injection-exploit-plus
実際に動作するJNDIインジェクションリンクと、80以上のガジェットを用いたデシリアライズペイロードを生成します。RMI、LDAP、HTTPサーバーをサポートし、自動脆弱性テストを実施します。

 caster0x00/above
トラフィックを生成せずにネットワーク機器の脆弱性を検出するため、28のプロトコル(ARP、STP、OSPF、VLAN、SCADA)を解析するパッシブネットワークセキュリティスニファ。
 guelfoweb/peframe
PEframeは、ポータブル実行可能ファイル(Portable Executable)のマルウェアや悪意のあるMS Officeドキュメントに対して静的解析を実行するためのオープンソースツールです。
 group3r/group3r
ADグループポリシーの脆弱性を見つけるが、Grouper2よりも優れた方法で。
 eilonh/s3crets_scanner
誤って公開S3バケットにアップロードされた機密情報(APIキー、認証情報)を自動的にスキャンし、truffleHog3を使用して検出し、定期的スキャンとオンデマンドスキャンをサポートする自動スキャナー。

 mcgill-dmas/kam1n0-community
複数アーキテクチャにおいて静的、動的、機械学習技術を用いてインデックス化、クローン検索、実行可能ファイル分類を行うスケーラブルなアセンブリ解析プラットフォーム。
 ghostvectoracademy/dllhijackhunter
自動化されたDLLハイジャックの発見、検証、確認。ローカルの設定ミスを武器化された確定した攻撃経路に変換します。









