
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ

 zakirkun/guardian-cli
Guardianは、Google GeminiとLangChainを活用して、倫理的ハッキング基準を維持しながらインテリジェントなステップバイステップのペネトレーションテストワークフローを統制する、プロダクションレディなAI駆動ペネトレーションテスト自動化CLIツールです。
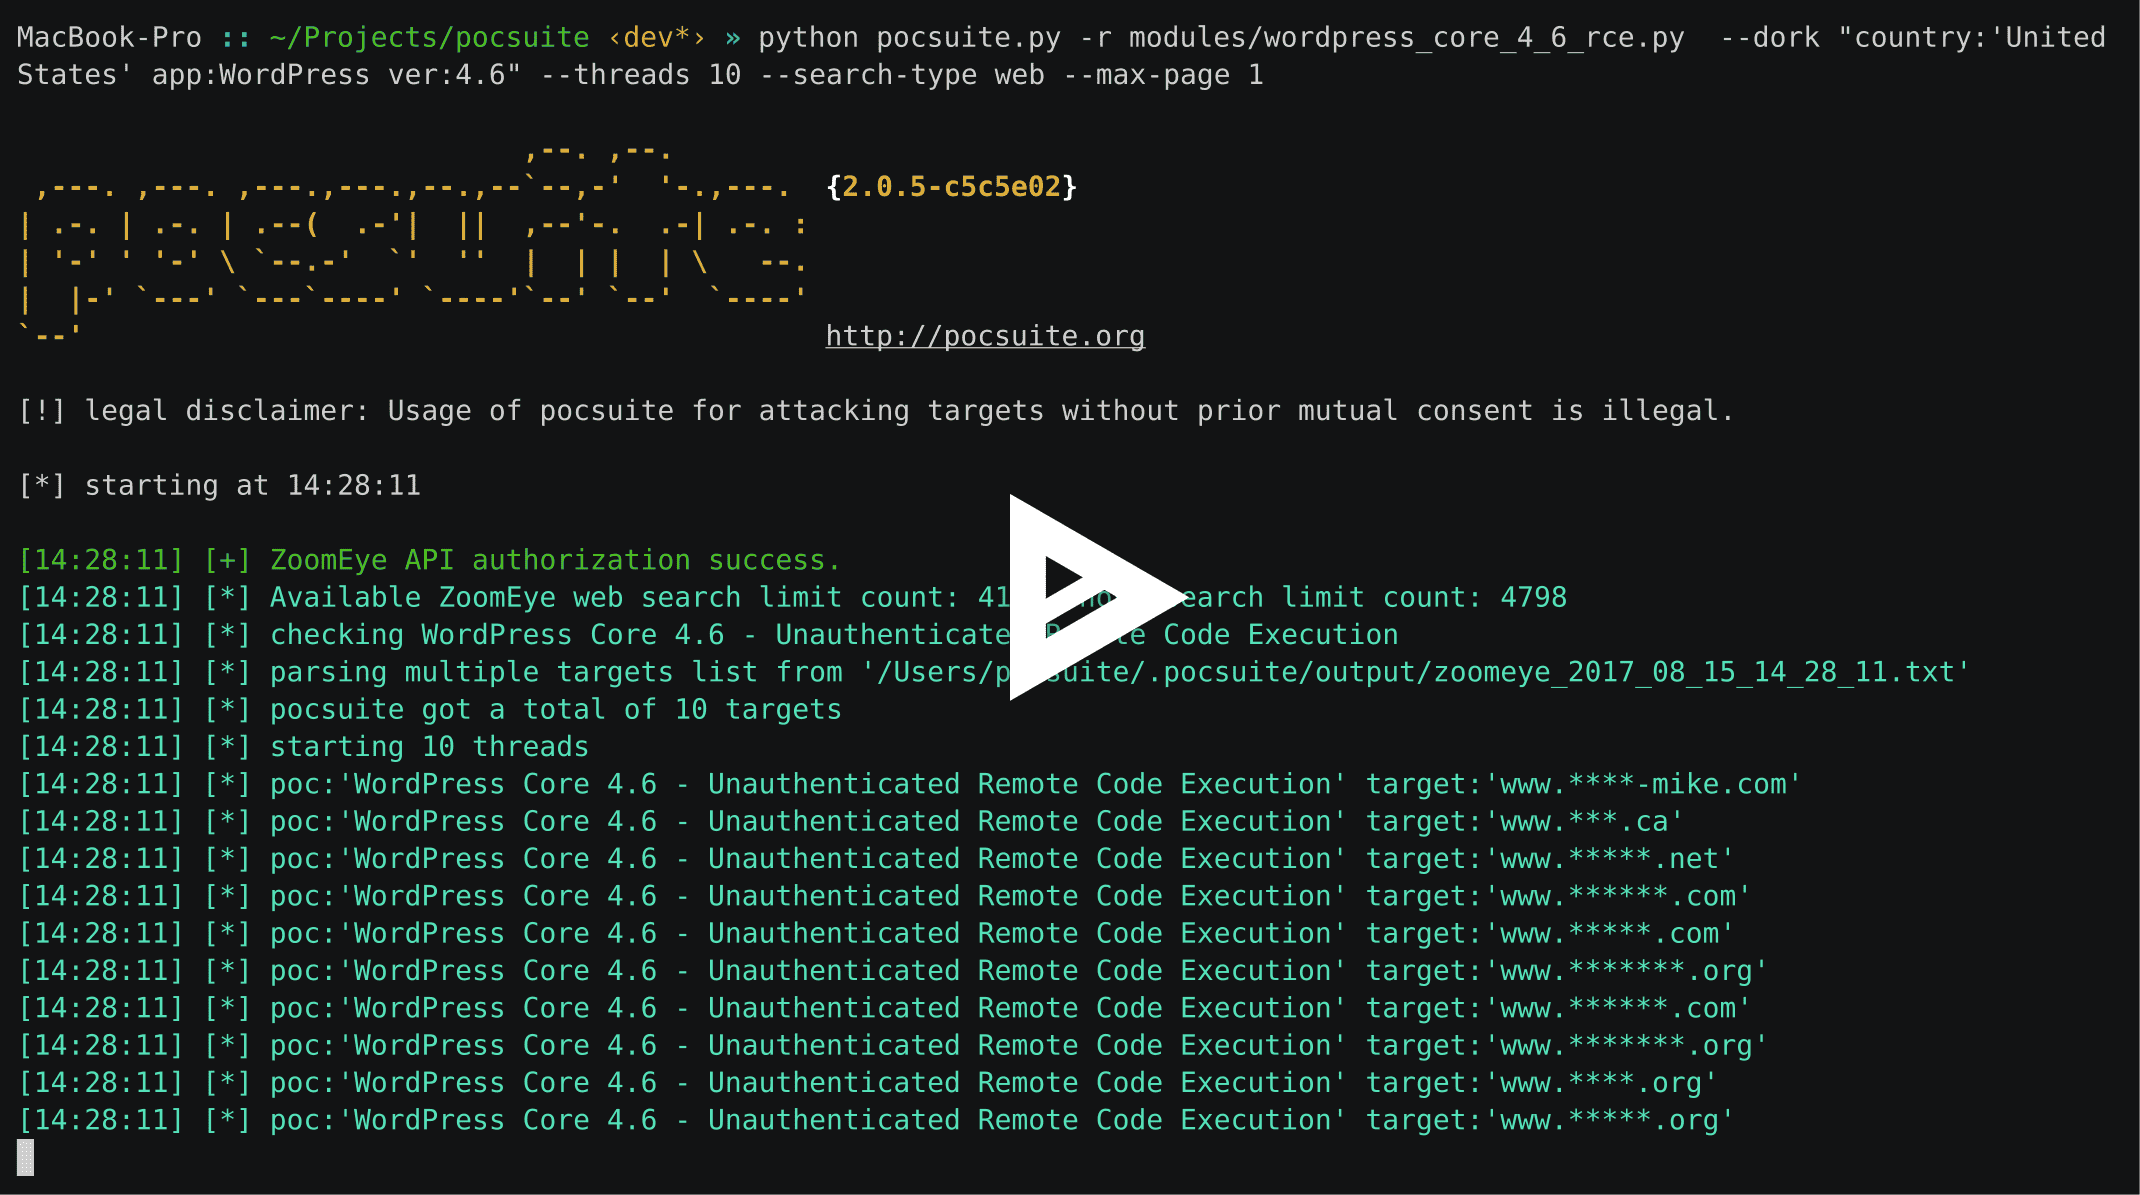 knownsec/pocsuite
このプロジェクトはメンテナンスを終了しました。詳細は https://github.com/knownsec/pocsuite3 プロジェクトを参照してください。
 stanislav-web/opendoor
OWASP Webレコン&ディレクトリ探索プラットフォーム
 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG、Ghidra、OllyDBG プラグインのキュレーションリスト。
 elvanderb/tcp-32764
リンクシスWAG200GにおけるTCP-32764で待ち受けるバックドアに関するコードとメモ。
 emadshanab/nuclei-templates-collection
Nucleiテンプレートコレクション
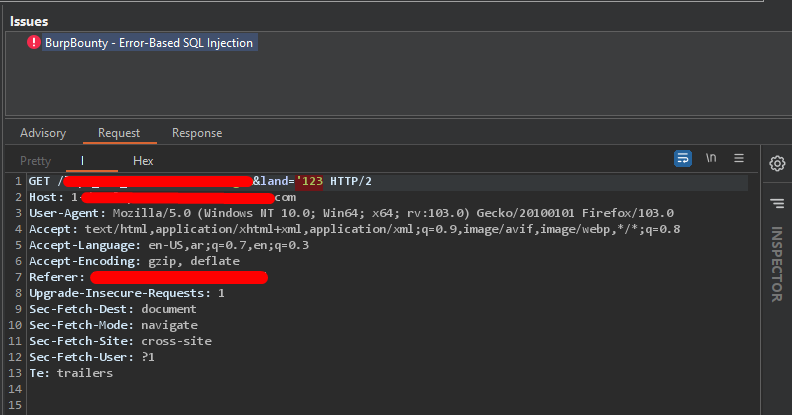 eslam3kl/sqlidetector
BurpBoutyプロファイルに対応したシンプルなPythonスクリプトで、14個のペイロードを含む複数のリクエストを送信し、152個の正規表現パターンで異なるデータベースのSQLインジェクション「Error based」を検出するのに役立ちます。
 renniepak/cspbypass
CSPBypass.comは、倫理的なハッカーが制限的なコンテンツセキュリティポリシー(CSP)をバイパスし、特定のホワイトリスト登録されたドメインのみを許可するCSPによってインジェクションがブロックされているサイトでXSS(クロスサイトスクリプティング)の脆弱性を悪用するのを支援するために設計さ…
 vulnerscom/getsploit
Vulnersデータベースから公開エクスプロイトを検索してダウンロード — オンライン、またはローカルのSQLite FTS5インデックスから完全オフラインで。
 cyber-buddy/apkhunt
Androidアプリ向けの静的コード分析ツール。OWASP MASVSに基づき、APKファイル内のセキュリティ脆弱性を低い誤検出率と最適化されたスキャンルールで検出します。
 wireghoul/graudit
grep rough audit - ソースコード監査ツール
 skavngr/rapidscan
:new: マルチツールWeb脆弱性スキャナー。
 splx-ai/agentic-radar
LLMエージェントワークフロー向けのセキュリティスキャナー
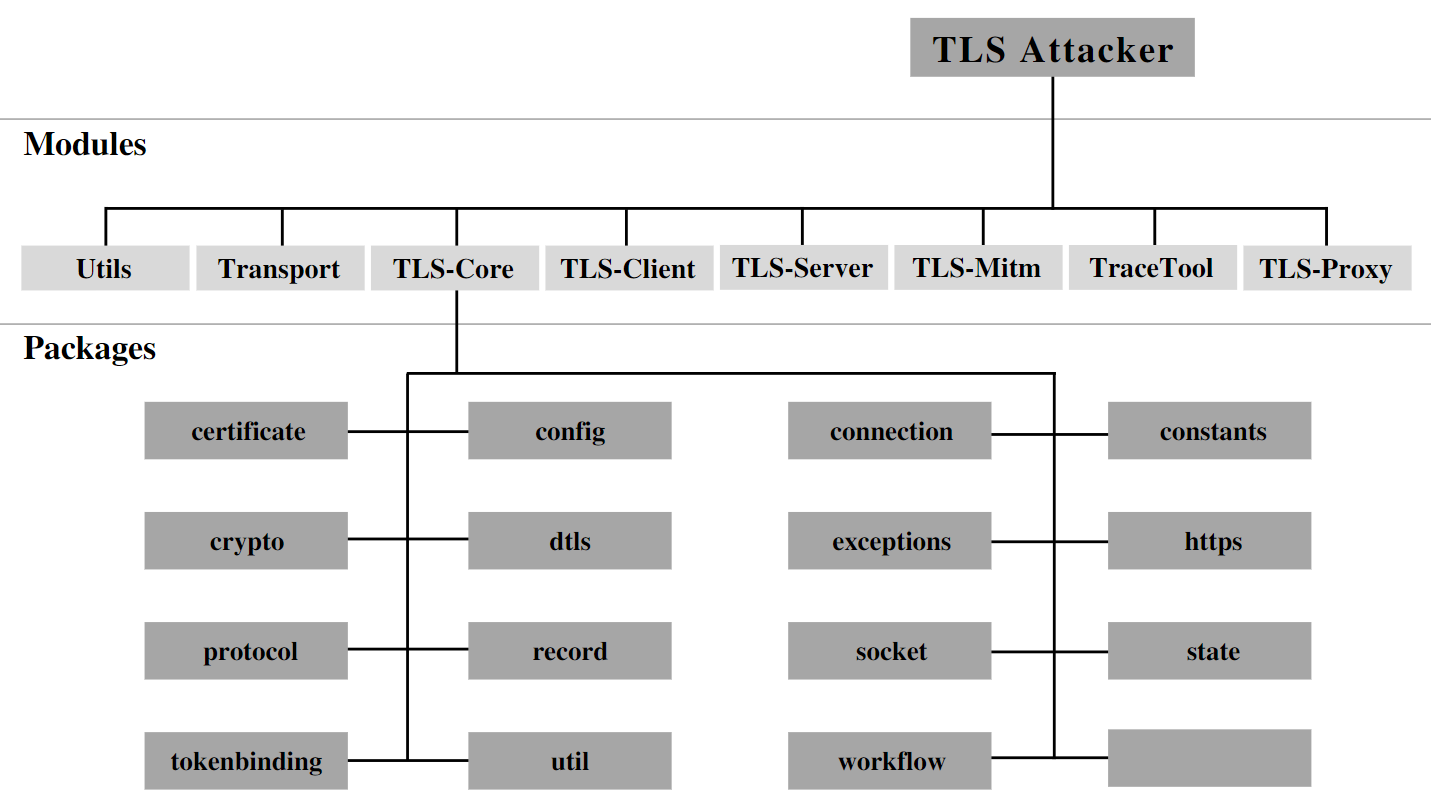 tls-attacker/tls-attacker
Javaベースのフレームワークで、TLSライブラリの体系的なファジングと解析を可能にします。任意のプロトコルメッセージの作成、変更、および脆弱性発見のためのTLSクライアント/サーバーのテストを可能にします。
 kimci86/bkcrack
BihamとKocherの既知平文攻撃を用いてレガシーZIP暗号化を解読する。
 hahwul/mobilehackersweapons
モバイルハッカーの武器 / モバイルハッカーが使用するクールなツールのコレクション。Happy hacking , Happy bug-hunting
 nozaq/terraform-aws-secure-baseline
CIS Amazon Web Services FoundationsおよびAWS Foundational Security Best Practicesに基づいて、AWSアカウントをセキュアなベースライン構成で設定するTerraformモジュール。








