
 #1

 trimstray/htrace.sh
http/httpsのトラブルシューティングとプロファイリングのためのシンプルなスイスアーミーナイフ。
 erev0s/vampi
セキュリティテスト用のOWASP Top 10脆弱性を含む脆弱なREST API
 ron190/jsql-injection
自動化されたSQLインジェクションの検出および悪用ツール。Webアプリケーションからデータベース情報を抽出し、複数のインジェクション手法とタンパースクリプトをサポートします。
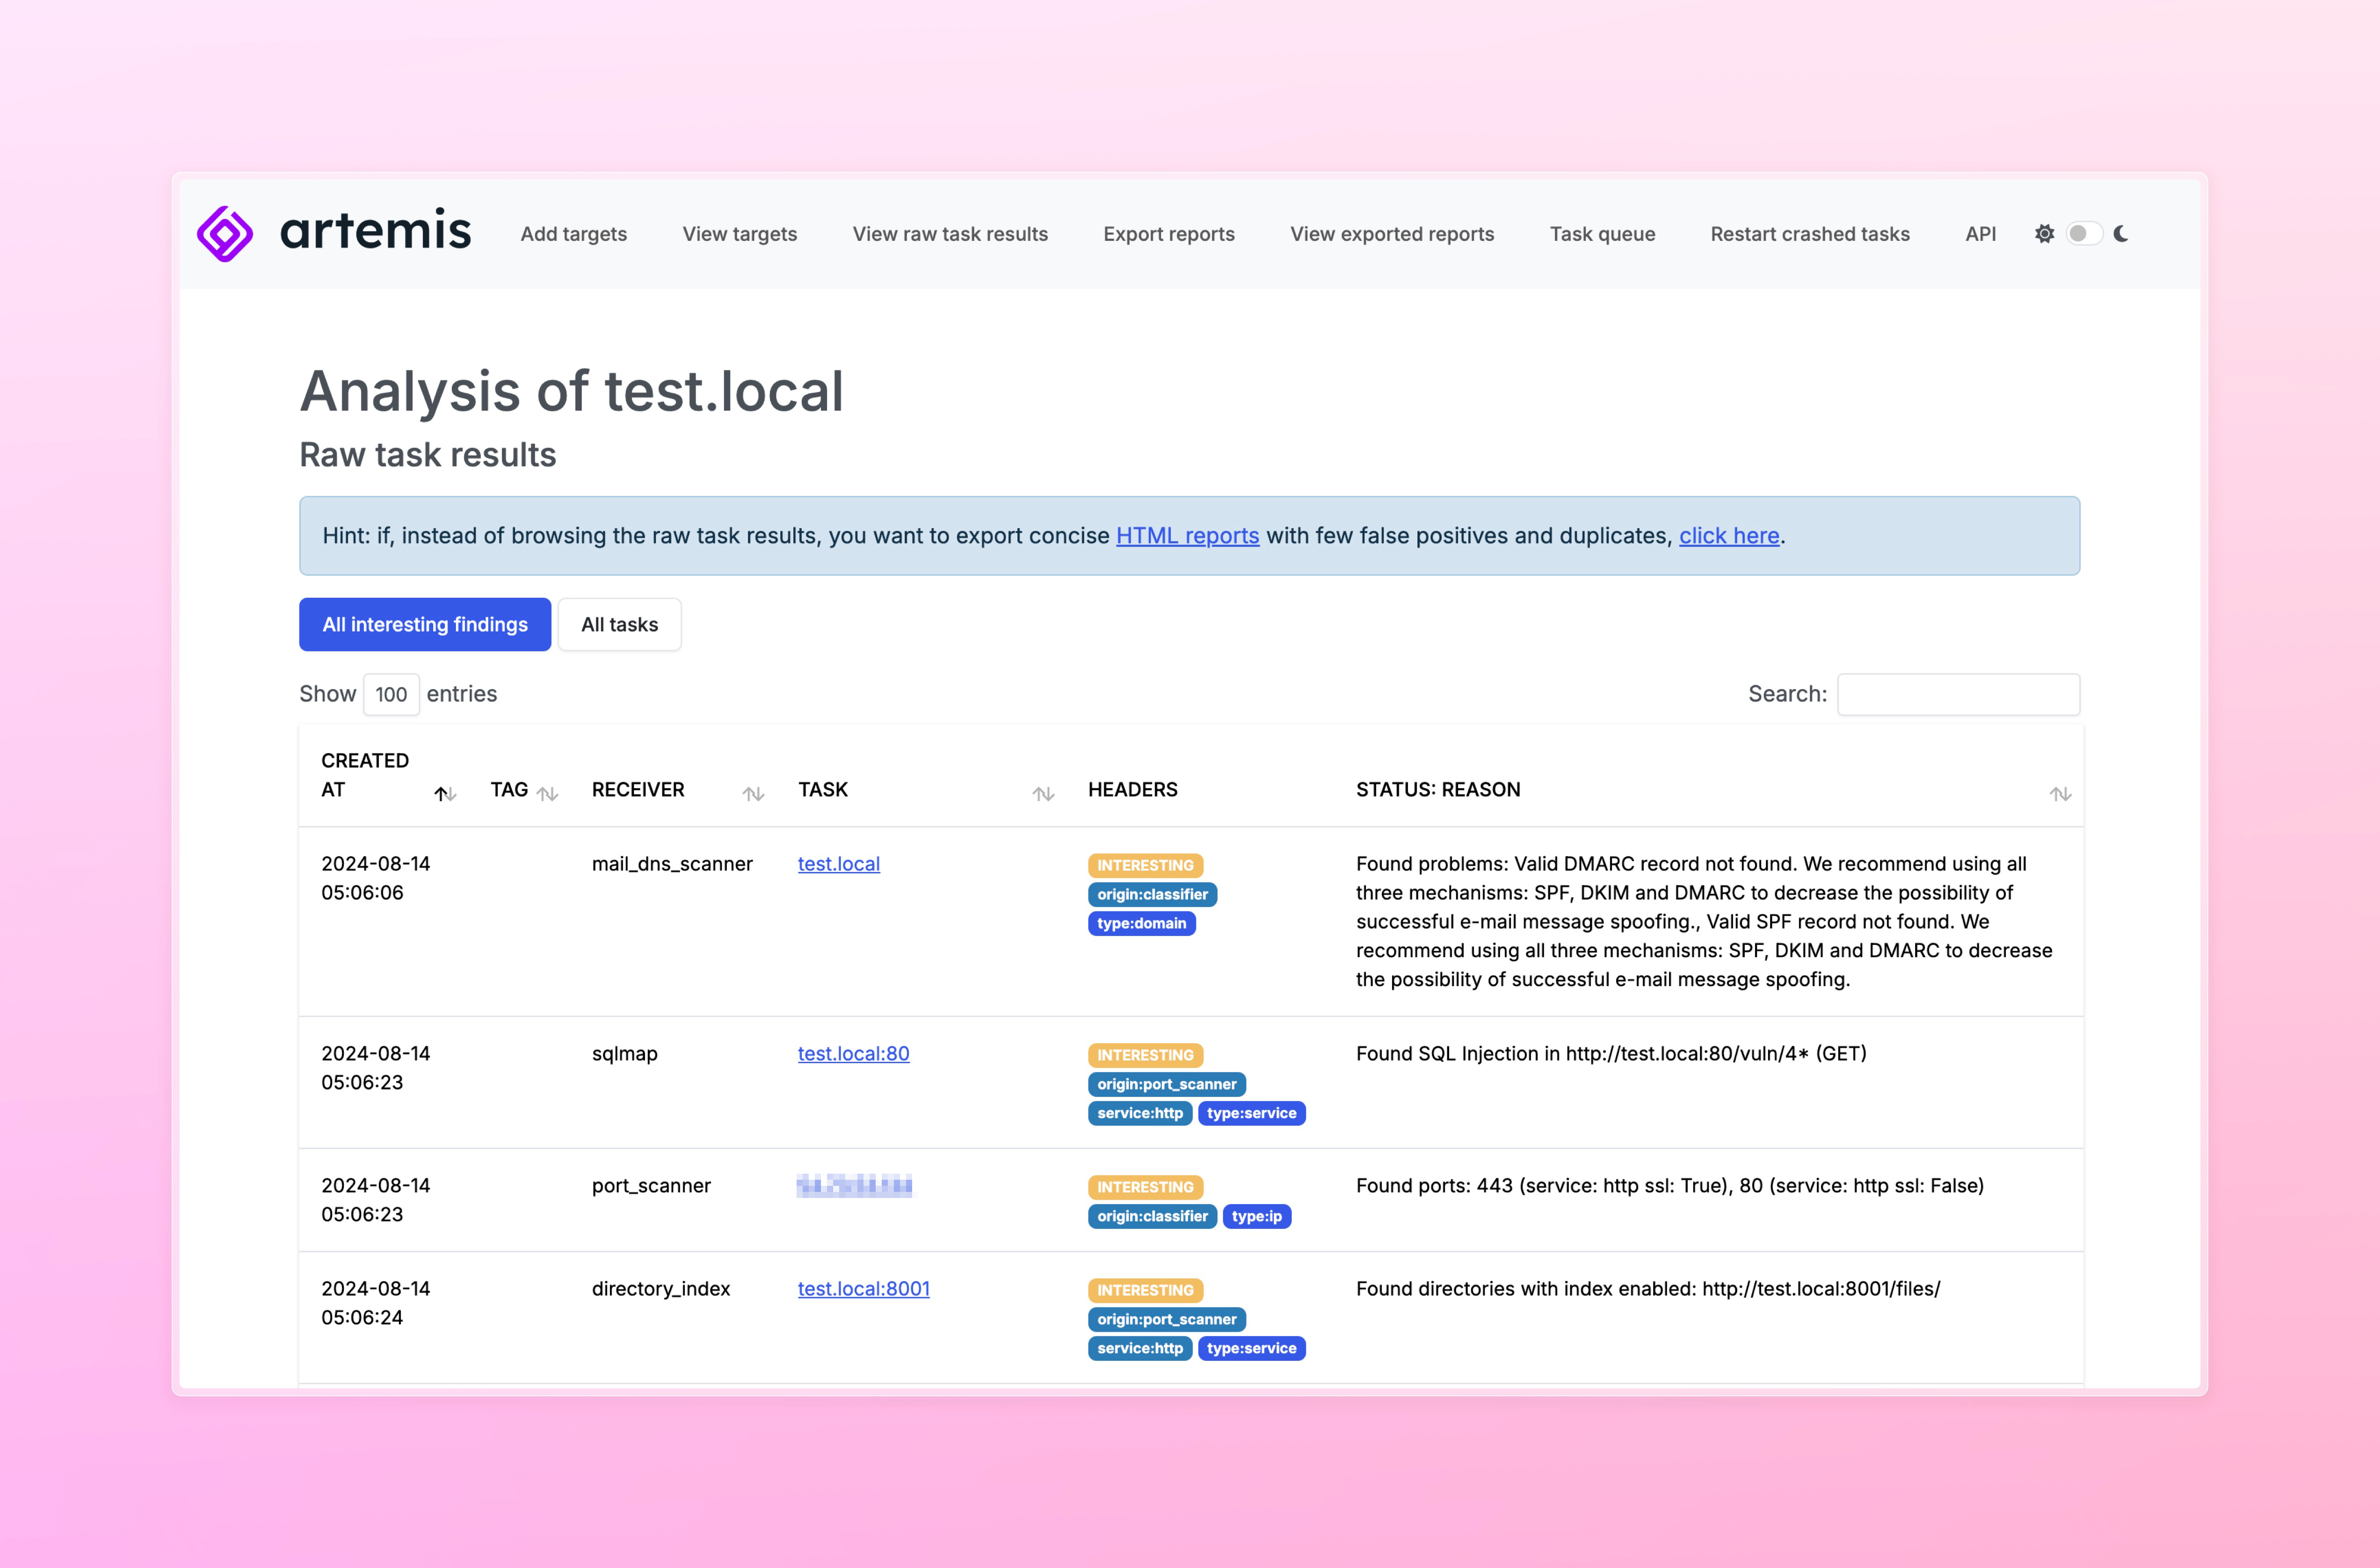 cert-polska/artemis
自動レポート生成機能を備えたモジュール型脆弱性スキャナー。
 rhinosecuritylabs/cves
Proof-of-Concept exploits for CVEs found by the team at Rhino Security Labs
 microcosm-cc/bluemonday
bluemonday: 高速なgolang製HTMLサニタイザー(OWASP Java HTML Sanitizerに着想を得たもの)で、ユーザー生成コンテンツからXSSを除去します。
 0xsteph/pentest-ai-agents
Claude Codeをあなたの攻撃的セキュリティ調査アシスタントに変えましょう。許可されたペネトレーションテストのエンゲージメント計画、偵察分析、エクスプロイト調査、検知ルール構築、STIG監査、レポート作成のための専門AIサブエージェント。
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 ivanglinkin/fast-google-dorks-scan
OSINTプロジェクト。主なアイデアは、可能なすべてのGoogle dorks検索組み合わせを収集し、特定のウェブサイトに関する情報(一般的な管理パネル、広く普及しているファイルタイプ、パス・トラバーサル)を見つけることです。100%自動化されています。
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 subat0mik/misconfiguration-manager
Misconfiguration Managerは、既知のMicrosoft Configuration Managerの技術と関連する防御および堅牢化ガイダンスのための中央ナレッジベースです。
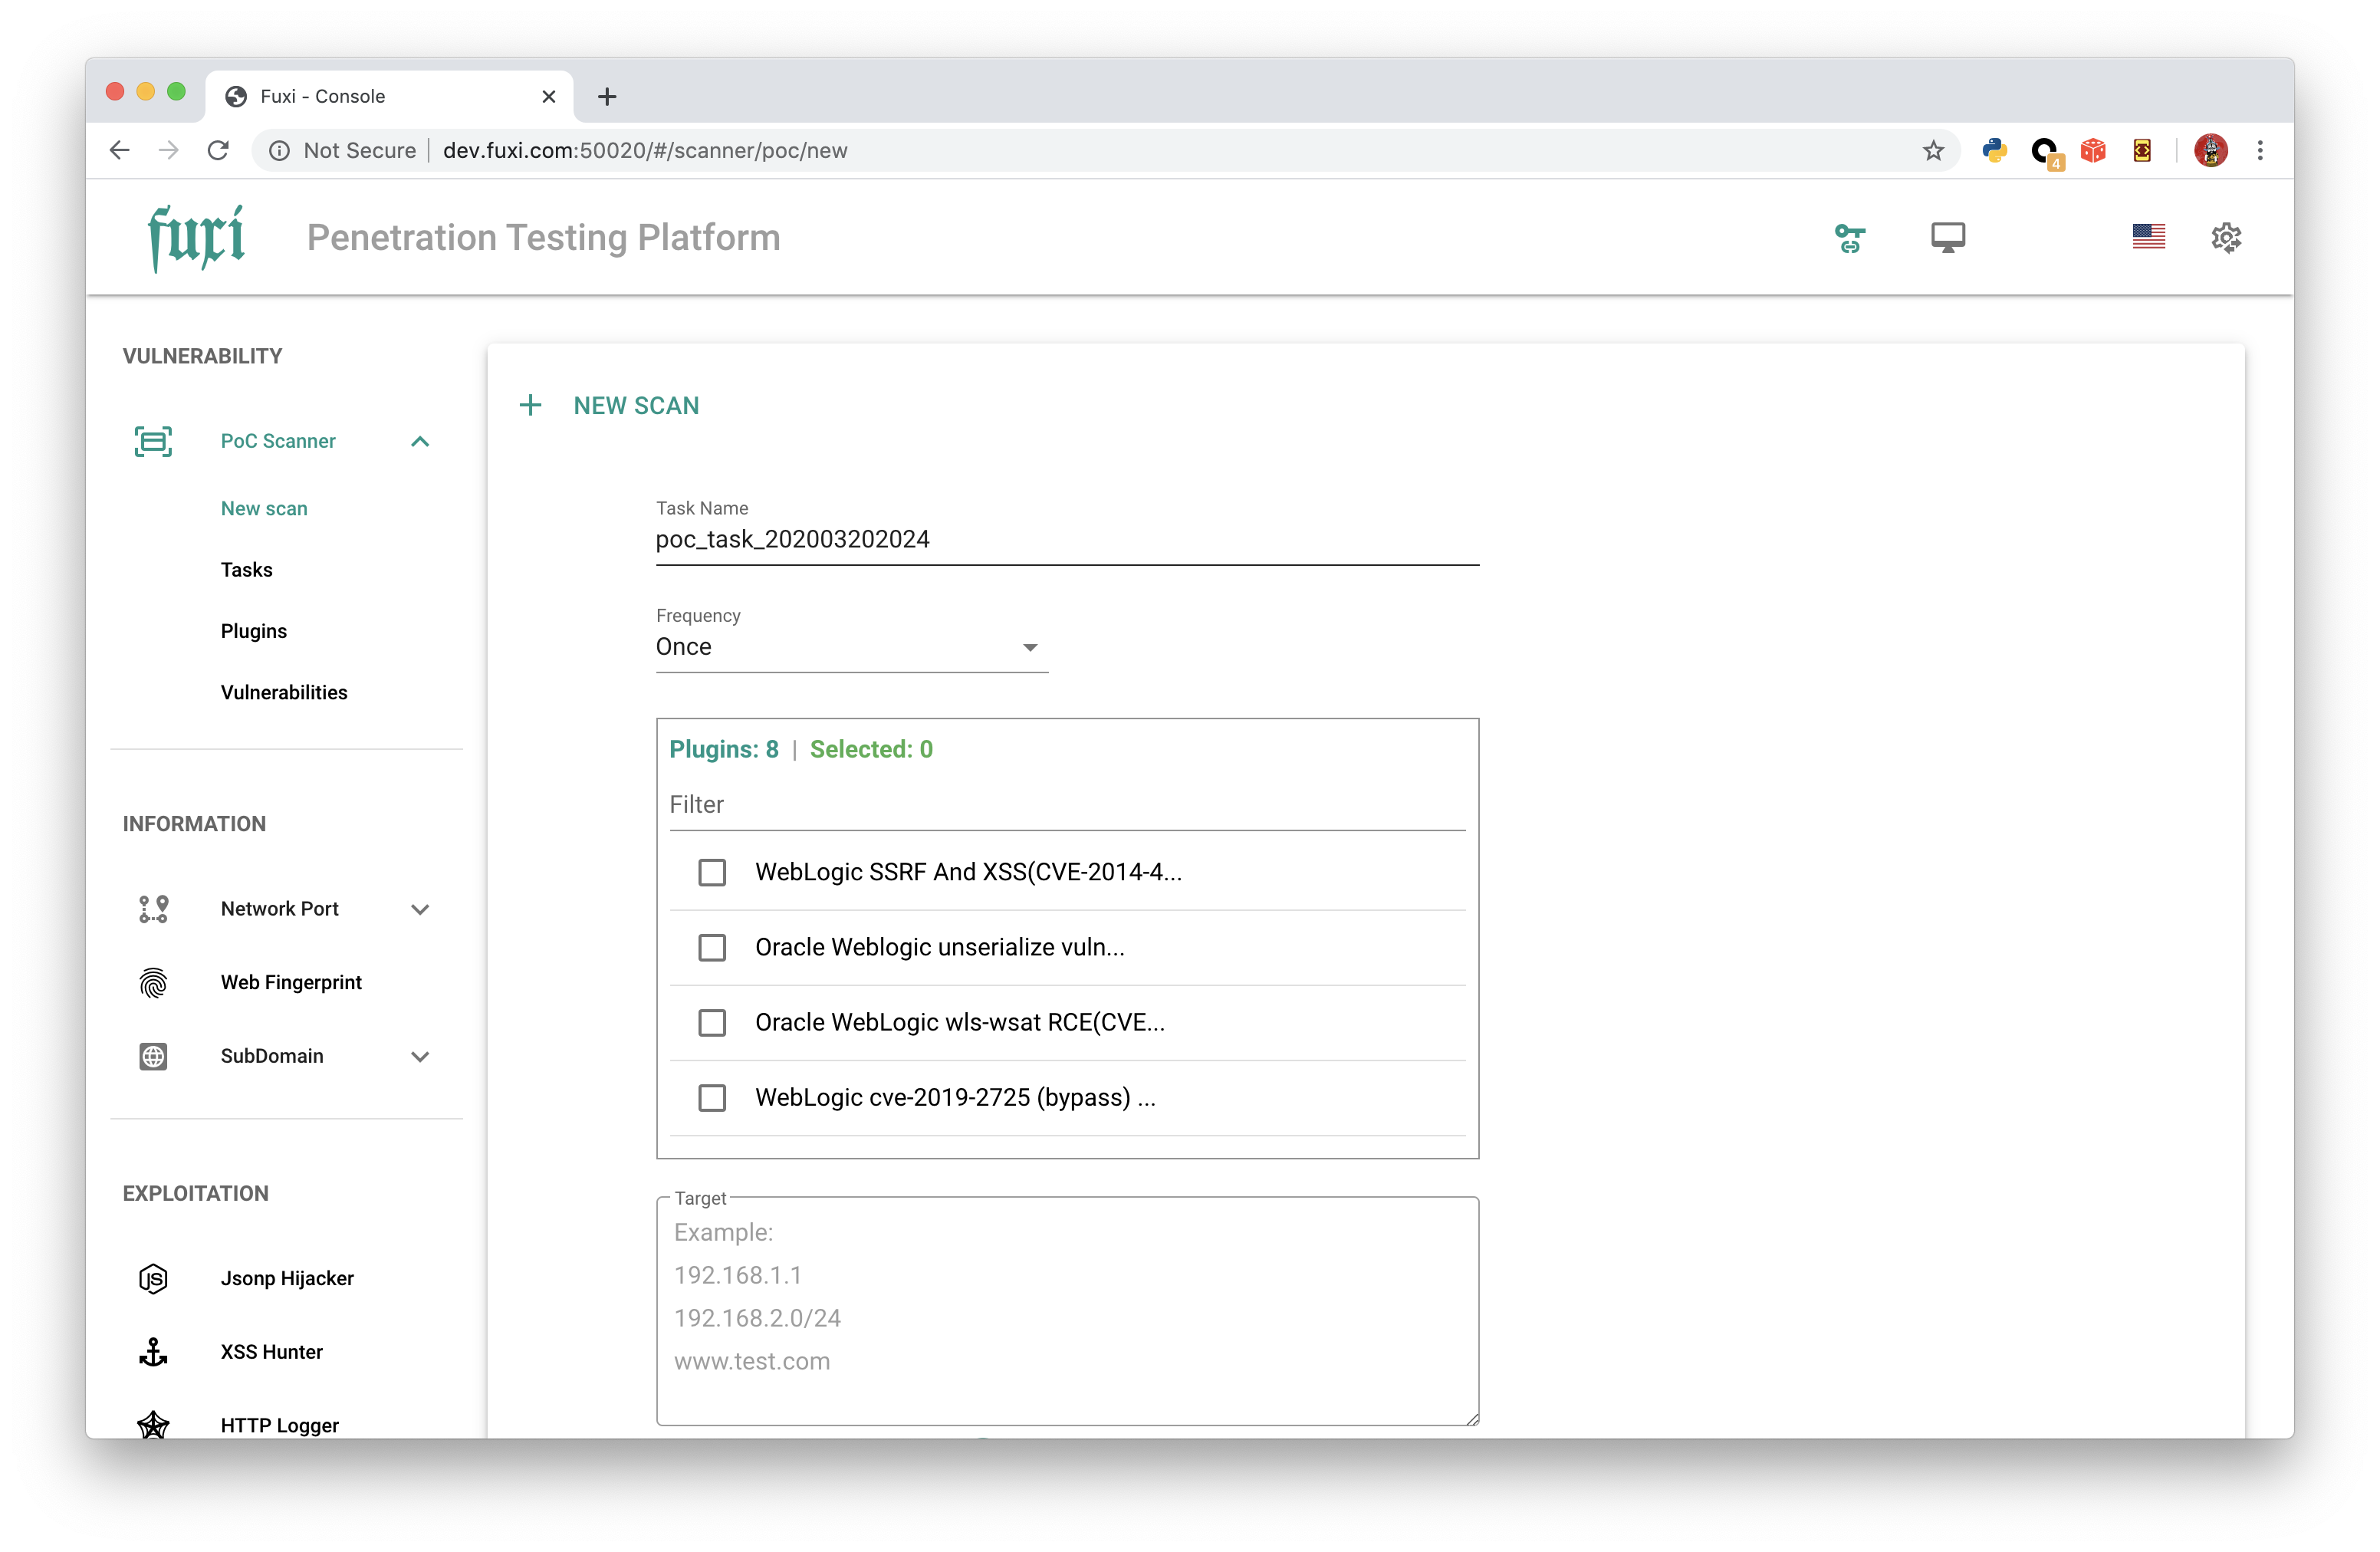 jeffzh3ng/fuxi
Dockerサポート、Webベースのインターフェース、および自動脆弱性スキャンとセキュリティ評価のためのAPIを備えたクロスプラットフォームのペネトレーションテストプラットフォーム。

 dnsviz/dnsviz
リゾルバと権威サーバを調査してDNS委任とDNSSECセキュリティを分析し、ゾーンの挙動を検証・診断・可視化して導入準備を支援します。
 arthepsy/ssh-audit
SSH サーバー監査 (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 blacktop/ipsw-diffs
iOS、iPadOS、macOSのIPSWファームウェアリリースごとのビルド差分を公開し、バージョンやベータ間でのシステムコンポーネントのバイナリレベル比較を可能にします。
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…









