#1

 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 低難度のターゲット(low-hanging fruit)を悪用した自動Linux権限昇格(privesc)、例:gtfobins、pwnkit、dirty pipe、+w docker.sock
 az0x7/vulnerability-checklist
XSS、SQLi、CSRF、IDOR、認証バイパス、ファイルアップロード、バグバウンティテストのヒントを網羅する、WebおよびAPI脆弱性チェックリストの厳選コレクション。
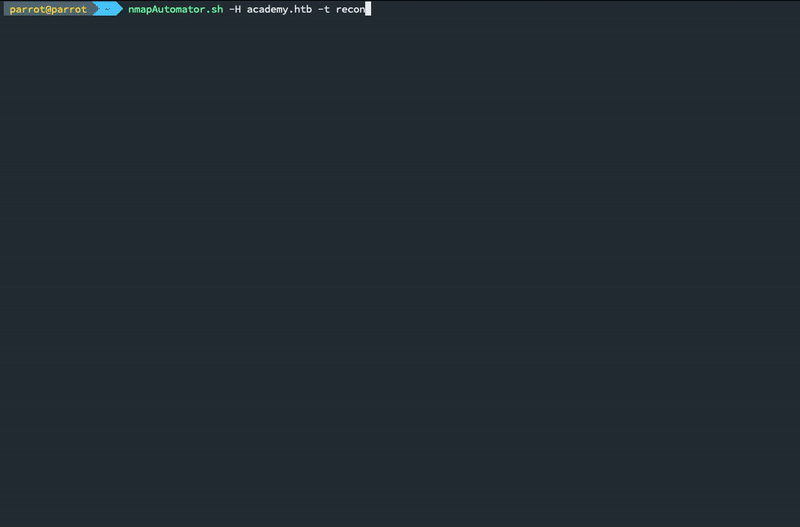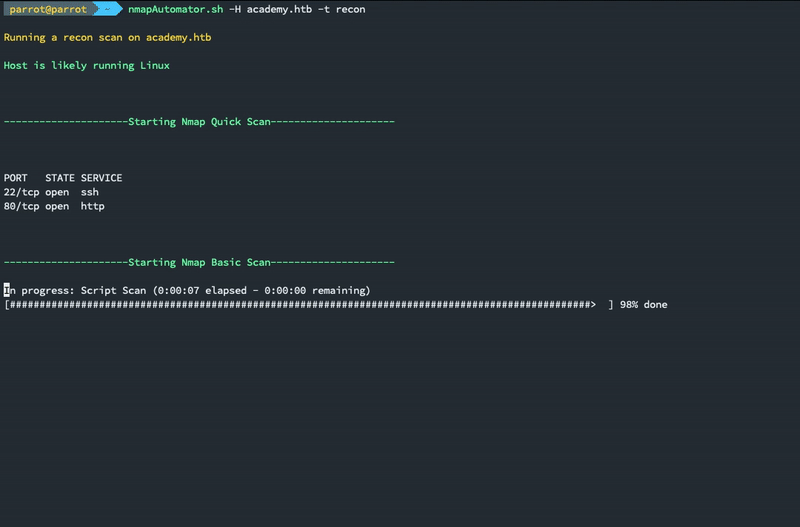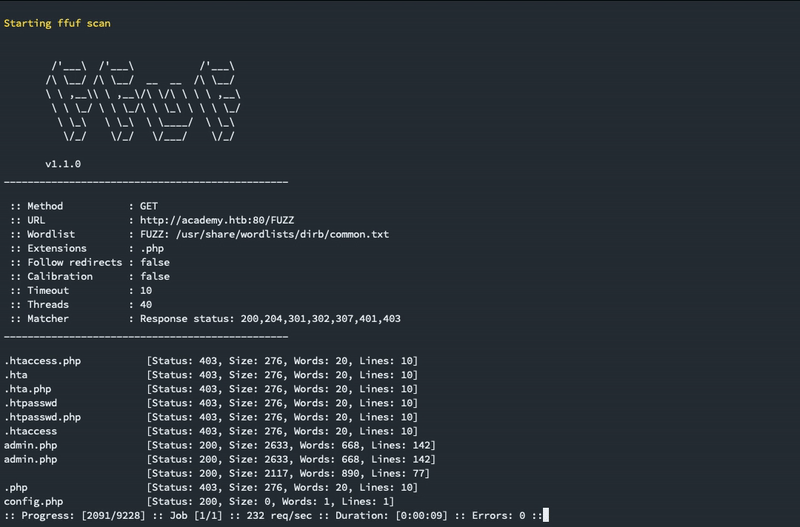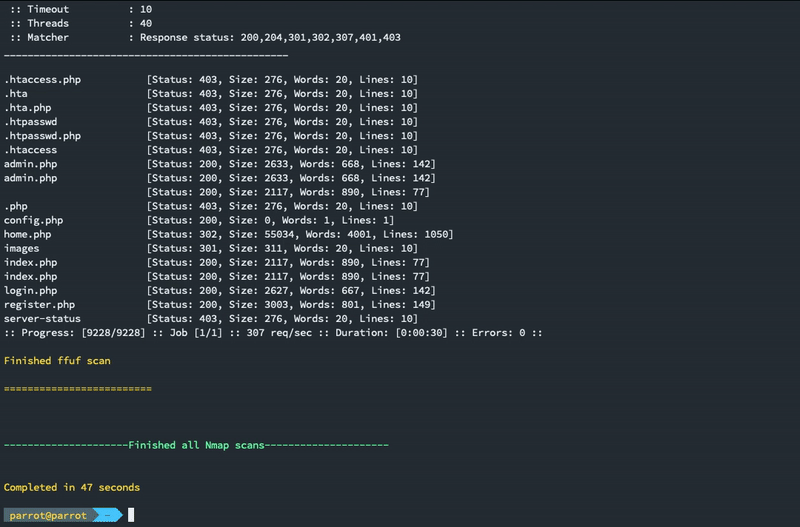 21y4d/nmapautomator
バックグラウンドで実行できるスクリプト!
 rhinosecuritylabs/cloudgoat
CloudGoat は Rhino Security Labs の "Vulnerable by Design" AWS デプロイメントツールです
 duo-labs/cloudmapper
CloudMapperは、Amazon Web Services(AWS)環境の分析を支援します。
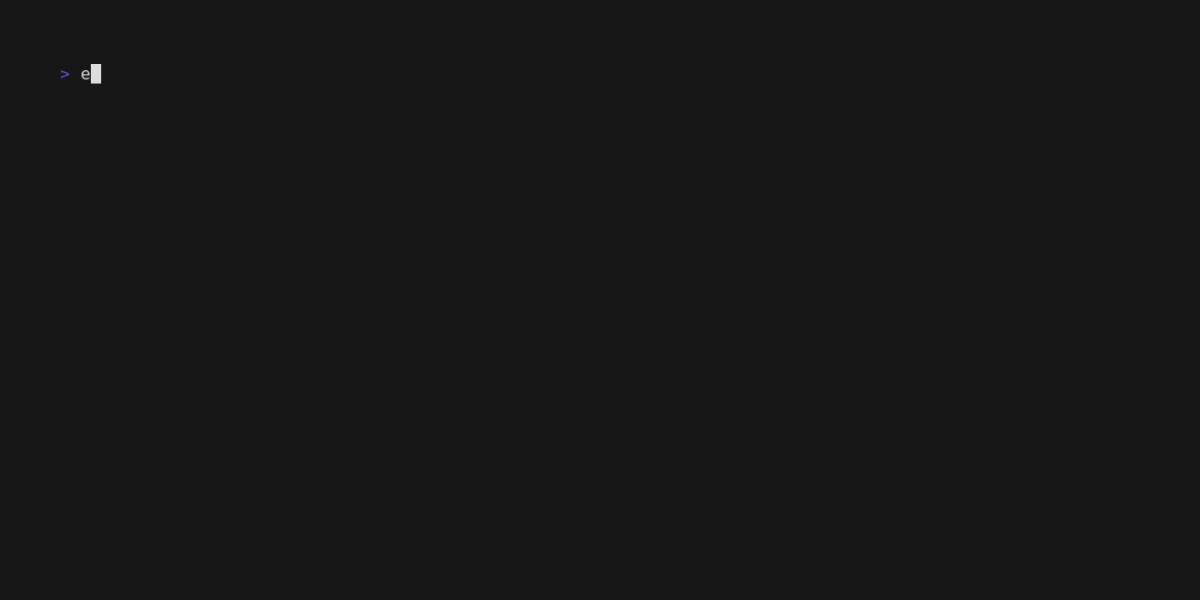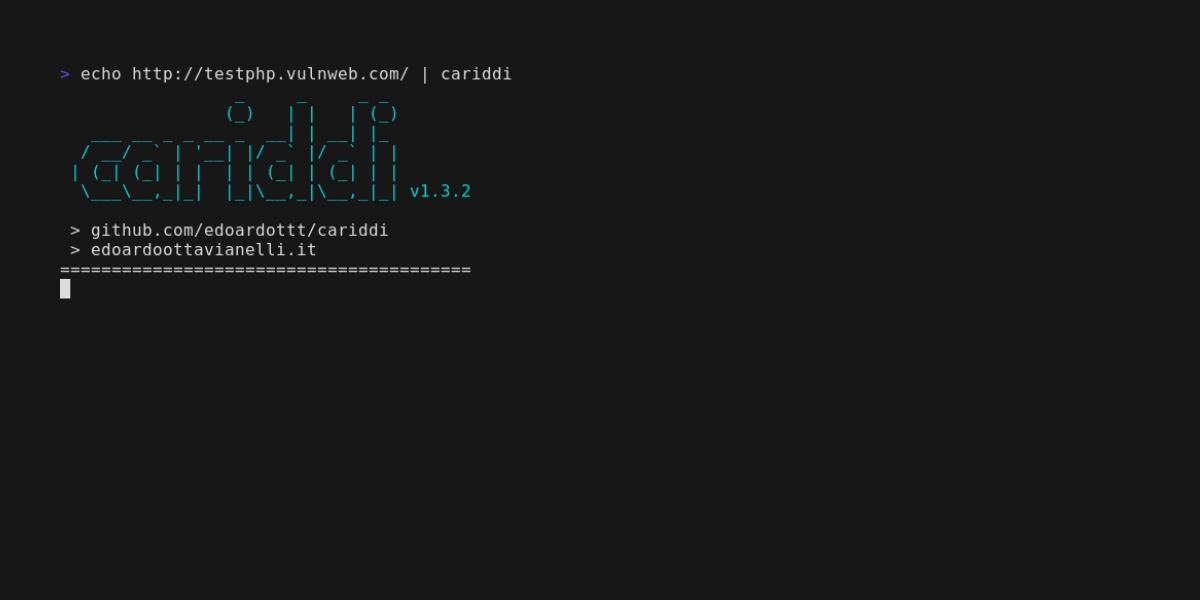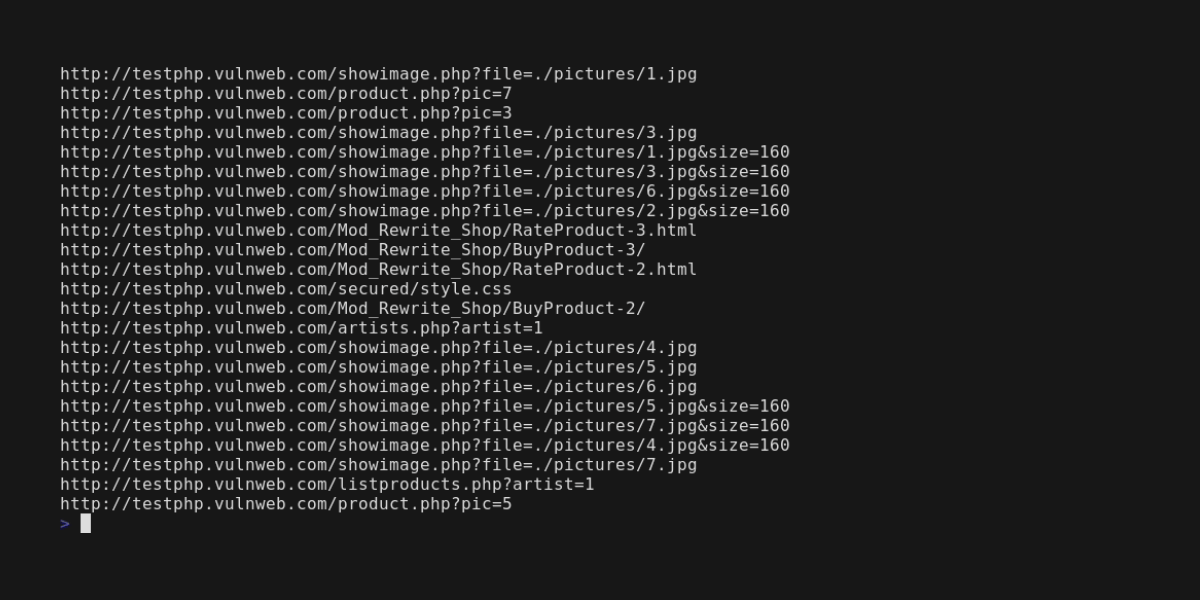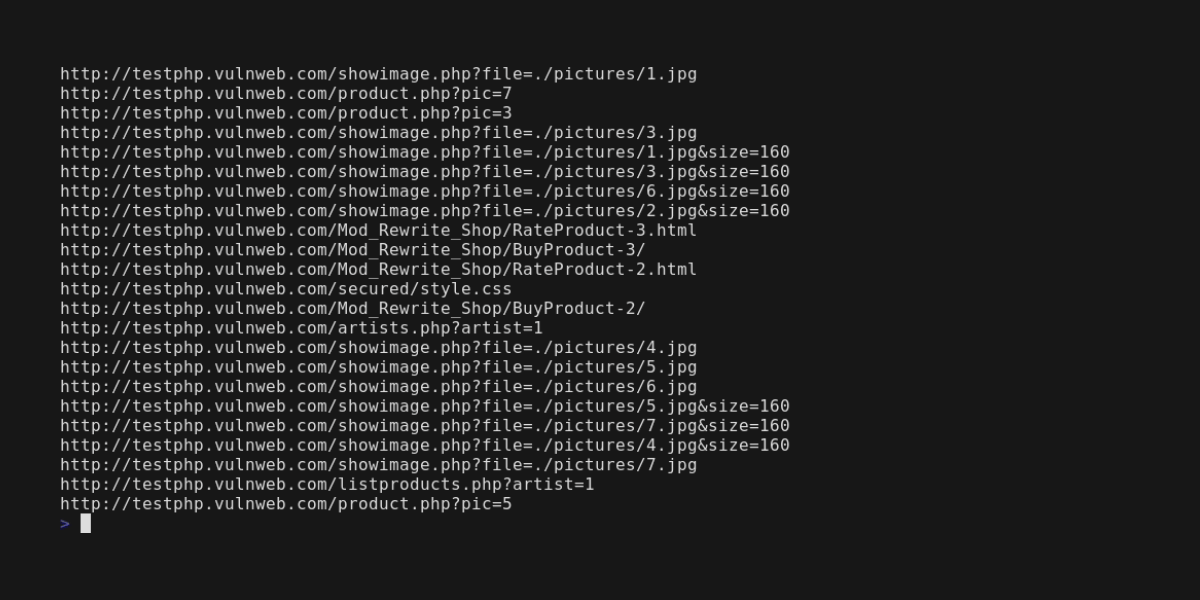 edoardottt/cariddi
ドメインのリストを取得し、URLをクロールして、エンドポイント、シークレット、APIキー、ファイル拡張子、トークンなどをスキャンします。
 c2sp/wycheproof
Project Wycheproofは、既知の攻撃に対して暗号ライブラリをテストします。
 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
 madhuakula/kubernetes-goat
意図的に脆弱性を持たせたKubernetesクラスター環境で、実践的なセキュリティトレーニングを提供します。コンテナエスケープ、RBACの設定ミス、SSRF、FalcoとTetragonによるランタイムセキュリティをカバーする22以上のシナリオが含まれています。
 alexandreborges/malwoverview
Malwoverviewは、VirusTotal、Hybrid Analysis、URLHaus、Polyswarm、Malshare、Alien Vault、Malpedia、Malware…
 nebusec/cybermeowfia
NebuSecが発見したCVE向けのPoCとエクスプロイト。
 google/honggfuzz
セキュリティ指向のソフトウェアファザー。コードカバレッジ(SWベースおよびHWベース)に基づく、進化的でフィードバック駆動型のファジングをサポート。

 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。
 vaib25vicky/awesome-mobile-security
AndroidおよびiOSのセキュリティ関連の便利なものを一箇所にまとめる取り組み。すべての参考文献とツールはそれぞれの所有者に帰属します。私は単にそれを管理しているだけです。
 revng/revng
LLVMとQEMU上に構築されたオープンソースのバイナリ解析フレームワーク兼デコンパイラで、リバースエンジニアリング向けにバイナリを可読な中間表現へリフティングします。