#1

 e-m-b-a/emba
EMBA - ファームウェアセキュリティアナライザ
 andresriancho/w3af
オープンソースのWebアプリケーションセキュリティスキャナで、XSS、SQLインジェクション、OSコマンドインジェクションを含む200以上の脆弱性を特定・悪用します。ペネトレーションテスターと開発者向けに設計されています。
 ezyang/htmlpurifier
PHPで書かれた標準準拠のHTMLフィルター
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 倫理的ハッキングとペネトレーションテストを学ぶためのあらゆる種類のリソースに関する素晴らしいリスト
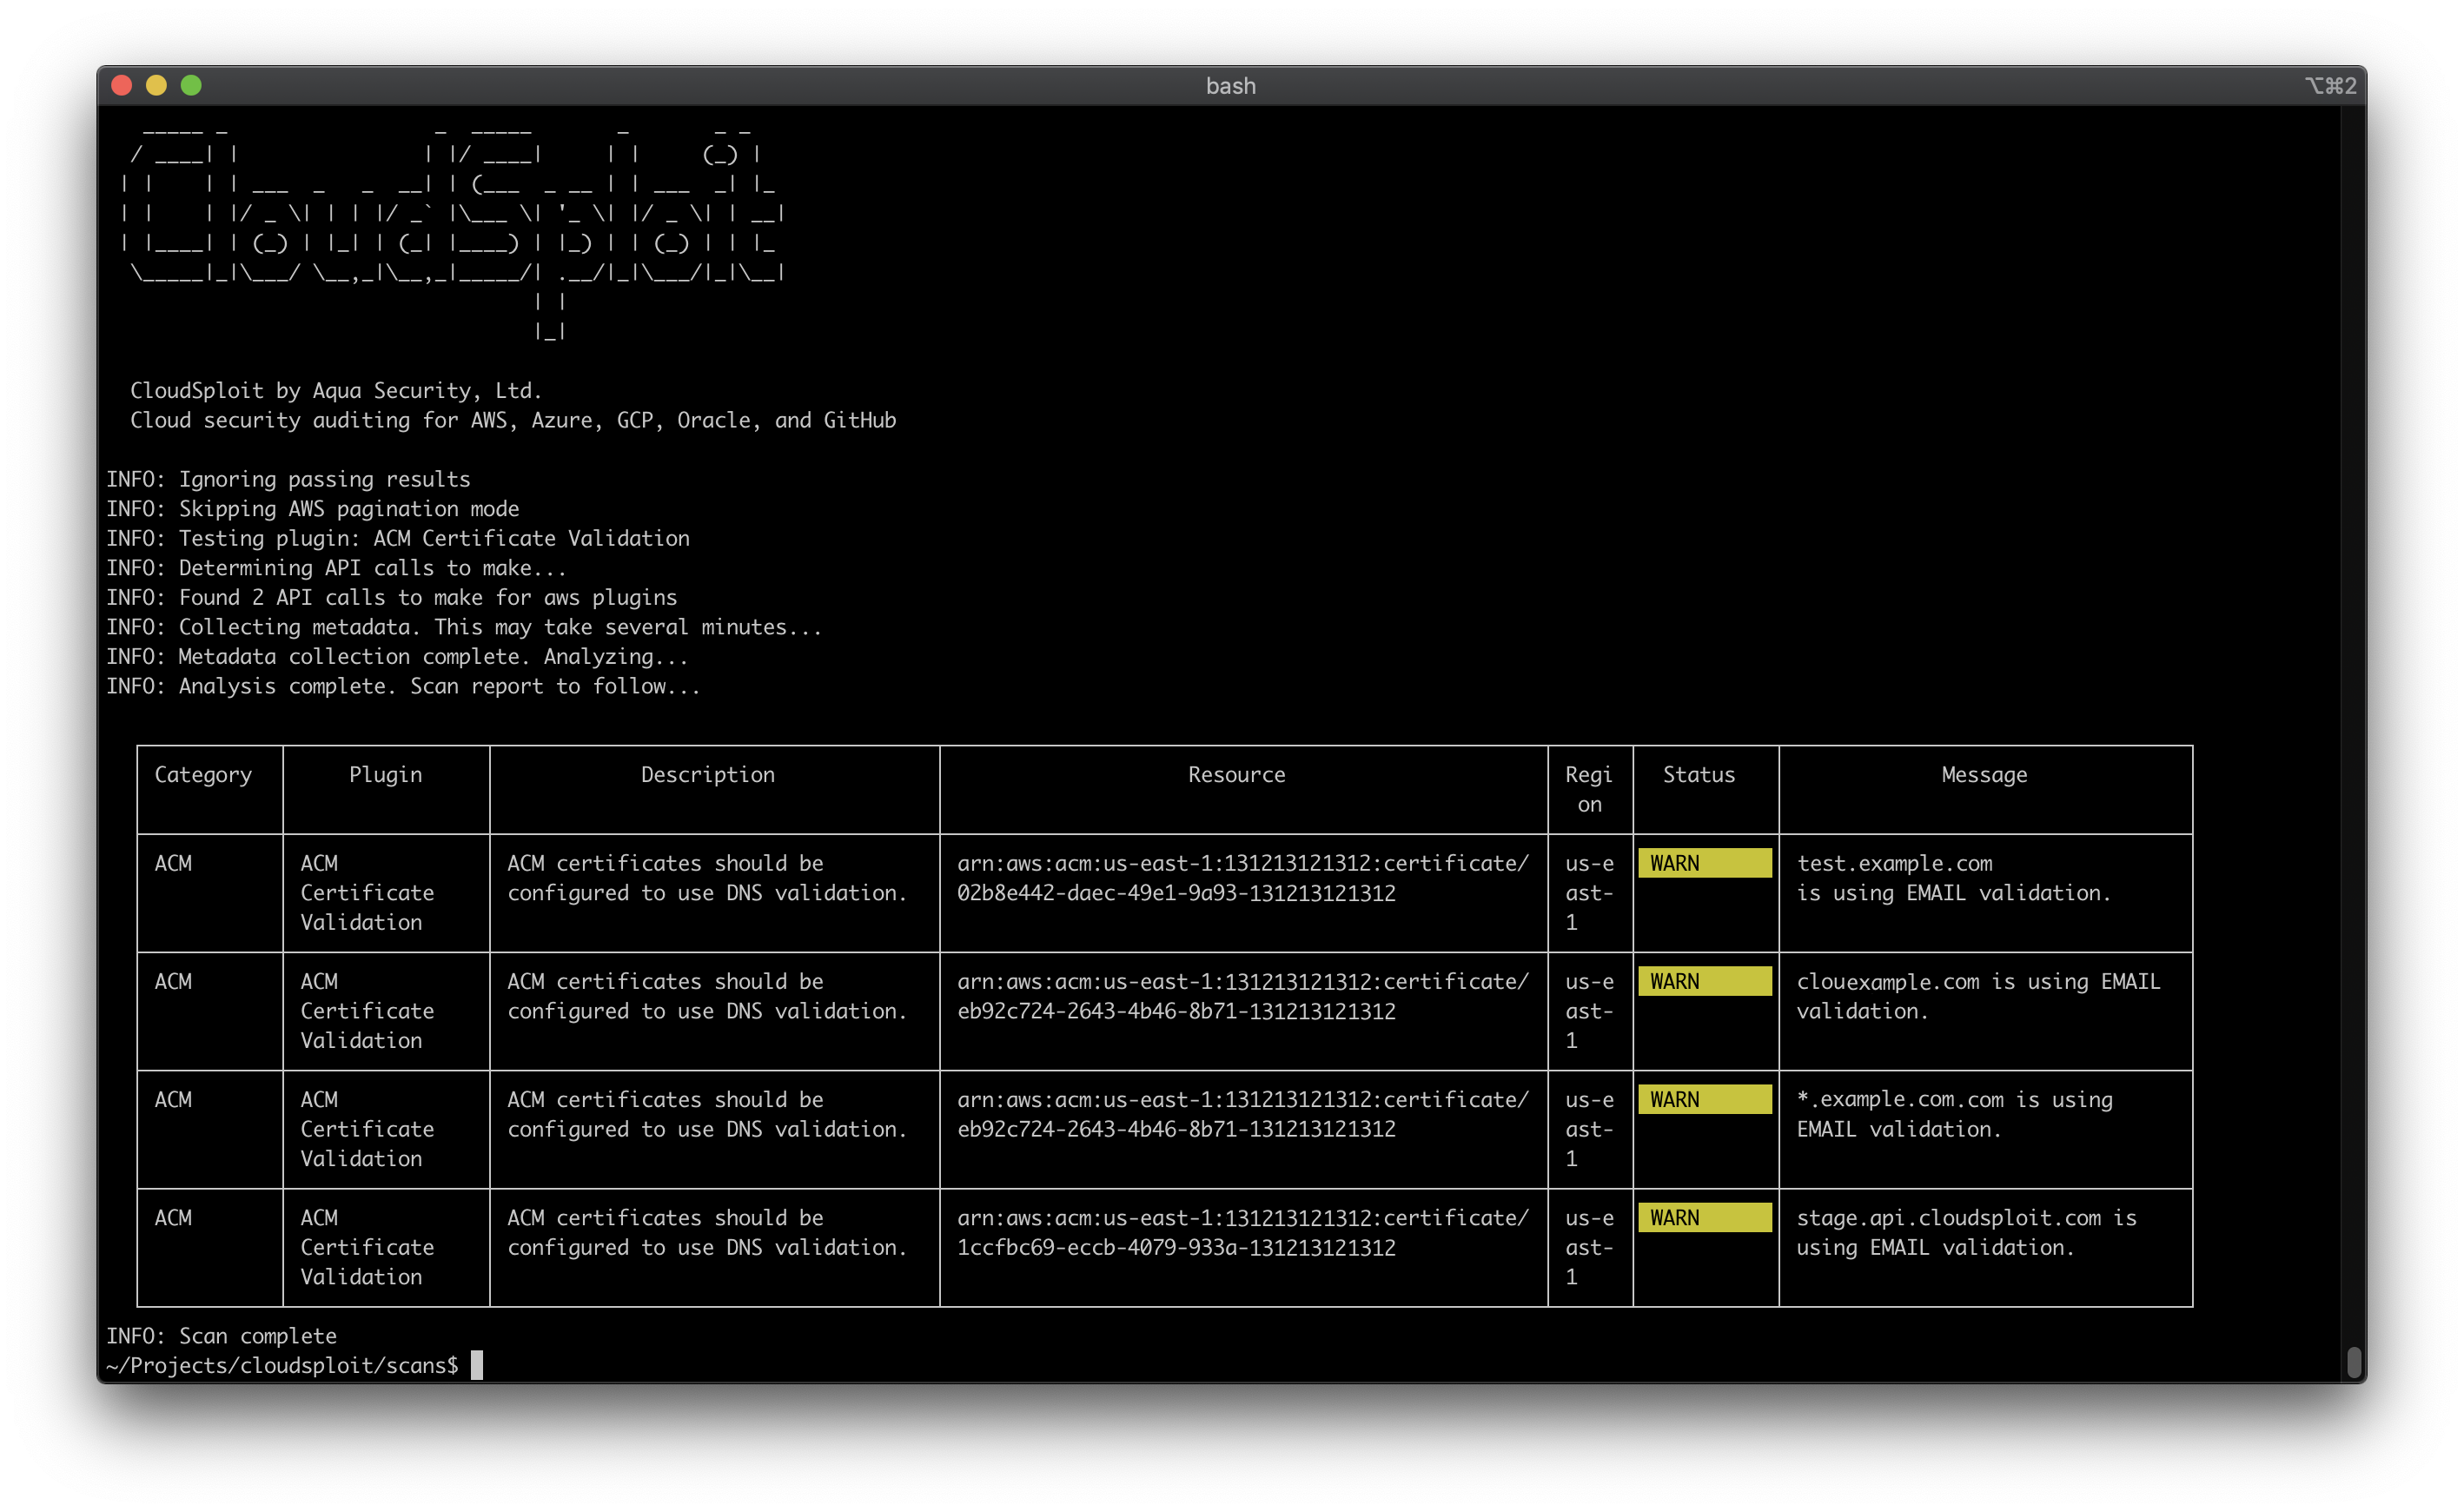 aquasecurity/cloudsploit
AWS、Azure、GCP、OCIを対象に、設定ミス、コンプライアンス違反(HIPAA、PCI、CIS)、セキュリティリスクを自動化されたプラグインベースのチェックで監査するマルチクラウドセキュリティポスチャスキャナです。
 google/osv.dev
オープンソースの脆弱性データベースとトリアージサービス。
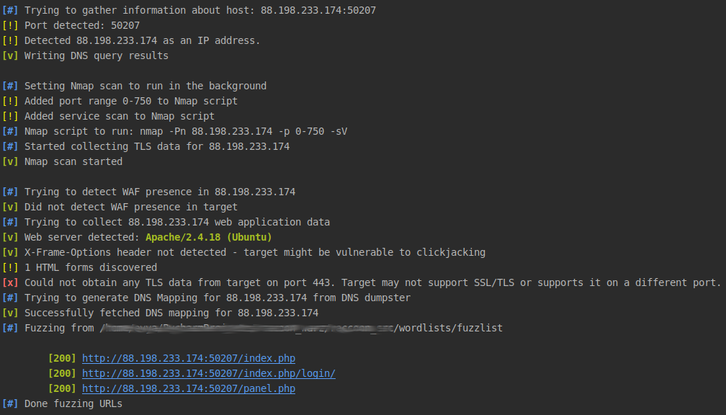 evyatarmeged/raccoon
偵察および脆弱性スキャンのための高性能な攻撃的セキュリティツール
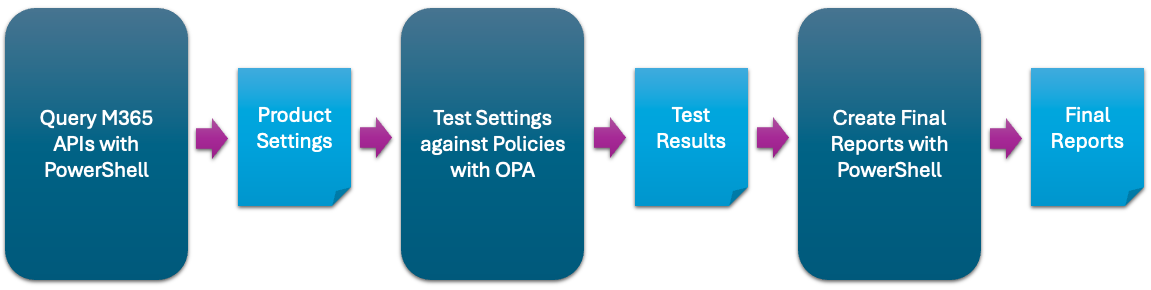 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 ignitetechnologies/privilege-escalation
このチートシートは、CTFプレイヤーと初心者を対象に、例を使って権限昇格の基礎を理解するためのものです。
 opsdisk/pagodo
pagodo (Passive Google Dork) - Google Hacking Databaseのスクレイピングと検索を自動化する
 cyberstrikeus/cyberstrike
ペネトレーションテスト向けの自律型AIレッドチームエージェント。13以上の専門エージェント、120以上のOWASPテストケース、MITRE ATT&CK統合を搭載。15以上のLLMプロバイダーとリモートツール実行に対応。
 thewhiteh4t/finalrecon
自動化されたWeb偵察ツールで、ヘッダー分析、DNS列挙、サブドメイン探索、ディレクトリスキャン、SSL検査、ポートスキャンを単一のモジュラーフレームワークで提供します。
 apurvsinghgautam/dark-web-osint-tools
ダークウェブ向けOSINTツール
 withsecureopensource/chainsaw
Windowsフォレンジックアーティファクトを迅速に検索・ハント
 netwrix/pingcastle
Active Directoryのセキュリティリスク評価ツールで、脆弱性、誤構成、成熟度を合理化された方法論で評価し、数分で包括的なレポートを生成します。