#1
 hacky1997/cve-2020-8825
VanillaForum 2.6.3の格納型XSS脆弱性の概念実証エクスプロイト。不十分な入力サニタイズによる任意のHTML/スクリプトインジェクションを示します。
 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — x86-64 アセンブリにおける分析と開発 | x86-64 アセンブリにおける分析と開発
 cowsecurity/cve-2023-27842
Joomla上のeXtplorer 2.1.15向けの認証済みリモートコード実行エクスプロイト。Pythonベースのツールで、安全でない権限を標的にしてシェルアクセスを取得します。
 ludy-dev/vbulletin_routestring-rce
PoCエクスプロイト for CVE-2019-16759。入力検証の欠陥により、悪意のあるPOSTリクエストを介してvBulletin 5.0.0〜5.6.2でリモートコード実行を可能にします。
 tharana/android-vulnerability-exploitation
Google Android - 'Stagefright' リモートコード実行 - CVE-2015-1538
 edu0x01/cve-exploit
cve-exploitはCVEsとエクスプロイトを見つけるためのハブです。
 h3x0v3rl0rd/linenum
ペネトレーションテスト中に潜在的な特権昇格ベクトルを特定するために、システム情報を自動収集するLinux列挙スクリプト。
 debajyoti0-0/cve-2026-60206
重大な Oracle WebLogic Server SAML 認証バイパス脆弱性である CVE-2026-60206 に関する技術的分析と Proof-of-Concept。
 hellboy3110/cve-2026-16219-croogo-lab
Safely demonstrates CVE-2026-16219 path traversal in Croogo CMS with a loopback-only PoC, technical analysis, remediation guidance, and standalone…
 dansi/powershell-log4j-scanner
CVE-2021-44228 および CVE-2021-45046 に対応するため、Log4J ファイルの検出、分析、パッチ適用が可能です。
 testaross4/cve-2007-2447
CVE-2007-2447のエクスプロイト。Samba 3.0.0-3.0.25rc3におけるリモートコード実行の脆弱性であり、脆弱なシステム上で認可されていないコマンド実行を可能にする。
 snappyjack/cve-2018-16370
PESCMS Team 2.2.1において、攻撃者はZIPアーカイブに.phpファイルを配置することで、/Public/?g=Team&m=Setting&a=upgrade 経由で任意のPHPコードをアップロードおよび実行できる可能性があります。
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
CVE-2022-22965(Spring4Shell)のエクスプロイト。classLoader操作を介したリモートコード実行に対して脆弱なSpring Frameworkバージョンを標的とします。
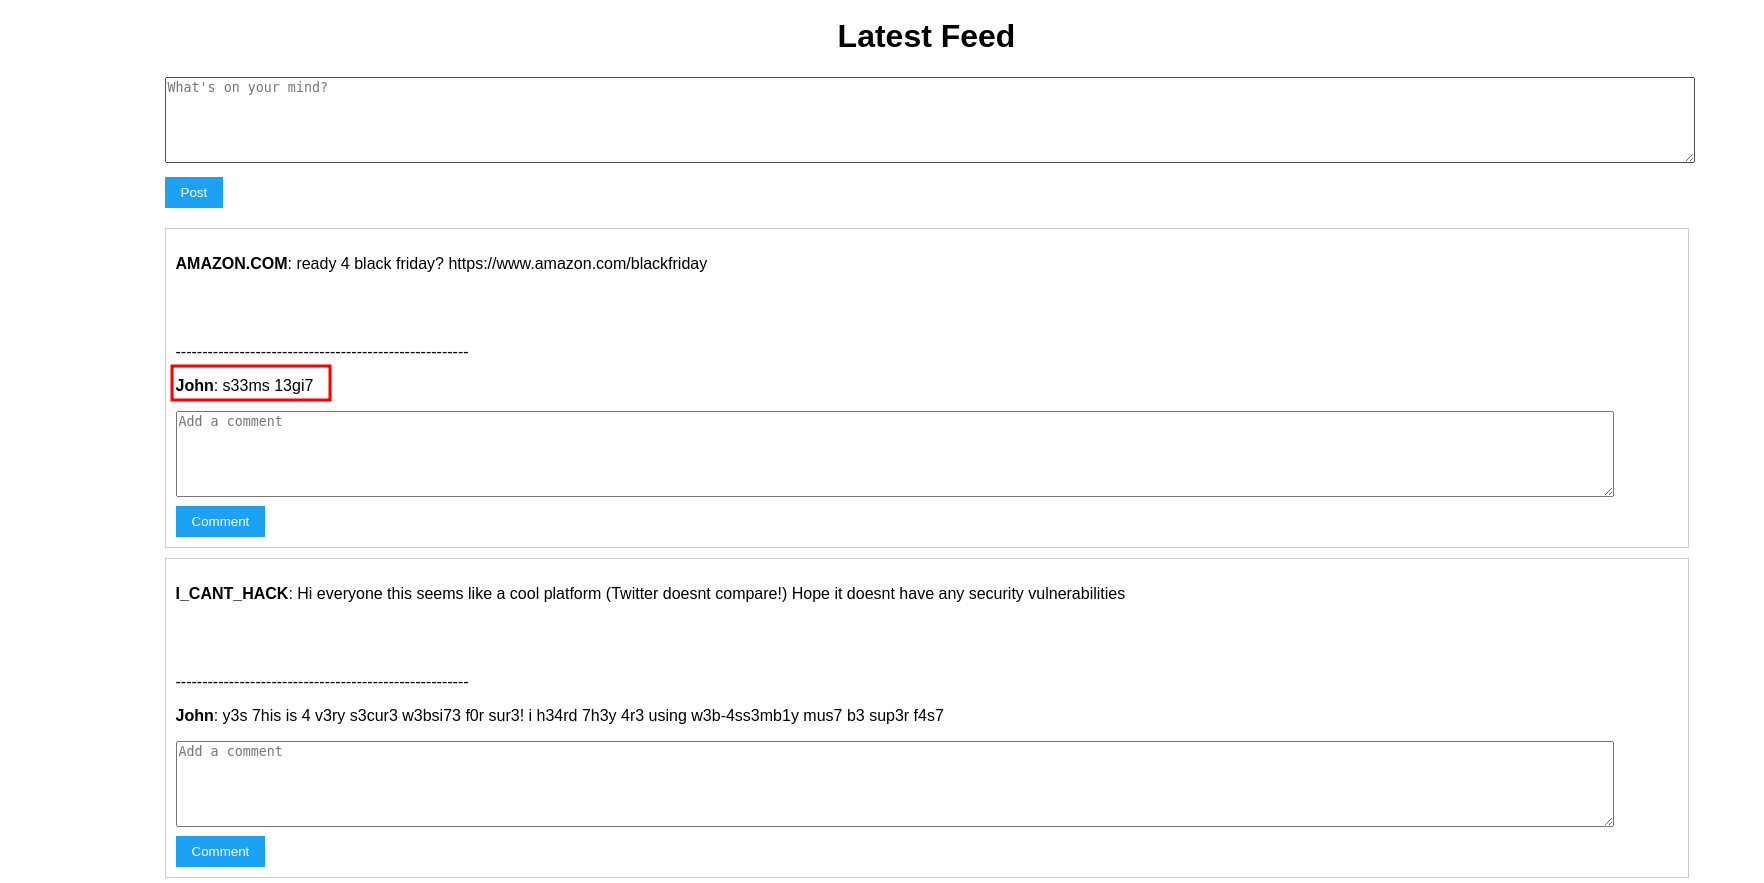 paras98/cve-2021-38297-go-wasm-replication
Go WASMバッファオーバーフローにより保存型XSSを引き起こすCVE-2021-38297を再現する教育用概念実証。脆弱なアプリのセットアップ、エクスプロイト再現手順、セキュリティ研究のためのパッチ適用ガイドが含まれます。
 makmour/open-ssh-user-enumeration
このスクリプトは、OpenSSH 7.7(およびそれ以前)のユーザー名列挙の脆弱性(CVE-2018-15473)をチェックします。不正な形式の認証パケットを送信し、SSHサーバーの応答を解釈して有効なユーザー名を特定します。
 khaidtraivch/cve-2021-41773-apache-2.4.49-
CVE-2021-41773(Apache 2.4.49)のエクスプロイトスクリプト。CGIを介したパストラバーサルとリモートコード実行を可能にし、リバースシェルペイロードが含まれます。