
 #1
 projectdiscovery/network-fingerprint
nucleiネットワークテンプレート用のフィンガープリント生成ヘルパー
 aazhuliang/cve-2021-31956-exp
CVE-2021-31956のエクスプロイト。Windows 10 1903を標的としたWindowsカーネルの権限昇格の脆弱性です。ローカル権限昇格のための概念実証(PoC)実装を提供します。
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最高のCertiGhost AD CS Multi-Exploit Framework | 不正なDC/LDAPサーバー、証明書の悪用、PKINITハッシュ抽出を備えた高度なツールキット。特徴:…
 elevenpaths/siemframework
モジュール形式のPython3ベースの攻撃フレームワーク。資格情報の窃取、ペイロードの展開、およびポストエクスプロイテーションモジュールを使用して、SIEMプラットフォーム(Splunk、Graylog、OSSIM、QRadar、McAfee)の悪用を自動化します。
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent を活用した LLM 駆動のファジングパイプライン
 chacka0101/exploits
エクスプロイトプロジェクト ハッキングコマンドセンター
 deepbluedynamics/grubcrawler
世界最速のエージェンティッククローラー。再生された。再発明された。戦闘準備完了。
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 blacksnufkin/cheshire
オペレーターUIからLitterBoxペイロード解析を駆動するAdaptix C2サービスプラグイン。
 dimastopel/certdepot
自己署名SSL証明書を即座に無料で作成
 leebaird/engagement-mgr
Engagement Managerは、オフェンシブセキュリティエンゲージメントを追跡するためのWebアプリケーションです。Next.js、Prisma、PostgreSQLで構築されたモダンなUIを備えています。
 ejfkdev/dj
静的にウェブサイトのHTMLとJSを解析し、webpackチャンク、import()による遅延読み込み、ソースマップを検出して、動的に読み込まれるJavaScriptファイルを抽出し、偵察に活用します。
 arpsyndicate/vedas-signatures
VEDAS駆動による自律生成+コミュニティ貢献による15,000件以上のCVEに対応するSuricataおよびNucleiルール
 psmths/reave
WIP ハイパーバイザー向けポストエクスプロイテーションフレームワーク
 sadreck/crackerjack
WebベースのGUI for Hashcatで、セッション管理、マスク生成、ワードリスト対応、マルチユーザーアクセスによりパスワードクラッキングを簡素化します。
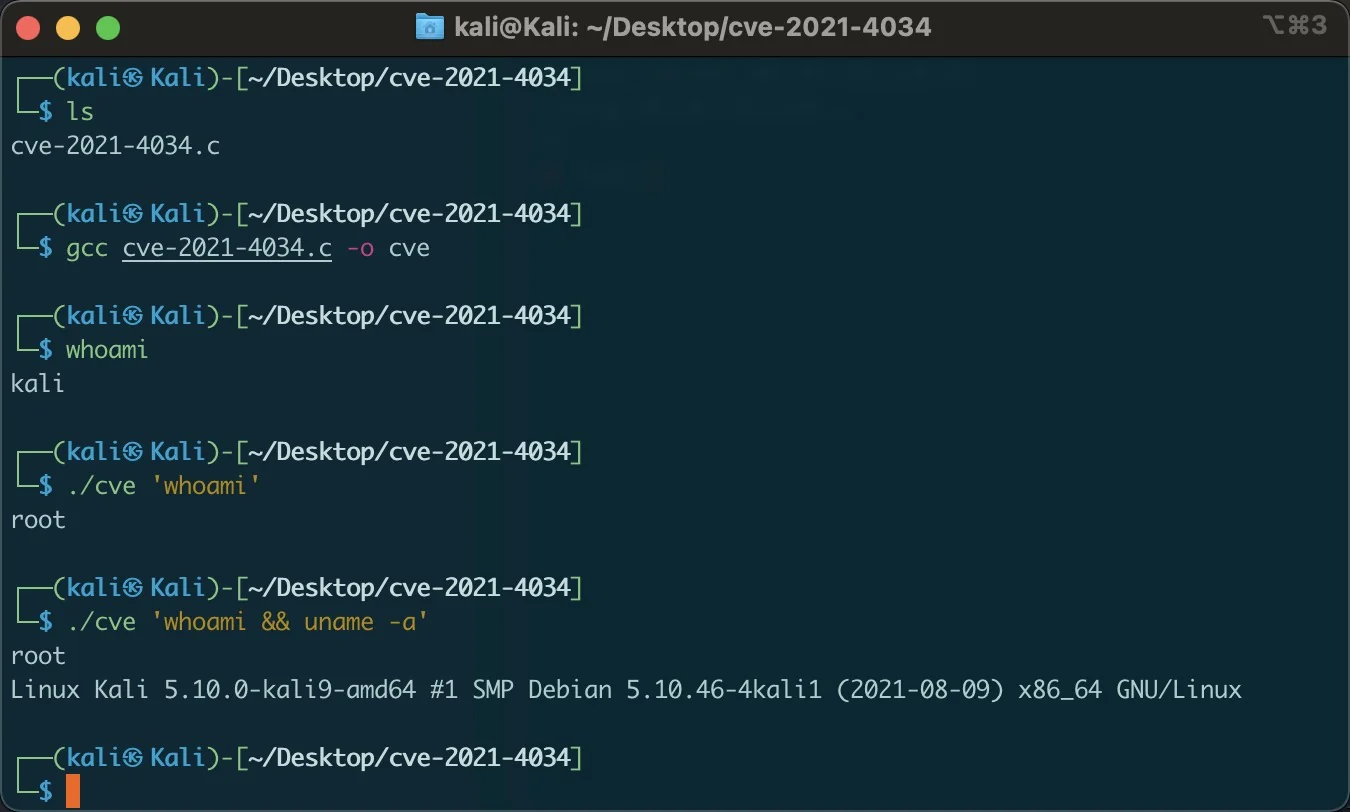 zhzyker/cve-2021-4034
polkit pkexec ローカル権限昇格の脆弱性を利用してカスタムコマンドを追加する
 trailofbits/reverie
任意の環に対応したKKWゼロ知識証明システムの効率的な実装であり、証明者と検証者に線形の証明時間と128ビットの安全性を提供します。









