
 #1

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 dev-sec/chef-mysql-hardening
このchef cookbookはmysqlのセキュリティ設定を提供します。
 pard0p/remote-bof-runner
Remote BOF Runner は、Crystal Palace 製の PIC ローダーを使用して Beacon Object Files (BOFs) をリモート実行するための Havoc 拡張フレームワークです。
 guneykabel/cve-2026-85706
CVE-2026-85706(GitLab CE/EEにおけるWorkhorseのパスエンコーディングバイパスを悪用した未認証の任意ファイル読み取り)のPython PoCエクスプロイト。解説記事とバイパス手法のバリエーション付き。
 n0qword/mythic_ornn
LLM駆動のMythicエージェント、ペイロードタイプ、C2プロファイル用ジェネレーター。
 averagesecurityguy/c2
シンプルで拡張可能なC&Cビーコンシステム。
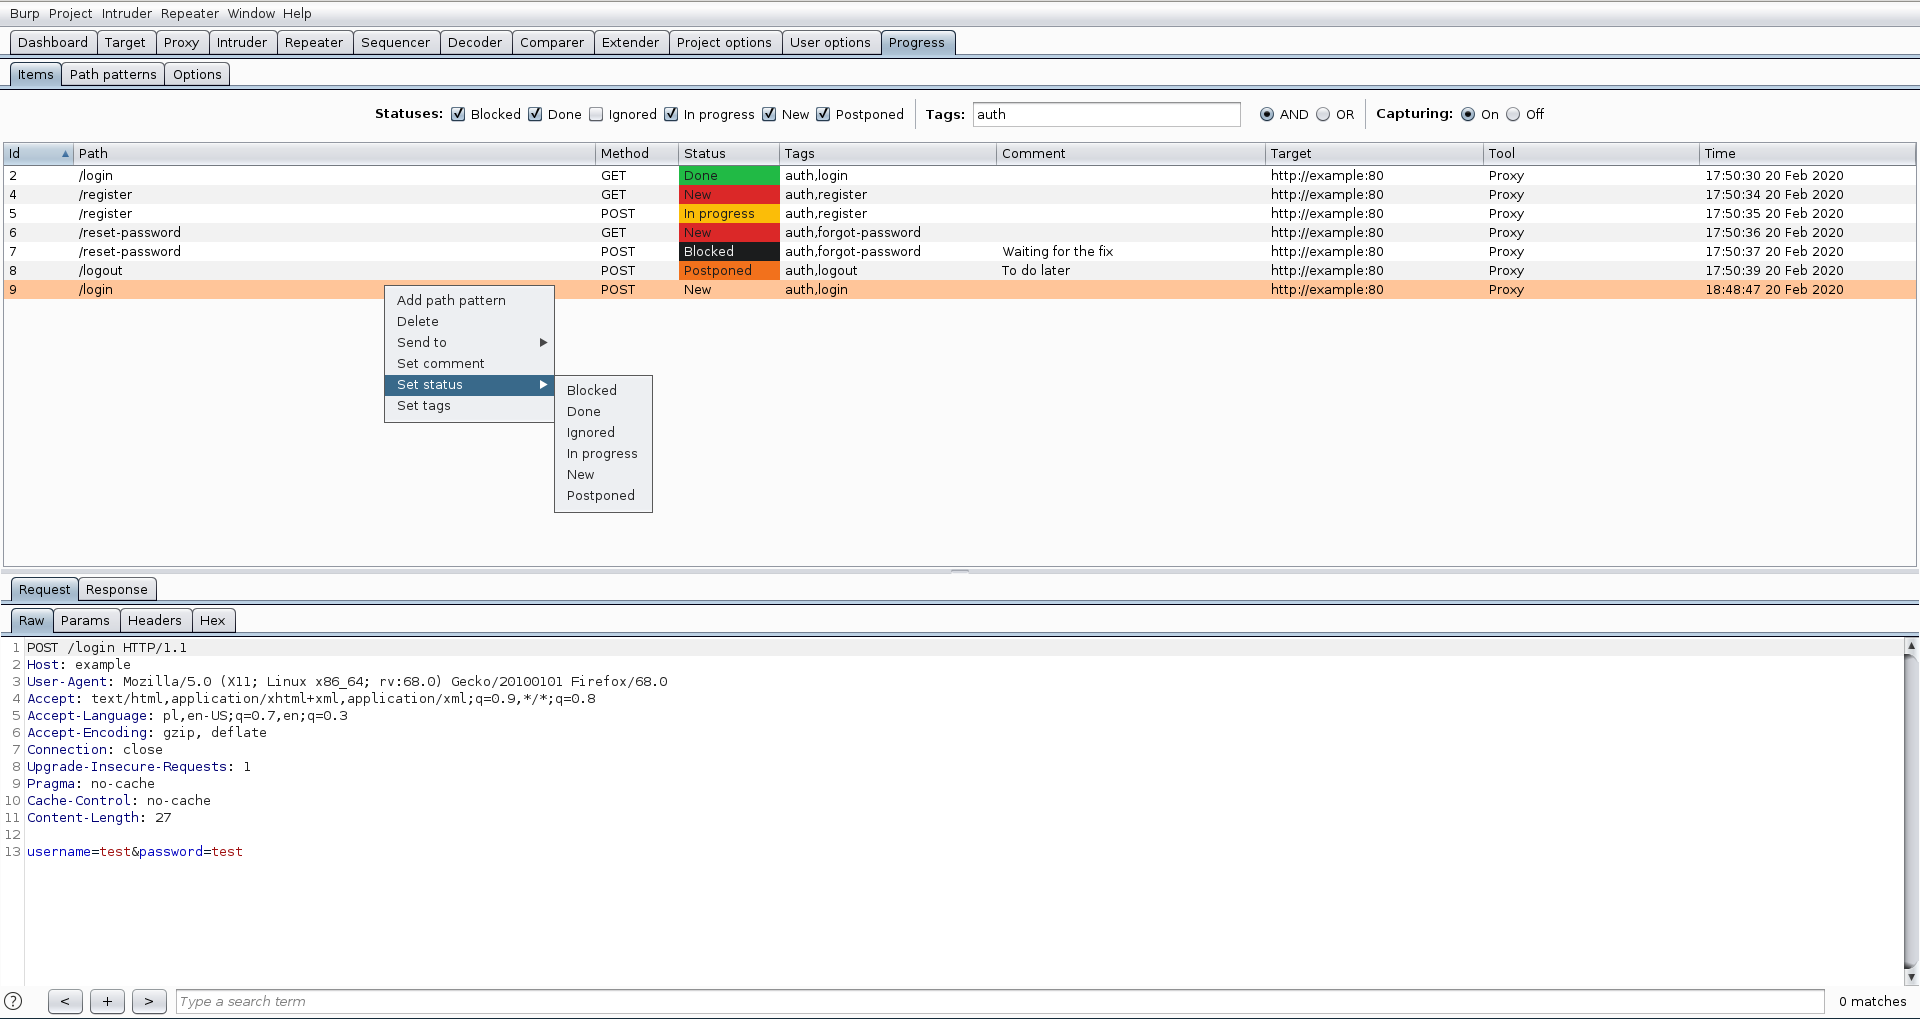 dariusztytko/progress-burp
脆弱性評価の進捗を追跡するBurp Suite拡張機能
 onescripter/wmiexec
WMIとPowerShellのみを使用して(リモート処理ではなく)Windowsコマンドをリモートで実行し、出力をキャプチャします。
 xenoncyber/envy
ターミナルベースのシークレット管理ツール。TUIとCLIの両方をサポート。
 pho5nix/red-team-goad-lab-proxmox
Red Teaming用ホームラボの構築ガイド。ProxmoxとpfSenseによるGOADラボのセットアップ、Operator/C2およびリダイレクター。
 xchwarze/magic-extractor
未知のファイルを検出し、適切なバンドル済み抽出プログラムへ振り分ける汎用Windows抽出ツール。
 n1ght-w0lf/uchihash
マルウェアに埋め込まれたハッシュを扱うための小さなユーティリティ。
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 v9mirza/lazyports
lazyports は、ネットワークポートを可視化・管理するためのターミナルUIツールです。リッスンしているプロセスを対話型テーブルで確認し、簡単に強制終了できます。

 kalilinux/build-scripts/kali-packer
軽量で再現可能かつ移植可能な開発環境を作成および構成します Kali HashiCorp Vagrantボックスを作成するためのKali製HashiCorp Packer設定
 fabiobaroni/cve-2024-3094-checker
脆弱なバージョンのxz-utilsがインストールされているかどうかをチェックするための簡易PoC(CVE-2024-3094)
 charmve/pystegosploit
PoC - ステガノグラフィーとポリグロットを利用したエクスプロイト配信, CVE-2014-0282









