
 #1
 zu1k/good-mitm
ルールベースのMITMエンジン。HTTP(S)リクエストとレスポンスの書き換え、リダイレクト、拒否を行い、JavaScriptルールをサポートします。
 ncrocfer/whatportis
Whatportis : IANAのポート一覧を探索する
 thombashi/tcconfig
tc コマンドラッパー。ネットワーク帯域幅/遅延/パケットロス/パケット破損などのトラフィック制御を、ネットワークインターフェースや Docker コンテナ(veth)に簡単に設定できるようにします。
 justakazh/sicat
NmapおよびWappalyzerによる自動発見機能を備えたマルチソースの脆弱性・エクスプロイト集約ツール。Exploit-DB、NVD、CVE.org、GitHub、Nuclei、Metasploit、NSEスクリプトを検索し、ペネトレーションテストの偵察フェーズを支援します。
 plackyhacker/shellcode-encryptor
アンチウイルス回避のためのシンプルなシェルコード暗号化/復号化/実行ツール
 praetorian-inc/brutus
高速で依存関係ゼロのGo製認証情報テストツール。SSH、MySQL、PostgreSQL、Redis、MongoDB、SMB、および20以上のプロトコルへのブルートフォース攻撃。Hydraの代替で、nerva/naabuパイプラインとのネイティブ統合を特徴とする。
 facebookincubator/ttpforge
TTPForgeは、攻撃者の戦術、技術、手順(TTP)を開発、自動化、実行するためのサイバーセキュリティフレームワークです。
 radareorg/radare2-pm
radare2のパッケージマネージャーであるr2pm用のパッケージデータベース。radare2のプラグイン、スクリプト、および関連するリバースエンジニアリングユーティリティ向けのインストールフックとバイナリパッケージを提供します。
 microsoft/dbgshell
Windowsデバッガエンジン用のPowerShellフロントエンド。
 oz9un/sshole
musl上のopensshは、パスワード未設定のアカウントに対して257文字以上の任意のパスワードを受け入れていた。2016年以降。check.sh、poc、patch。
 aerleon/aerleon
単一のYAMLポリシー言語から、CLIまたはPython APIを介して、Cisco、Juniper、Palo Altoなど向けのファイアウォールACLを生成します。
 pushpenderindia/thorse
THorse は、Python 3 で書かれた Windows/Linux システム向けの RAT (リモート管理者トロイの木馬) ジェネレーターです。
 bluscreenofjeff/malleable-c2-randomizer
Cobalt Strike Malleable C2プロファイルをランダム化し、シグネチャベースの検出制御に検知される可能性を減らすスクリプト
 adityatelange/evil-winrm-py
WinRMプロトコルを使用してリモートWindowsマシン上でコマンドを対話的に実行します(より高速に)
 chvancooten/nimpackt-v1
Nimベースのアセンブリパッカーおよびシェルコードローダー(opsecと利益のため)
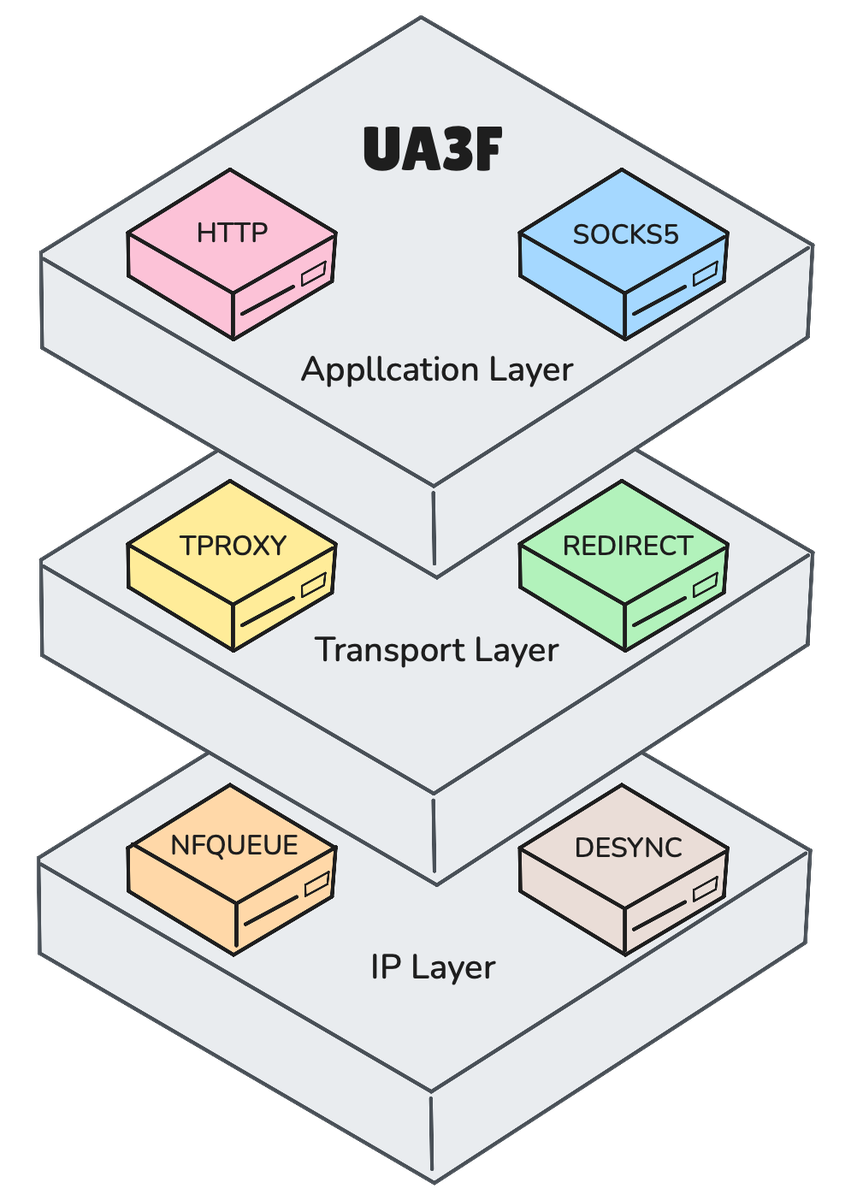 sunbk201/ua3f
HTTP、SOCKS5、TPROXY、REDIRECT、NFQUEUEモードをサポートし、HTTPS MitM、ルールベースのヘッダー/ボディ書き換え、DPIデシンクを備えた透過型HTTP(S)書き換えプロキシ。
 hahwul/mad-metasploit
Metasploitのカスタムモジュール、プラグイン、リソーススクリプト、そして.. awesome metasploit collection









