#1
さまざまなサイバーセキュリティワークフローとタスクをサポートする汎用ツール、フレームワーク、および環境。
Kitploit おすすめ
 shoucheng3/alibaba__one-java-agent_cve-2022-25842_0-0-1
プラグインベースのJavaエージェント管理フレームワーク。エージェントの動的なインストール/アンインストールと、統一された監視および計装のためのライフサイクルフックをサポートします。
 rexifiles/rex-sec-glibc
CVE-2015-7547 に関連した glibc のチェックとアップデート
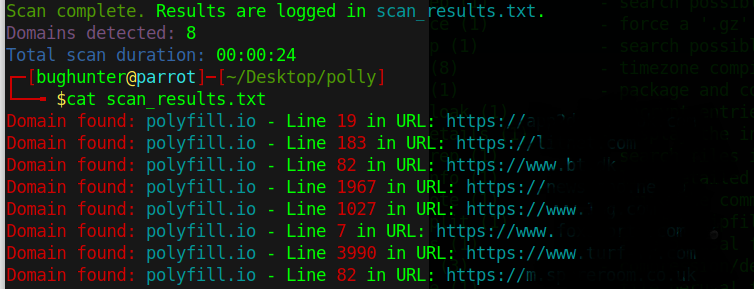 putget/cve-2024-38526
CVE-2024-38526 - Polyfill Scanner
 dsp-testing/cve-2018-13797
クロスプラットフォームのNode.jsライブラリで、Linux、macOS、Windows上でネットワークインターフェースごとにMACアドレスを取得する、非同期・同期APIを備えたものです。
 digital-dev/keepass-triggerless
ECASトリガーシステムを削除し、CVE-2023-24055を修正したKeePass 2.53.1
 azorfus/cve-2010-0232
Windowsシステム(NT / 2k / XP / 2K3 / VISTA / 2k8 / 7)における権限昇格のためのエクスプロイトの開発、脆弱性CVE-2010-0232を利用
 trinadh465/platform_external_gptfdisk_aosp10_r33_cve-2021-0308
GPTおよびMBRディスク用のディスクパーティショニングスイート。対話型およびスクリプト可能なツールを提供し、パーティションテーブルの作成、変更、修復(破損したMBR構造の修正を含む)を行います。
 andrewtrube/cve-2012-2593
Atmail XSS-CSRF-RCE エクスプロイトチェーン
 ionescu007/simplevisor
WindowsおよびUEFI向けの最小限のIntel VT-xハイパーバイザーで、ライブホストを仮想化してイントロスペクションを行い、動的ハイパージャッキング、アンハイパージャッキング、EPT、VPIDをサポートします。
 star-sg/random-scripts
悪意のあるLNKサンプルを解析し、MHTMLからOLEオブジェクトを抽出し、ファビコンをハッシュ化してフィッシングサイトを追跡するためのDFIRおよびOSINT Pythonスクリプト集。
 gmh5225/ida-claude-code-plugins
Claude CodeをIDA Proと統合し、AI駆動の逆アセンブリとコード理解を通じてリバースエンジニアリングおよびバイナリ解析ワークフローを支援するプラグイン。
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 pwnvader/cve-2026-87902-poc-pwnvader
CVE-2026-87902 の Shell PoC。page-template 解決を悪用した認証不要の WordPress コア LFI であり、pearcmd.php を介して RCE に連鎖する。
 jephthai/evilvm
Forthベースのコンパイラを位置非依存のx86_64シェルコードとしてデプロイし、TCP、HTTP、ICMP、SMB経由で対話型REPLを備えたリモートコード実行エージェントを提供します。
 nxploited/cve-2026-14894
Super FormsとElementor Proの認証不要のWordPressファイルアップロード脆弱性を連鎖させ、PHPウェブシェルを展開・検証するマルチスレッド型の大規模エクスプロイトツール。
 eddinos2/cve-2026-64705
# CVE-2026-64705の根本原因分析と概念実証 macOS HFS xattrカーネルヒープオーバーフローに対する根本原因分析と概念実証です。武器化されたHFS+イメージ、パッチャー、パーサー、および教育・防御研究用の詳細な解説を含みます。
 abdgalaxy36-code/rmgp-complete-handoff
Complete RMGP(CVE-2026-43499)工作区 + 实验状态交接,适用于 SM-A376B/A376BXXU1AZB7
 xn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe
教育向けに書き直したCopy Fail PoC(CVE-2026-31431)— algif_aeadのインプレース暗号化とsplice()ページキャッシュ書き込みを介したLinuxカーネルLPE