#1
さまざまなサイバーセキュリティワークフローとタスクをサポートする汎用ツール、フレームワーク、および環境。
Kitploit おすすめ
 kryptsec/oasis
オープンソースのAIセキュリティベンチマークCLI。MITRE ATT&CK分析とKSMスコアリングを用いて、AIモデルが攻撃的なセキュリティタスクをどのように実行するかを測定します。
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
xz-utilsのCVE-2024-3094を検出および修復するためのシェルスクリプトとAnsibleプレイブック。パッケージバージョンをチェックし、セキュアなリリースにアップグレードまたはダウングレードし、Linuxサーバー全体で修正を自動化します。
 expliot-framework/expliot
読み取り専用ミラー - プルリクエストは受け付けていません
 madrisan/cisco7crack
Cisco enable 7 パスワードの暗号化と復号化
 enenumxela/ps.sh
指定されたターゲットホストに対してポートスキャンを自動化するbashスクリプト。このスクリプトの目的は、スキャン時間の短縮、スキャン効率の向上、およびワークフローの自動化です。
 matank001/asclepius
Asclepiusは、ファイルを復元してその復元可能性を能動的にテストすることで、バックアップの整合性を検証します。メタデータを信頼する代わりに、実際のファイル形式(ドキュメント、画像、アーカイブ、設定ファイルなど)を解析し、バックアップが実際に読み取り可能であることを確認します。
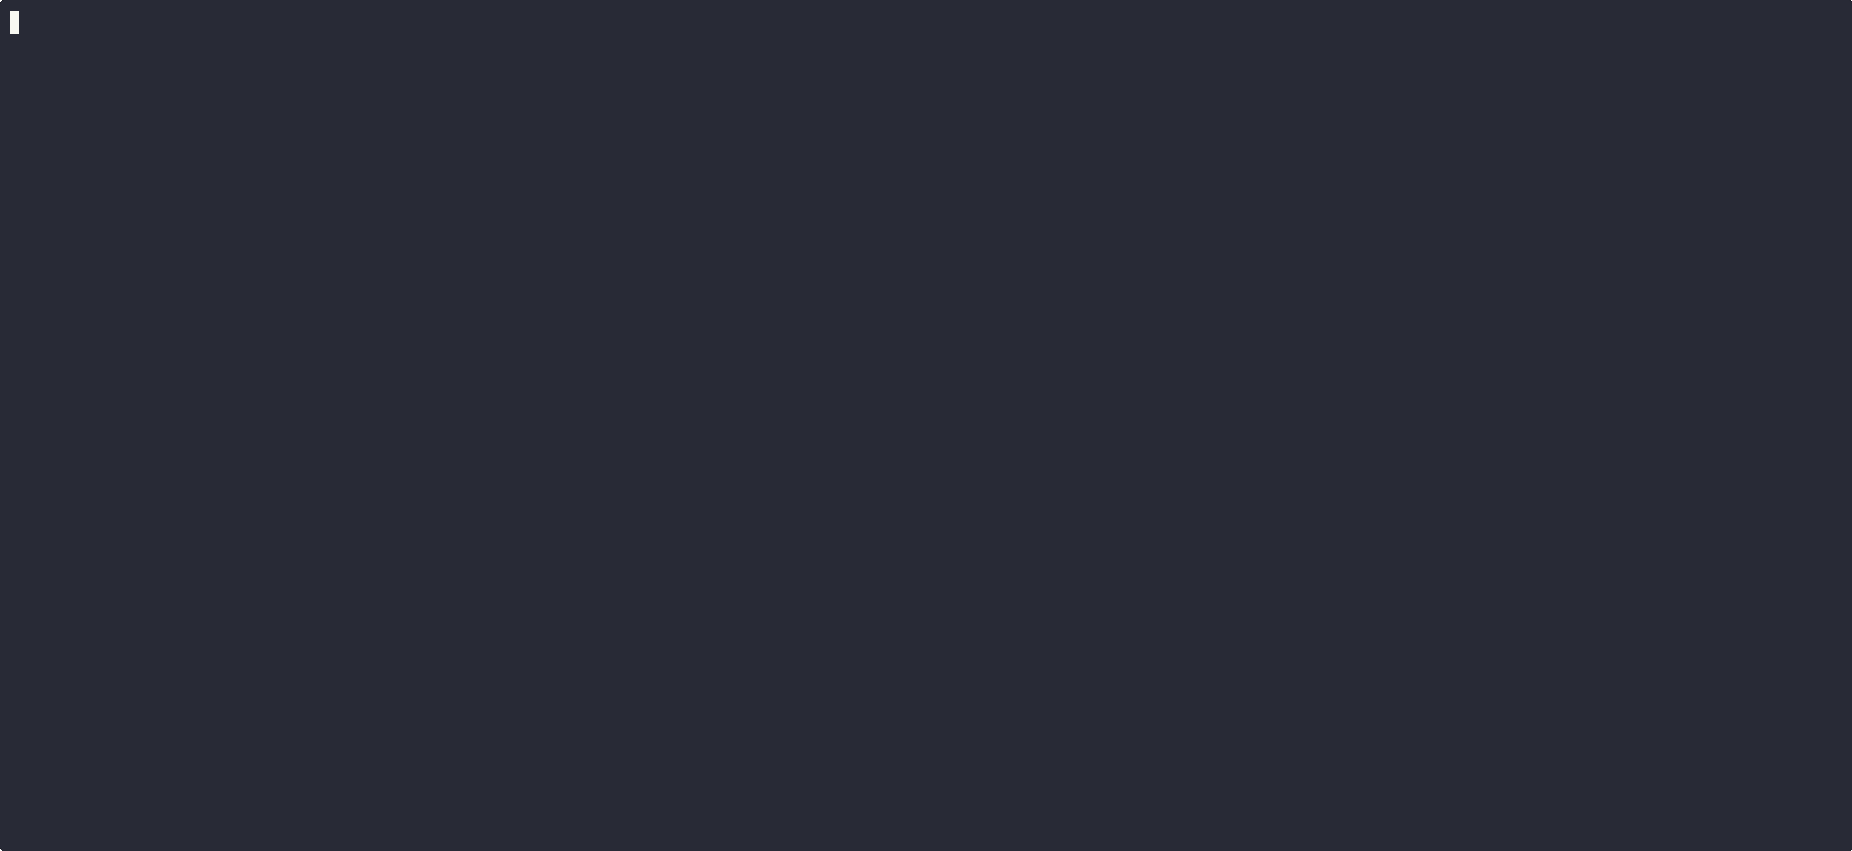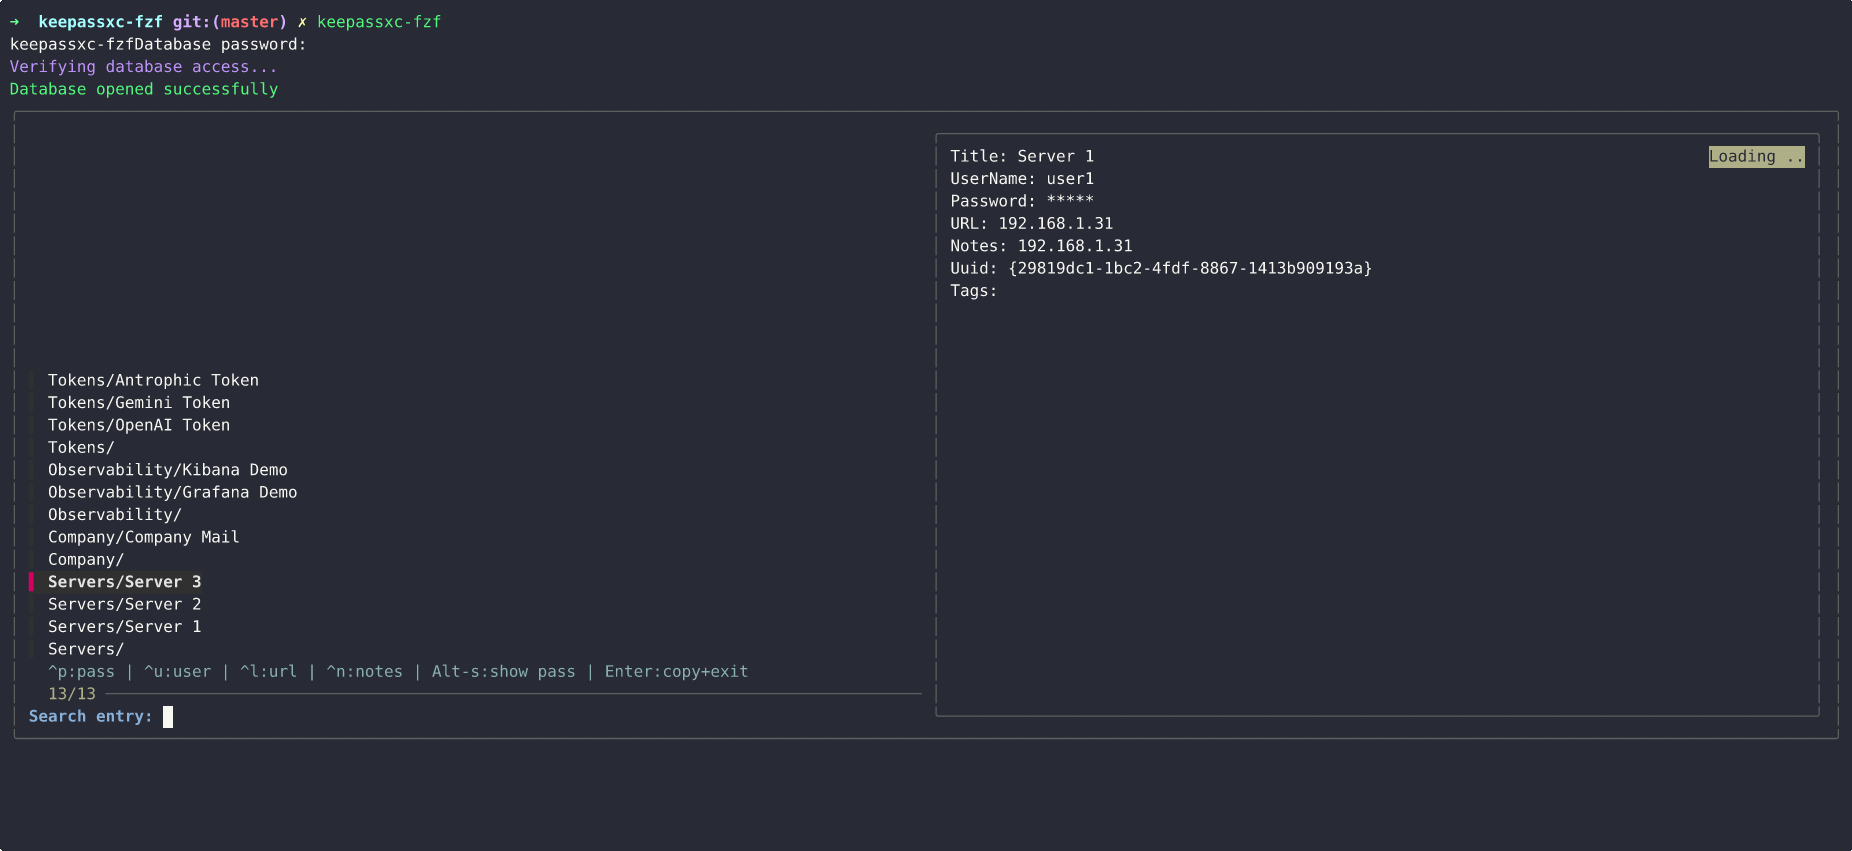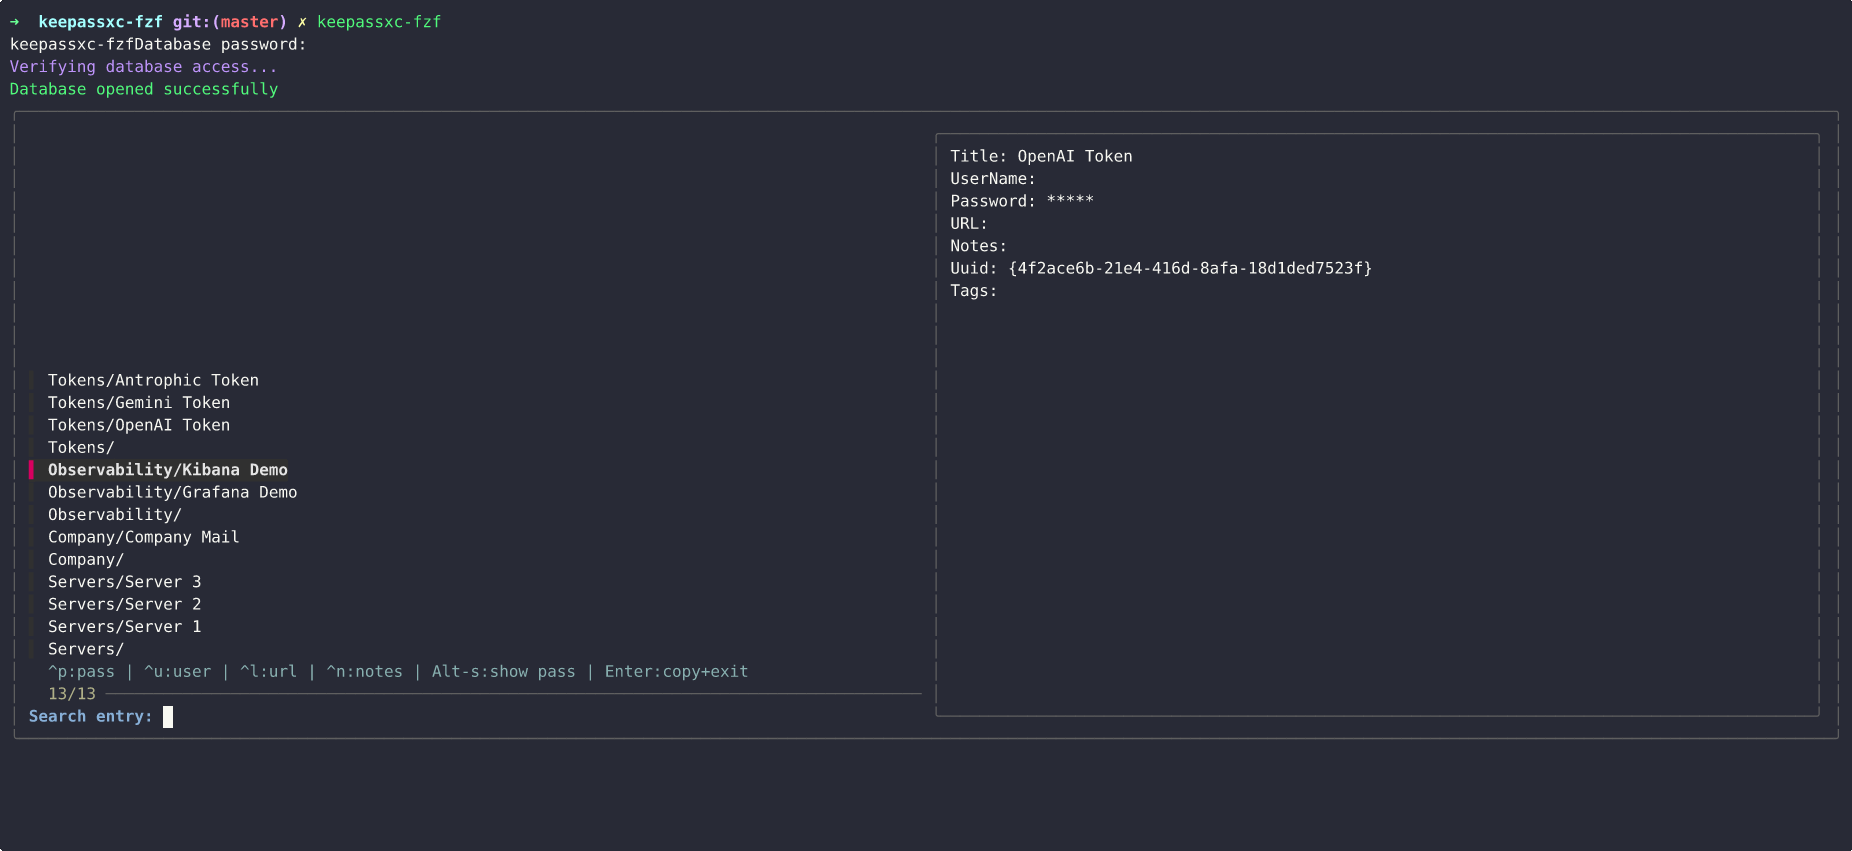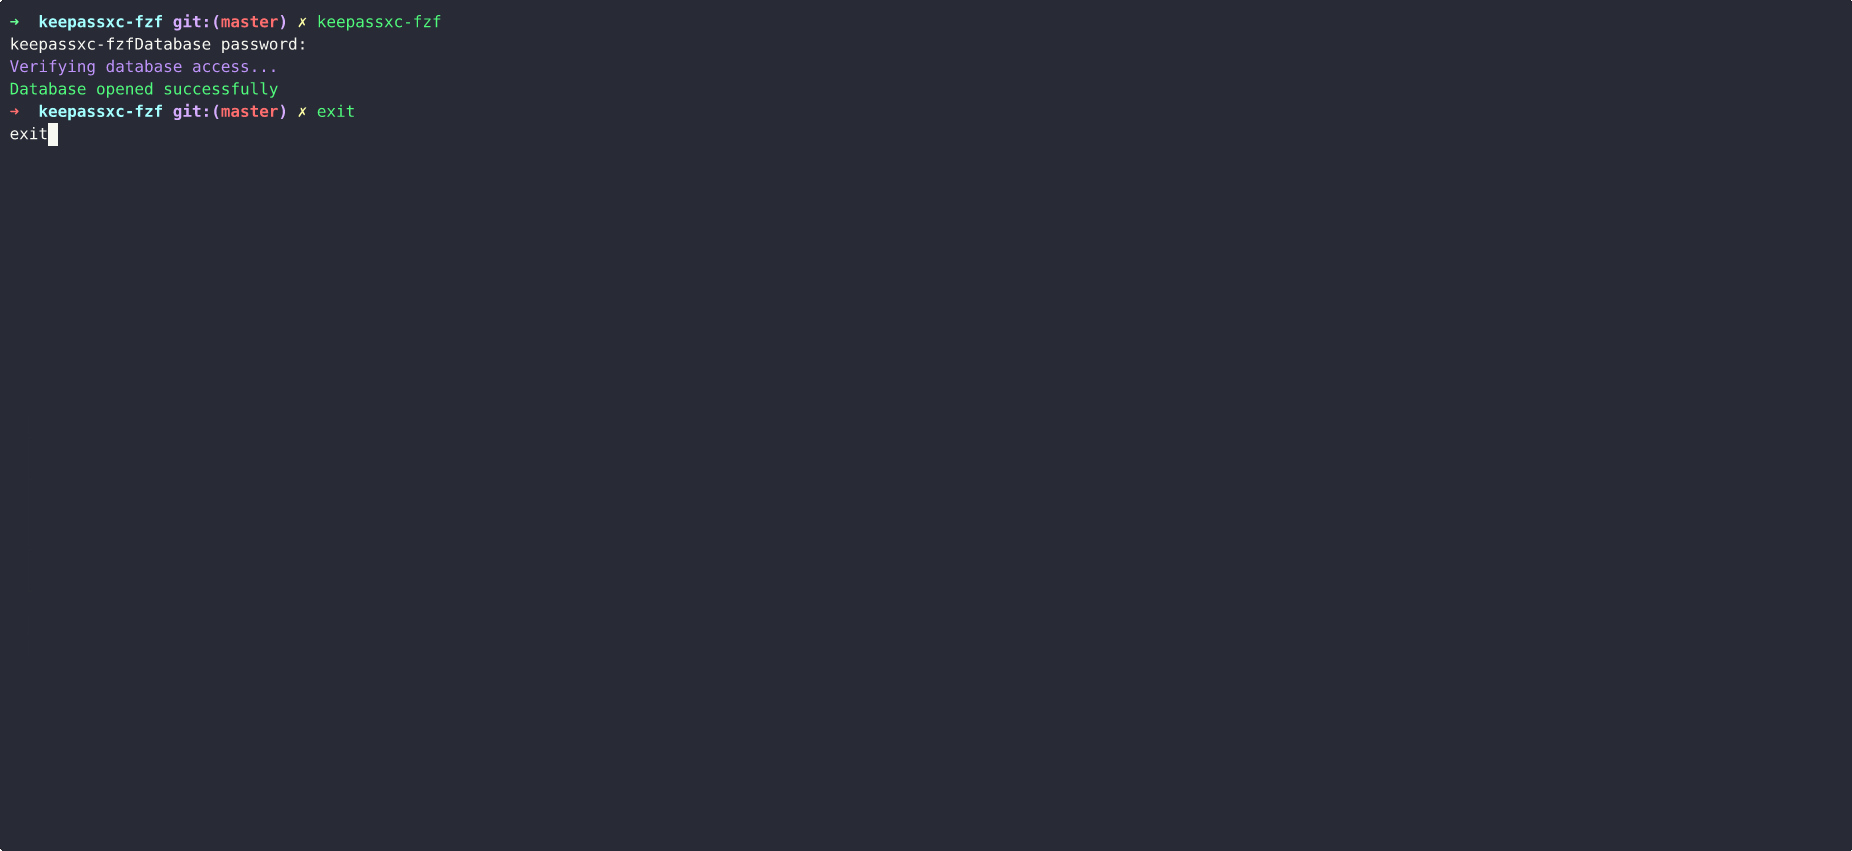 creusvictor/keepassxc-fzf
fzf を使用して KeePassXC データベースのエントリを対話的に検索・アクセスするための軽量 CLI ツール。高速、安全、そしてターミナル中心。
 e-gleba/world_conqueror_4_ru
World Conqueror 4 (RU) の翻訳文字列
 denizparlak/blackhat-arsenal-tools
Black Hat Arsenal Tools 公式アカウント
 maniak-academy/mitigate-cve-2023-46747
CVE-2023-46747(BIG-IP認証なしRCE)の緩和を自動化するAnsibleプレイブックで、F5の公式スクリプトを複数のデバイスに適用します。
 flags-alt/abyss-c2
IoTエクスプロイト(CVE-2020-25078)用のフルスタックC2フレームワーク。リアルタイムWebパネル、マルチソースターゲット取得、脆弱性スキャン、ポストエクスプロイテーション、永続化、ラテラルムーブメント、ボットネットオーケストレーションを備えています。
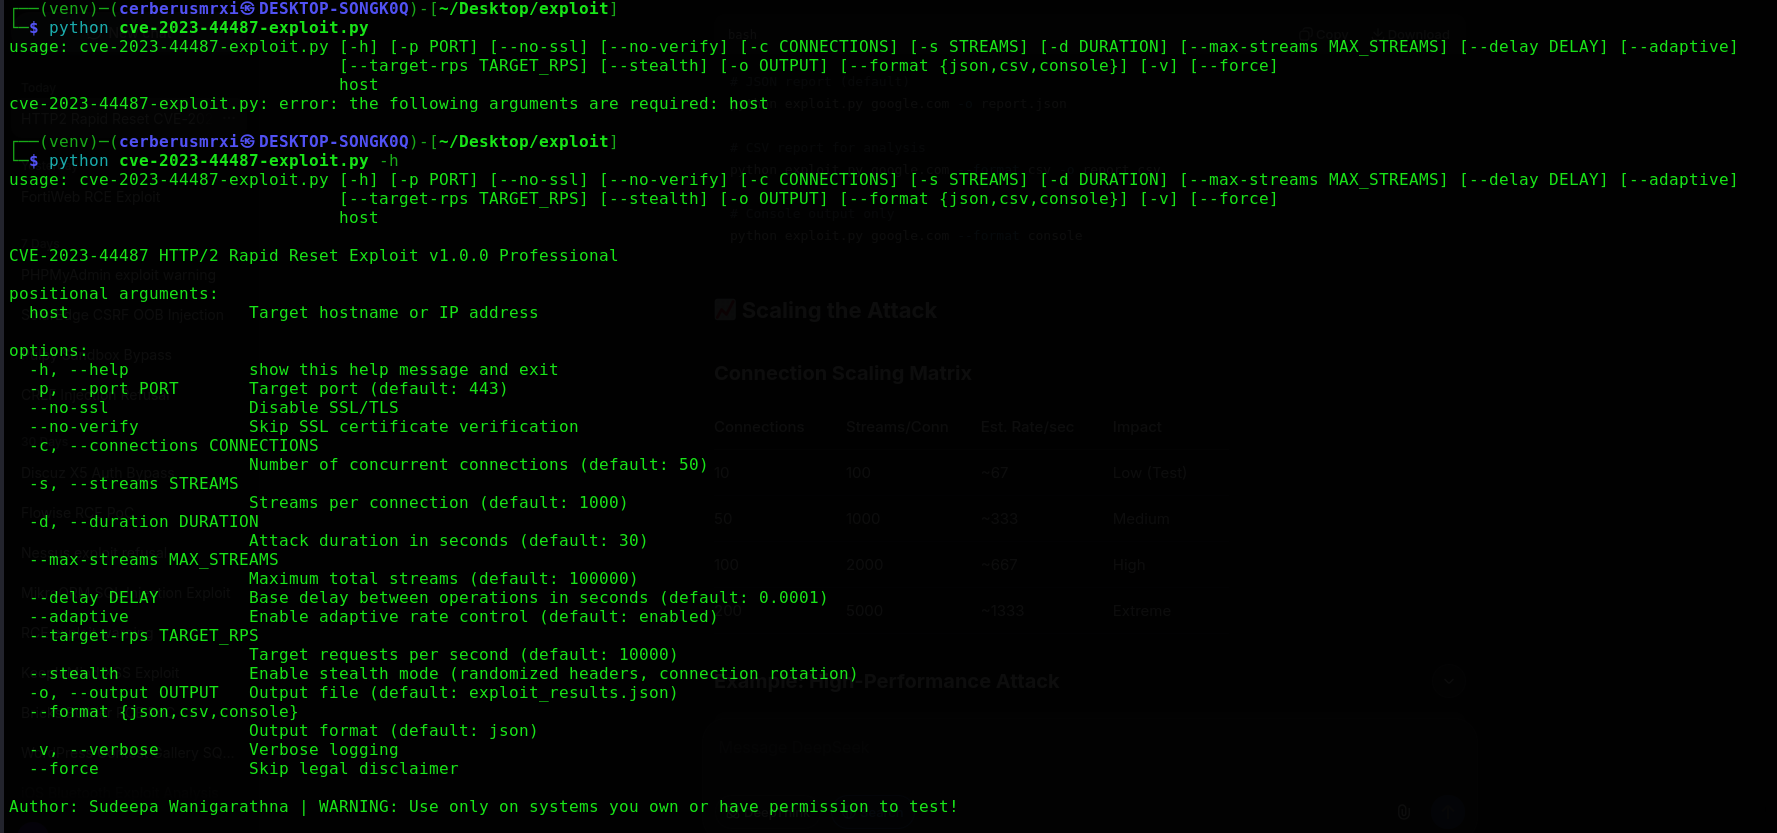 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
高度なCVE-2023-44487 HTTP/2 Rapid Reset脆弱性悪用フレームワーク。マルチ接続の同時攻撃、適応型レート制御、ランダム化ヘッダーによるステルスモード、リアルタイムメトリクス、リスク評価レポートを備えています。許可されたペネトレーションテスト専用です。作者:…
 dirtyfilthy/gxv3175-remote-code-exec
Grandstream GXV3175 VoIP電話機向けリモートコード実行。
 nomograph/kit
検証済みツールレジストリマネージャー。Gitベースのレジストリから開発者ツールチェーンを管理します。
 aarif450/aarif450.github.io
Zapscapeは、KVM/x86のゲストからホストへのエスケープ(CVE-2026-64561)を悪用する概念実証であり、ハイパーバイザーの脆弱性を実証します。
 d0rb/packetpirate
Windows システム上でネットワークトラフィックの傍受、分析、変更を目的とした、ヘッドレスでスクリプト可能なコマンドラインベースの MITM プロキシ。
 notitssixtyn3in/cve-2025-4172026
CVE-2025-4172026のセキュリティアドバイザリ文書を含むリポジトリ。システムアクティベーションプロトコルと認知処理の指示を含みます。
 juul/xz-backdoor-scan
`xz` バックドア (CVE-2024-3094) のシグネチャを含むファイルをスキャンします