#1

 ptkthg/statecraftcyber
PT-BR向け脅威インテリジェンスプラットフォーム - CVE、ブリーフィング、IOC、セキュリティニュース
 owasp/quantum-security-project
ベンダー中立のOWASPプロジェクトで、量子時代のセキュリティリスクをTop 10リスクリスト、緩和ガイダンス、ポスト量子暗号移行および量子プラットフォームセキュリティ向けの脅威モデルとともにマッピングします。
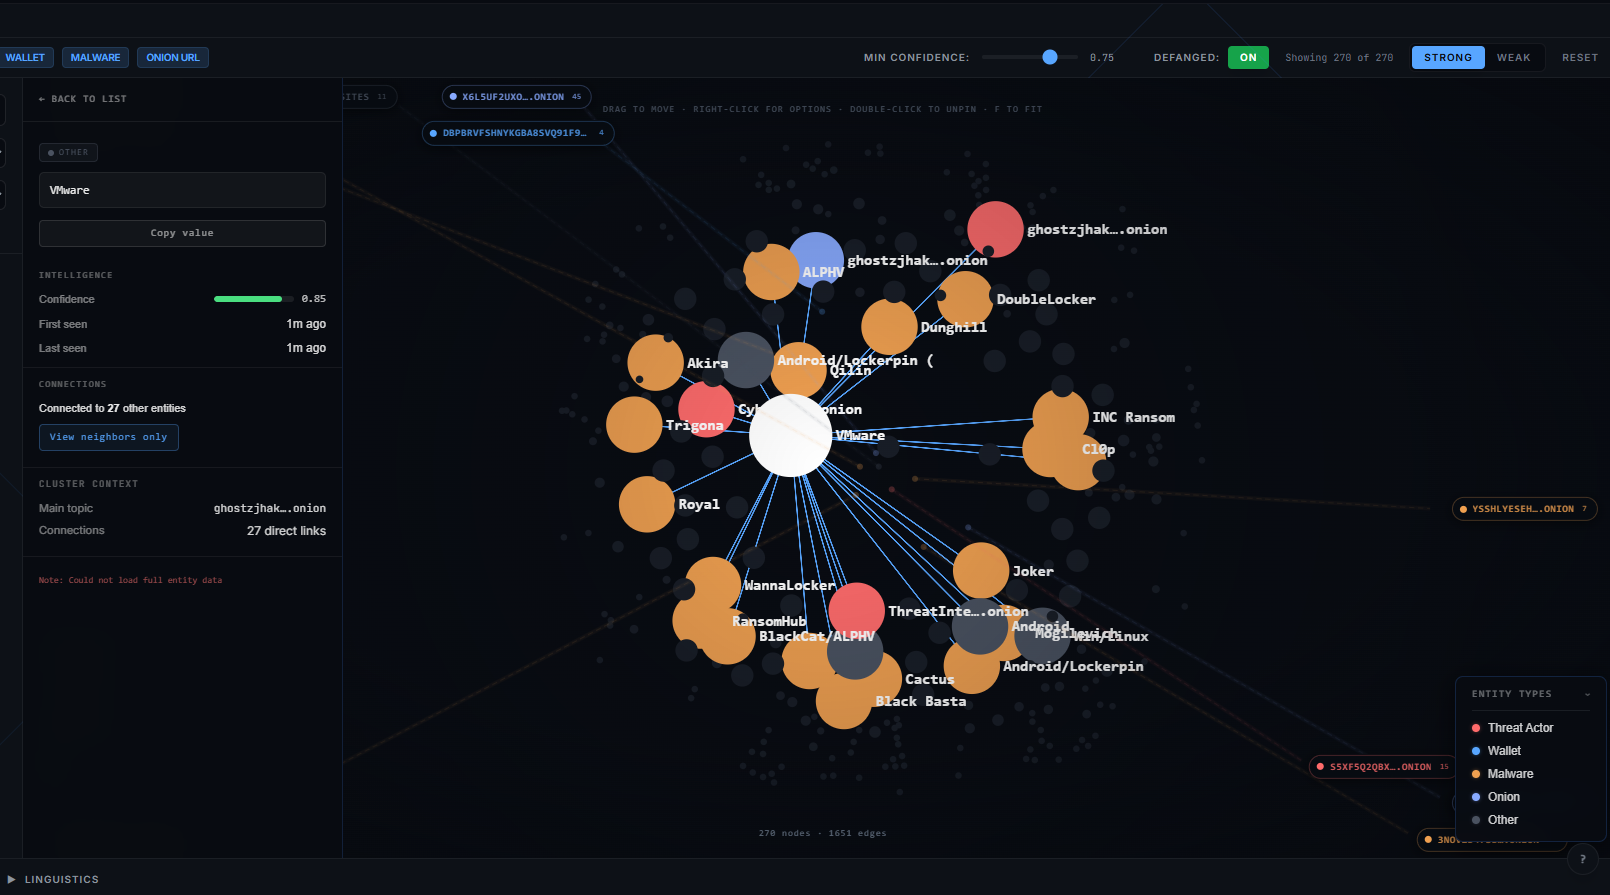 katrielmoses/voidaccess
セルフホスト型ダークウェブOSINTプラットフォーム。クエリからグラフまで13ステップで自動化された脅威インテリジェンス。Recorded Future、DarkOwl、Flareの無料代替品。
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++サプライチェーン攻撃(CVE-2025-15556)— Lotus Blossom APT、2025年6月~12月 — に関するIoCと検知ルール。Falcon LogScaleクエリ、YARA/Sigmaルール、MITRE ATT&CKマッピングを含みます。
 functori/argos/argos
不審な操作のグラフの分析と表現(Analyse et Représentation des Graphes des Opérations Suspectes)
 paloaltonetworks/unit42-timely-threat-intel
Palo Alto Networks の Unit 42 チームがタイムリーな脅威インテリジェンスを発信するソーシャルメディア投稿を支援する、インジケーターを含むファイル群。
 the-art-of-hacking/h4cker
サイバーセキュリティリソース、ラボ、トレーニング教材の厳選コレクション。倫理的ハッキング、ペネトレーションテスト、エクスプロイト開発、リバースエンジニアリング、DFIR、AIセキュリティをカバーしています。
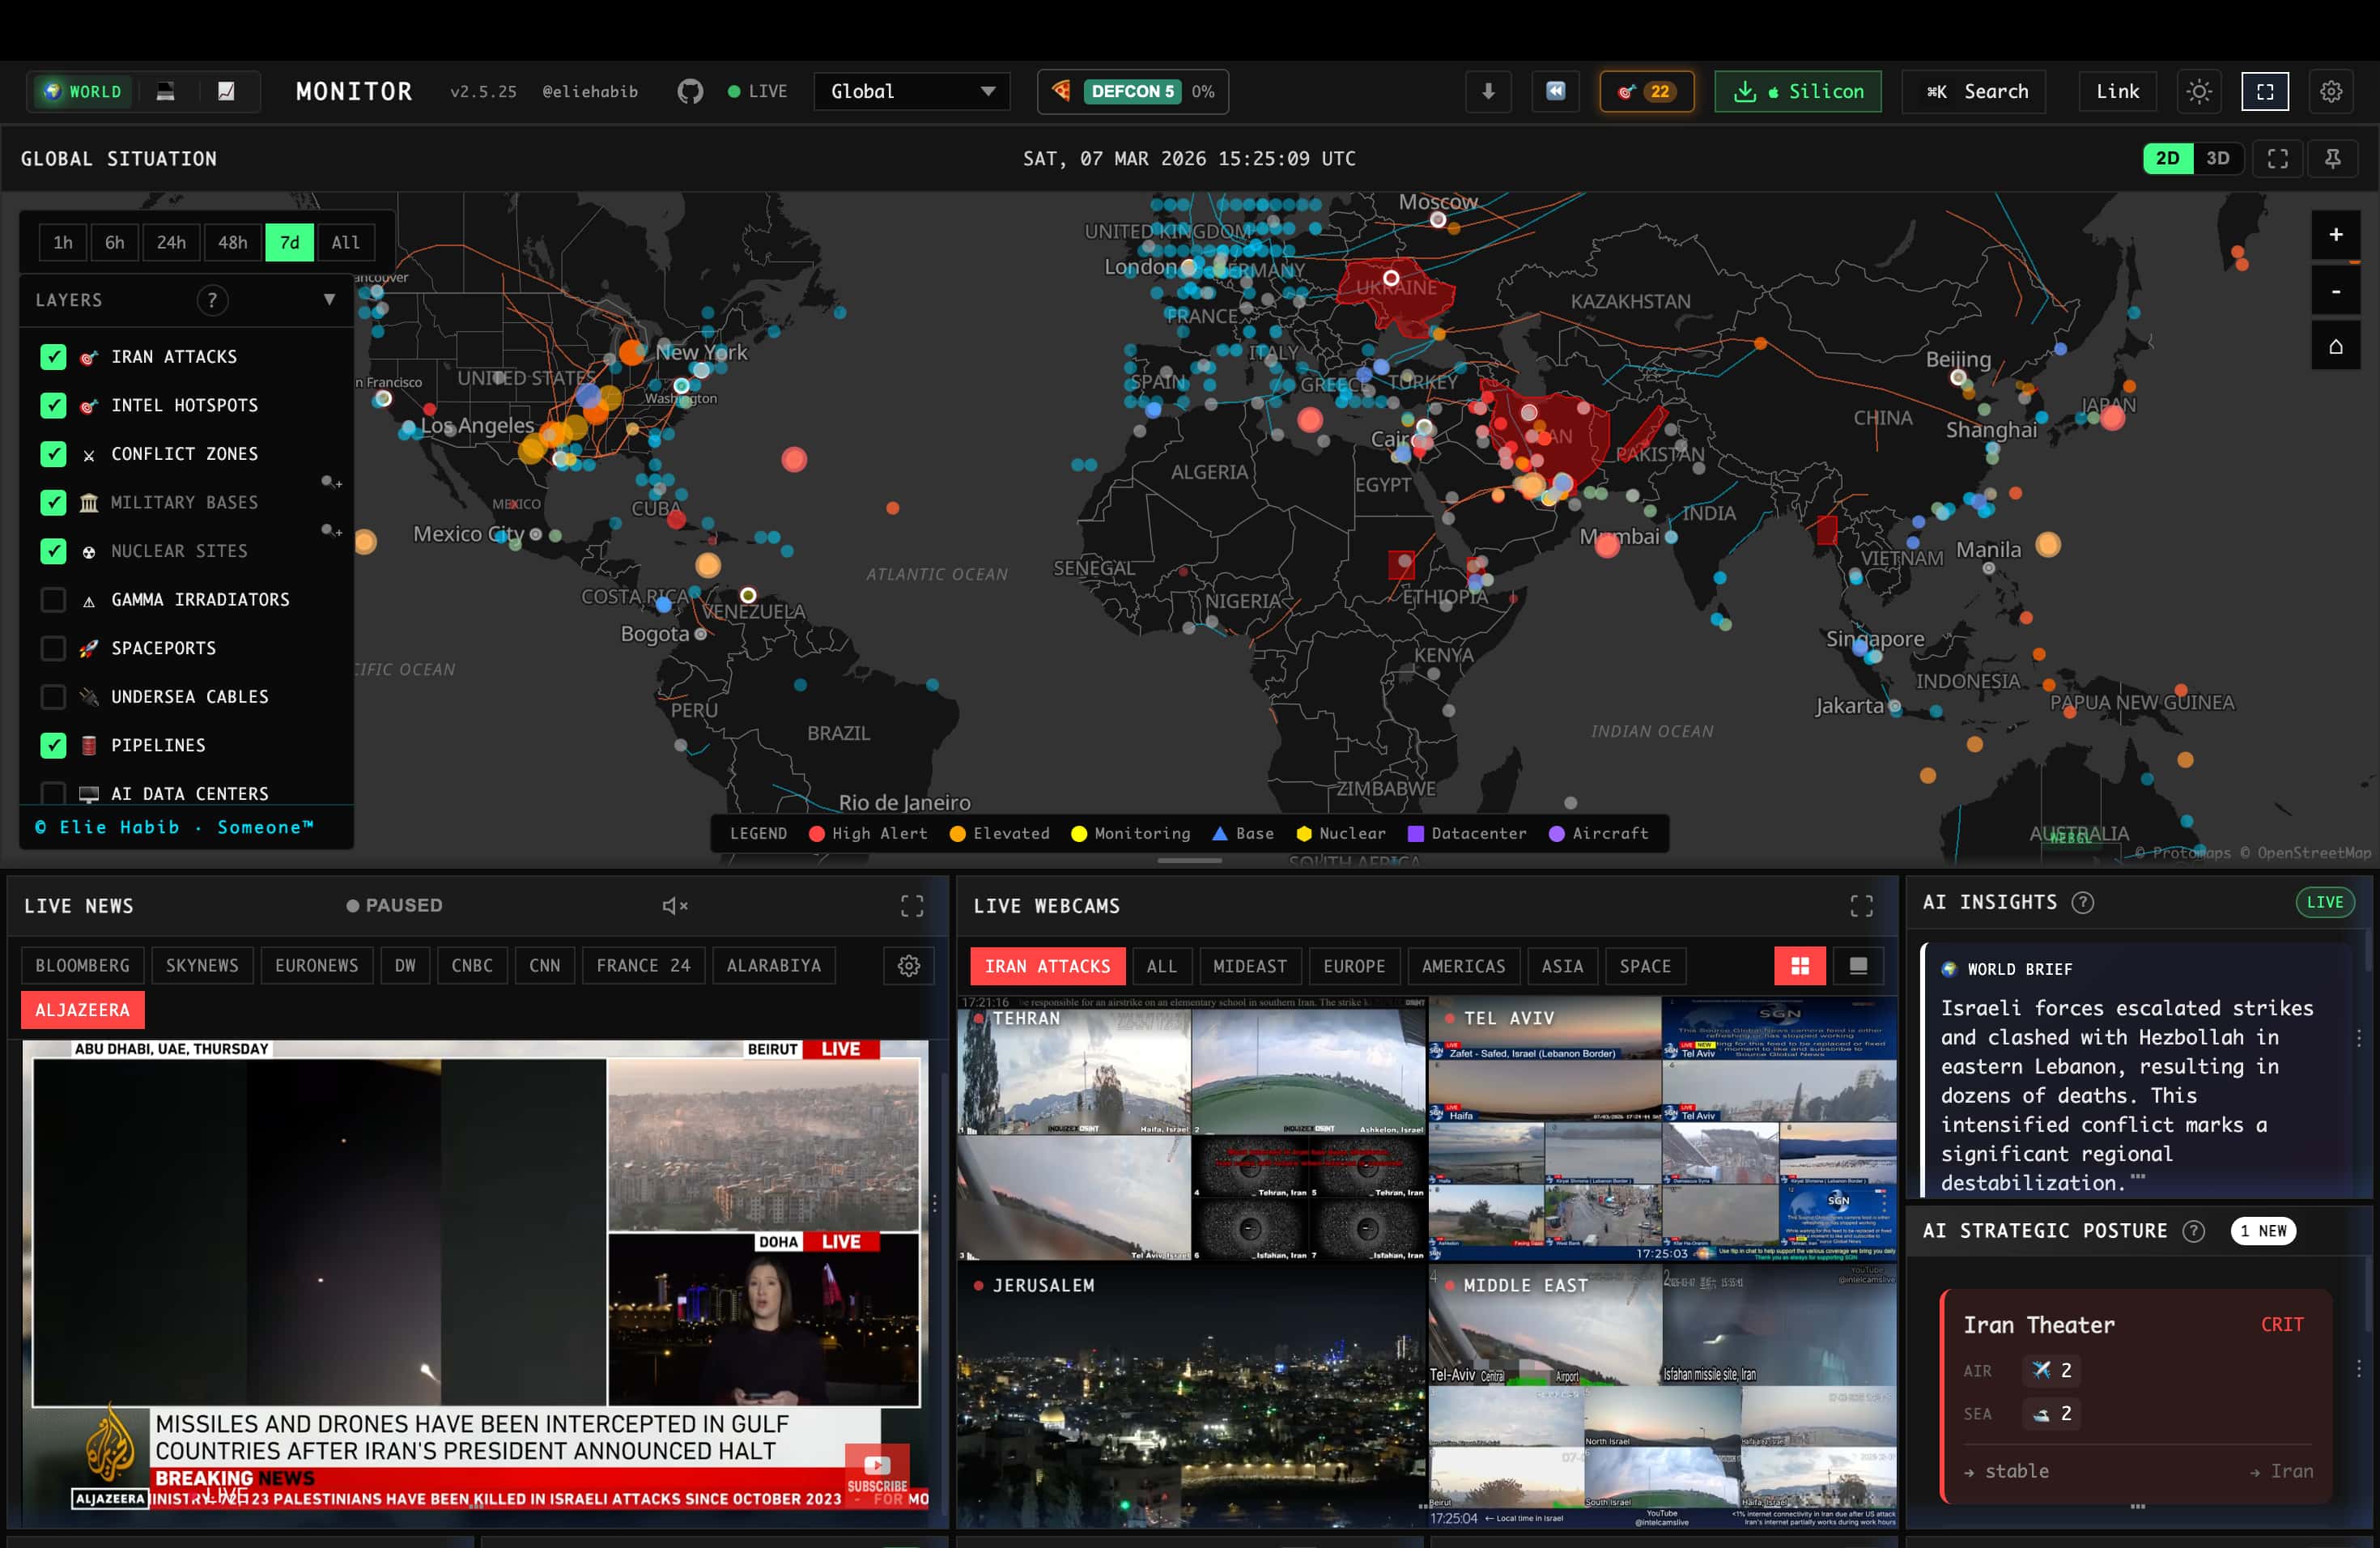 koala73/worldmonitor
リアルタイムグローバルインテリジェンスダッシュボード。AI駆動のニュース集約、地政学的監視、およびインフラストラクチャ追跡を統合した状況認識インターフェース。
 expel-io/expel-intel
ここはExpel Intel Teamのホームです。ここでは、他の媒体に適さない情報や、gitリポジトリに収めるのに特に適したIOCsなどの情報を共有します。安全に気をつけ、善を行い、健康でいて、楽しんでください!
 hackinghippo/log4shell_ioc_ips
log4j / log4shell の IoCs を複数のソースから収集し、1つの大きなファイル(IP アドレス)にまとめました さらなる情報は近日公開予定 (CVE-2021-44228)
 guardicode/cve-2021-44228_iocs
Log4j脆弱性(CVE-2021-44228)に関する公開侵害指標(IoC)の厳選コレクション。脅威検知とインシデント対応のために複数のソースから集約されています。
 sumidcyber/zeroscout
🦅 ZeroScout: 自律型ローカル&クラウド脅威ハンター。ライブ戦況室で攻撃を可視化し、遺伝子解析によりAPTグループを特定、防御ルール(YARA/SIGMA)を自動生成。DFIRおよびマルウェア解析フレームワーク。
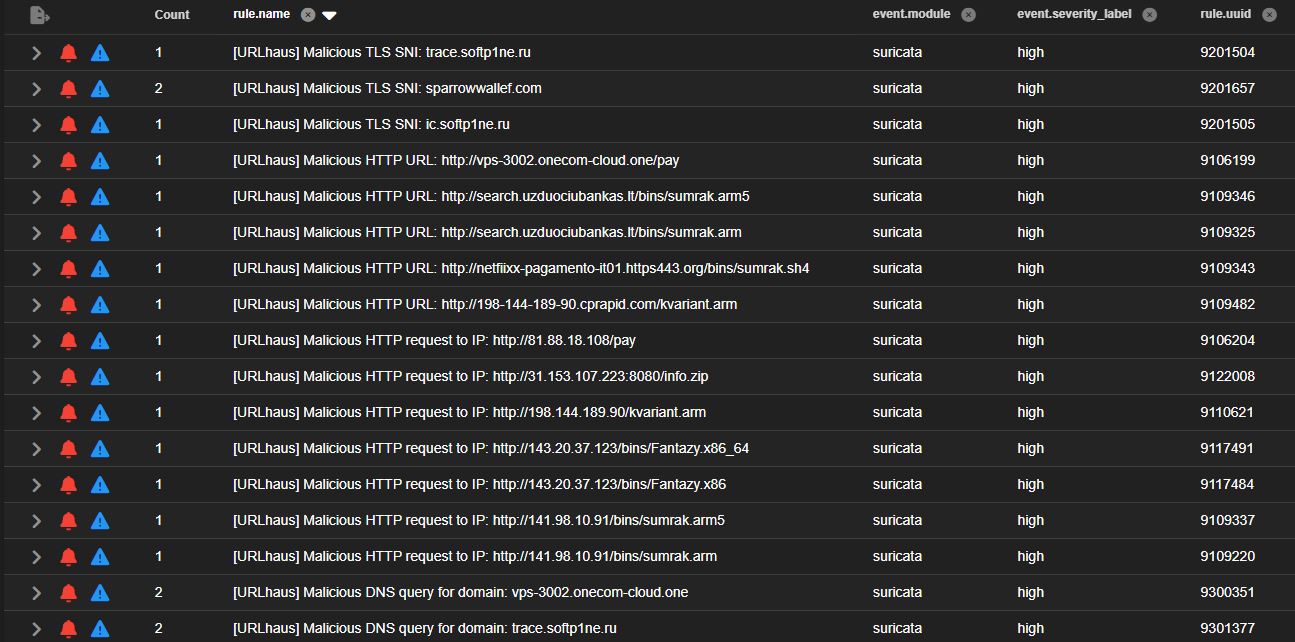 malvuln/sigint-hombre
リアルタイムの脅威フィードから動的に生成されるSuricataルール
 watchguard-threat-lab/log4shell-iocs
CVE-2021-44228(別名Log4Shell)に関するIOCのコレクション
 m4nbat/100_days_of_kql_2026
100日間のKQL取り組みの一環として、KQLクエリを保存するためのリポジトリ。
 cspf-founder/darwis-taxii
Rustで記述された高性能なTAXII(Trusted Automated eXchange of Indicator Information)サーバー。