
xsubfind3r
 hueristiq/xsubfind3r
複数のオンラインソースから結果をCLI経由で集約し、stdin/stdout、JSONL出力、自動偵察ワークフロー向けのAPIキー設定をサポートするパッシブサブドメイン発見ツール。
osintreconnaissancedns-subdomain-enumeration+2
12011ヶ月前
 h4r5h1t/webcopilot
サブドメインを列挙し、XSS、SQLi、オープンリダイレクト、LFI、SSRF、RCEのパラメータをフィルタリングした後、脆弱性をスキャンする自動化ツール。
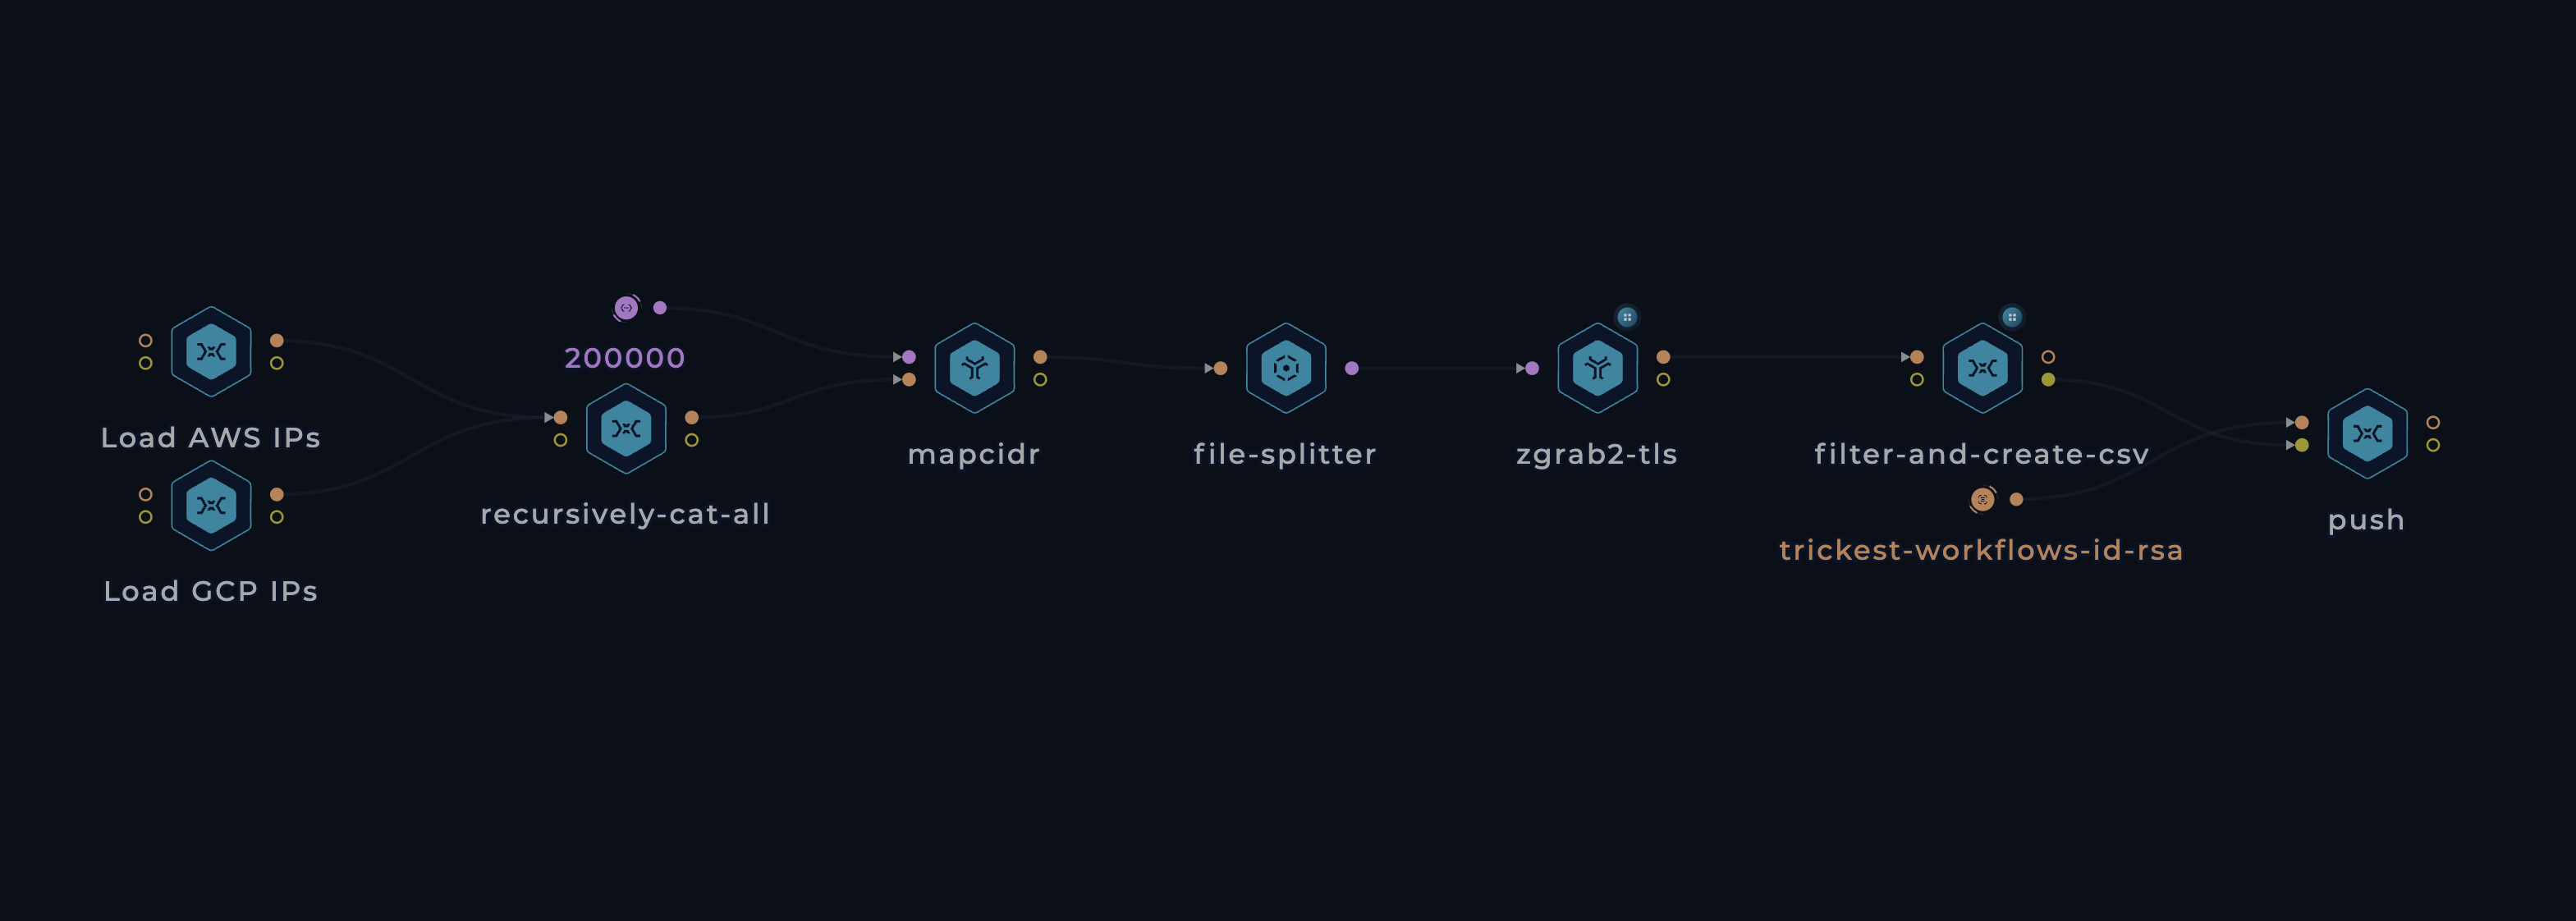
 g0ldencybersec/easyeasm
ゼロドル攻撃面管理ツール
 arpsyndicate/puncia
Panthera(P.)uncia - Official CLI utility for Subdomain Center & Exploit Observer.
 umutcamliyurt/subhunter
既知のフィンガープリントと照合してDNS CNAMEレコードをチェックし、脆弱なサブドメインを検出する高速サブドメインテイクオーバースキャナ。Goで構築され、マルチスレッドスキャンと自動更新機能を備えています。
 e1abrador/sub.monitor
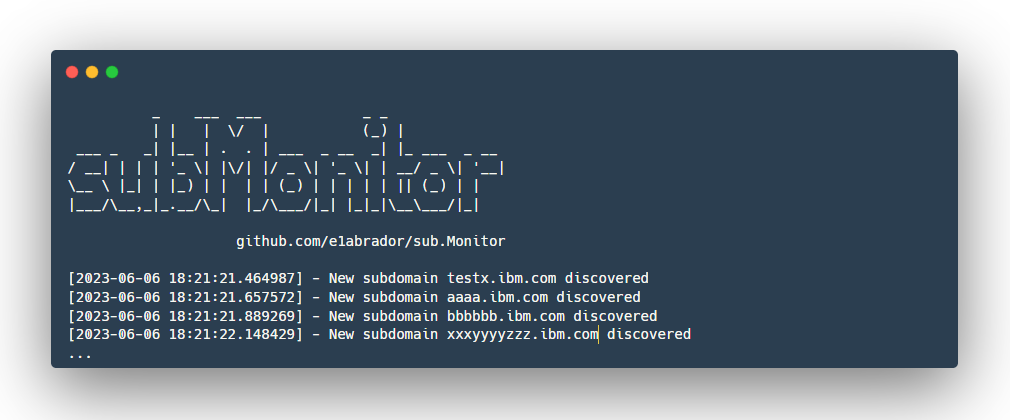
セルフホスト型のパッシブサブドメイン継続監視ツール。
 xcapri/subdosec
高速かつ正確なサブドメインテイクオーバースキャナで、誤検知ゼロ。脆弱なサブドメインを検出し、メタデータ(IP、CNAME、タイトル、ステータスコード)を収集し、偵察のためのAI支援分析を提供します。
 iamthefrogy/frogy2.0
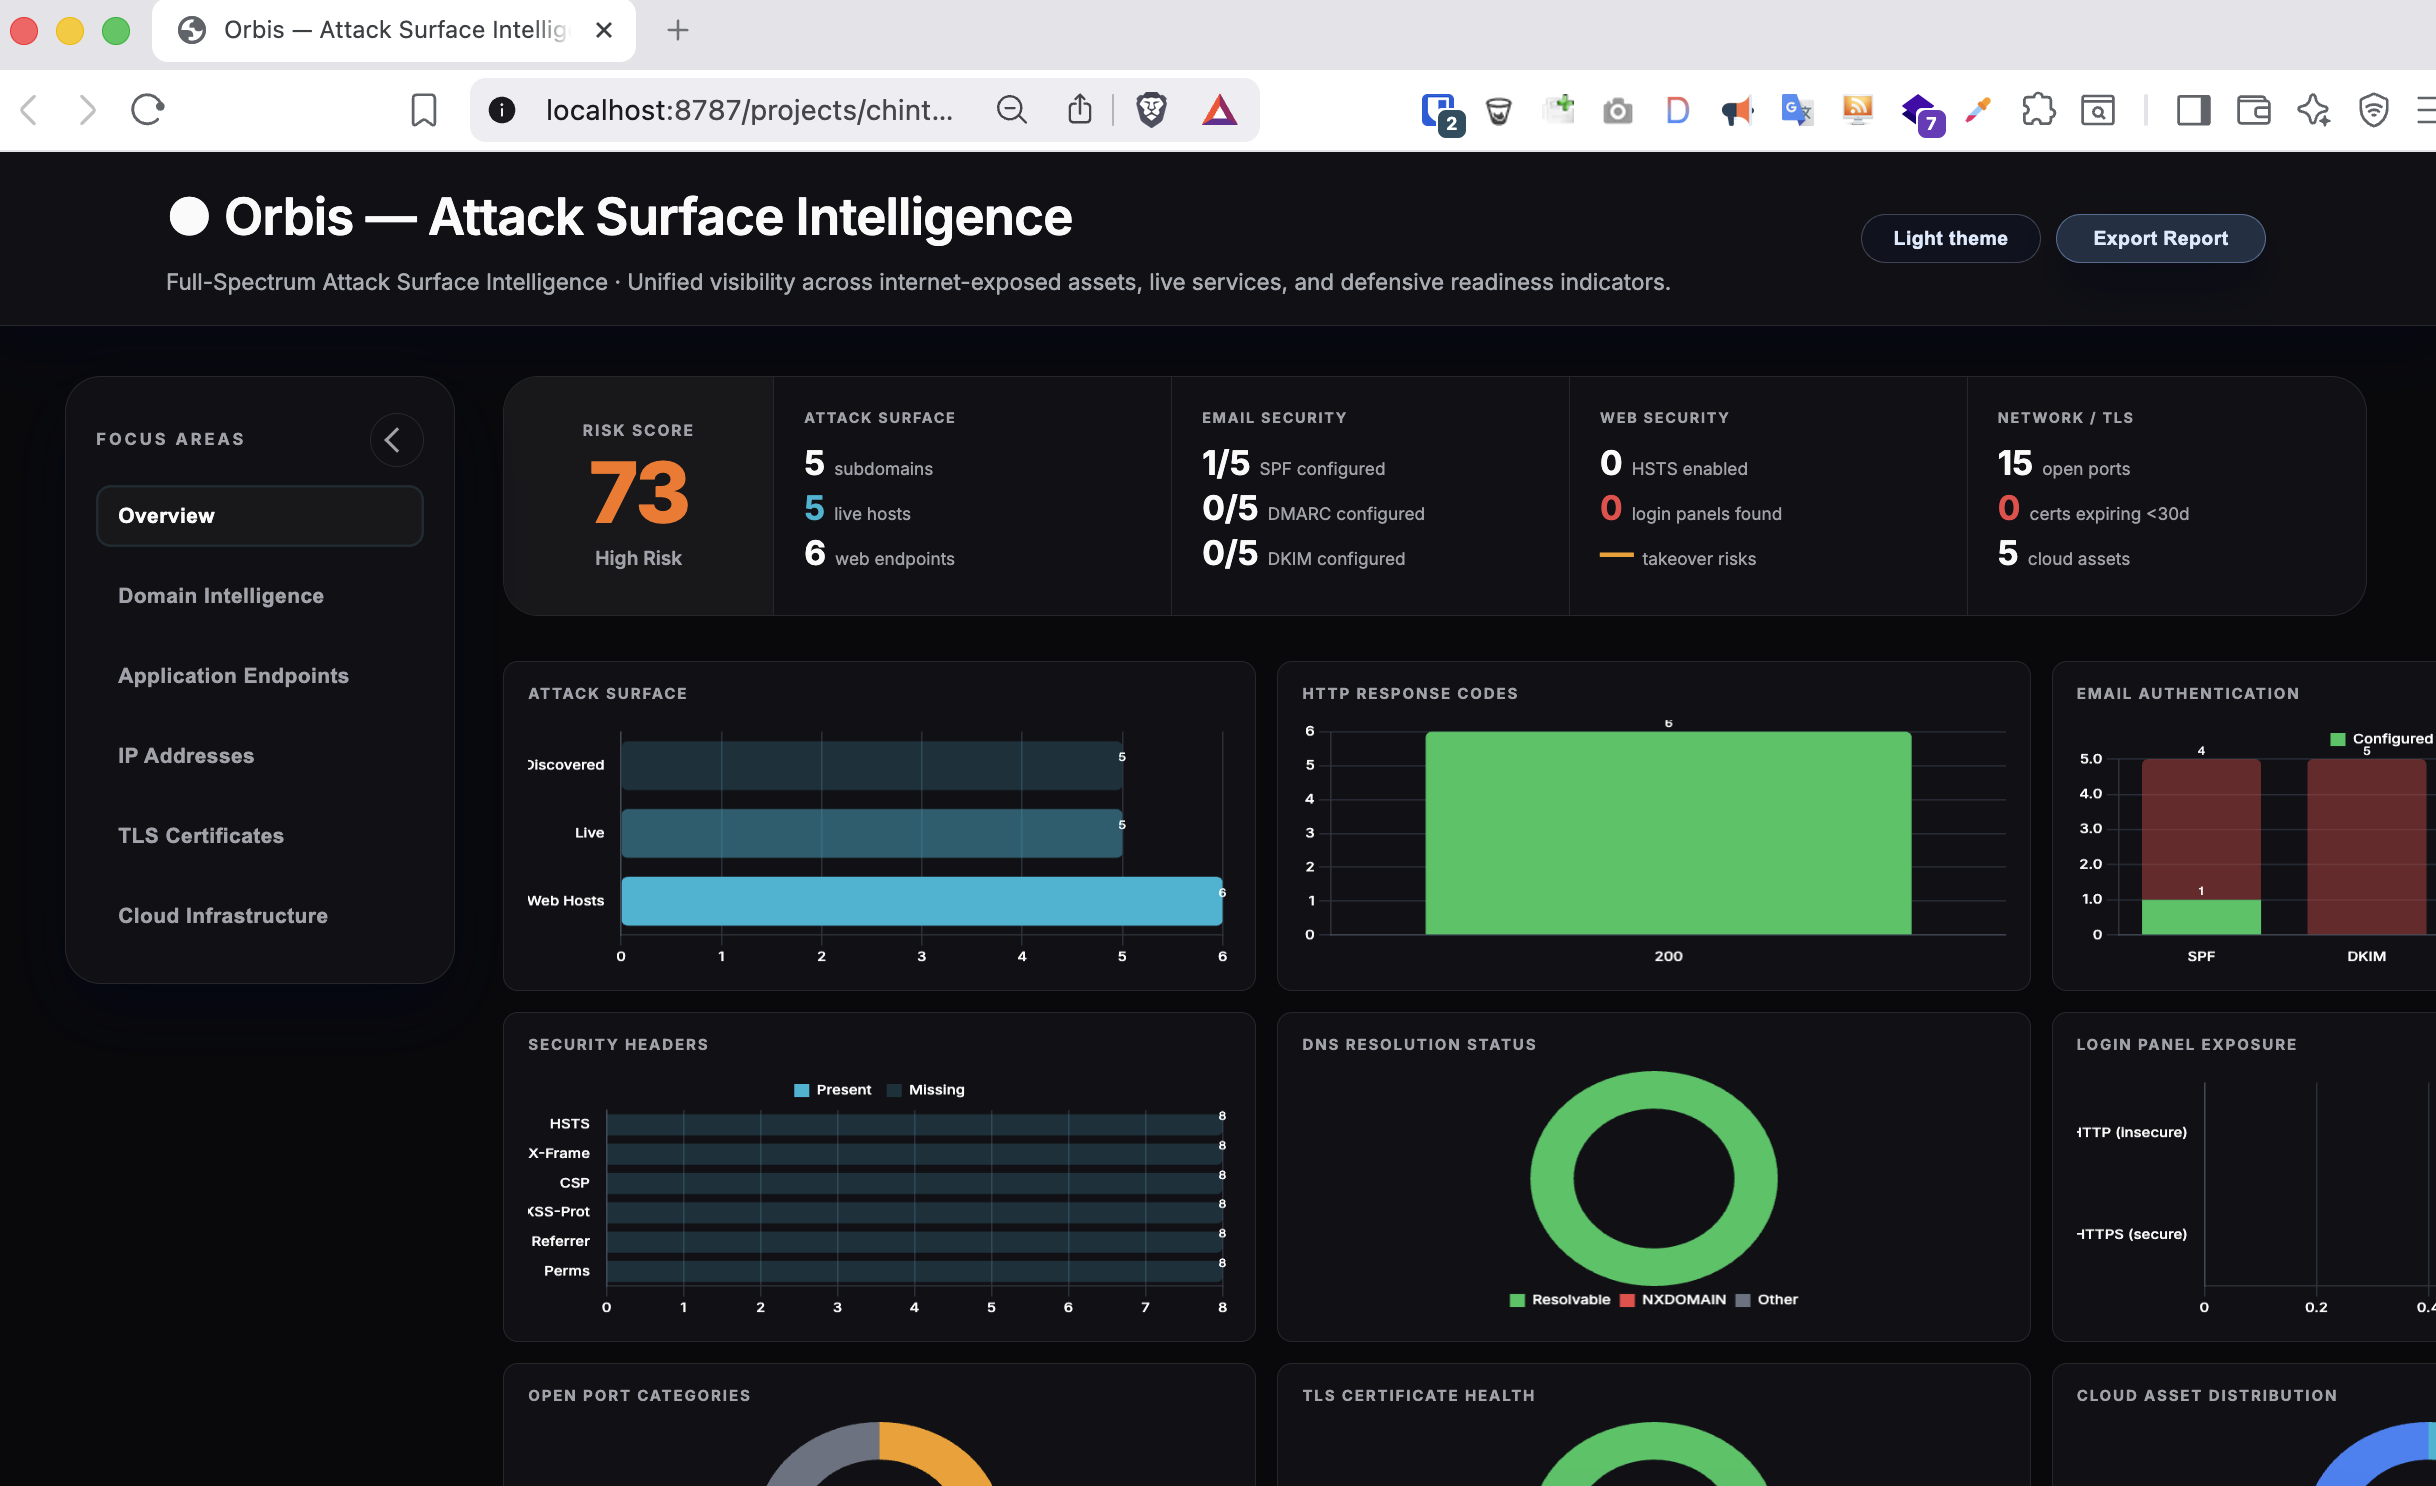
Orbisは、フルスペクトルの自動化された外部攻撃対象領域インテリジェントツールキットです。
 capture0x/web-scanner
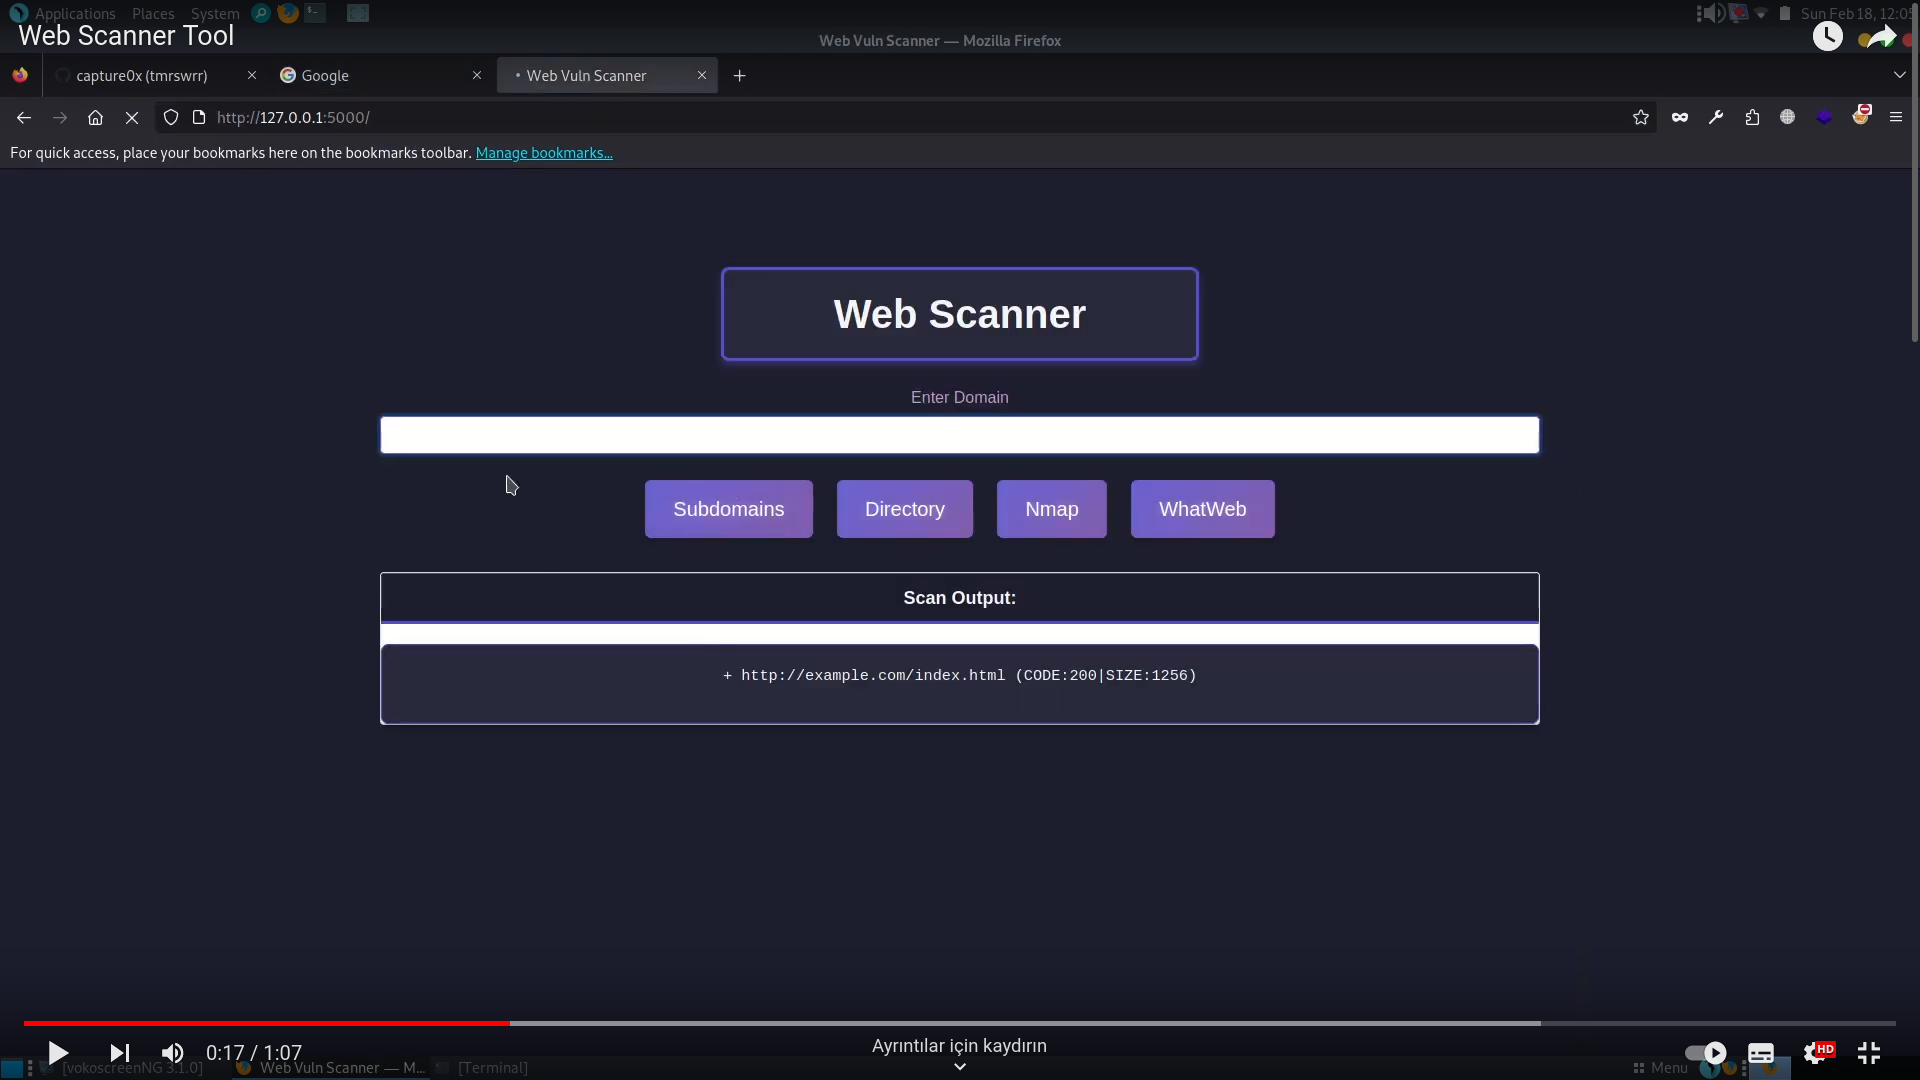
PythonベースのWebドメインスキャナで、Sublist3r、Dirble、Nmap、WhatWebを統合し、サブドメイン発見、ディレクトリ列挙、ネットワークスキャン、Webサイト技術識別をFlask Webインターフェース経由で行います。
 mr-rizwan-syed/chomtesh
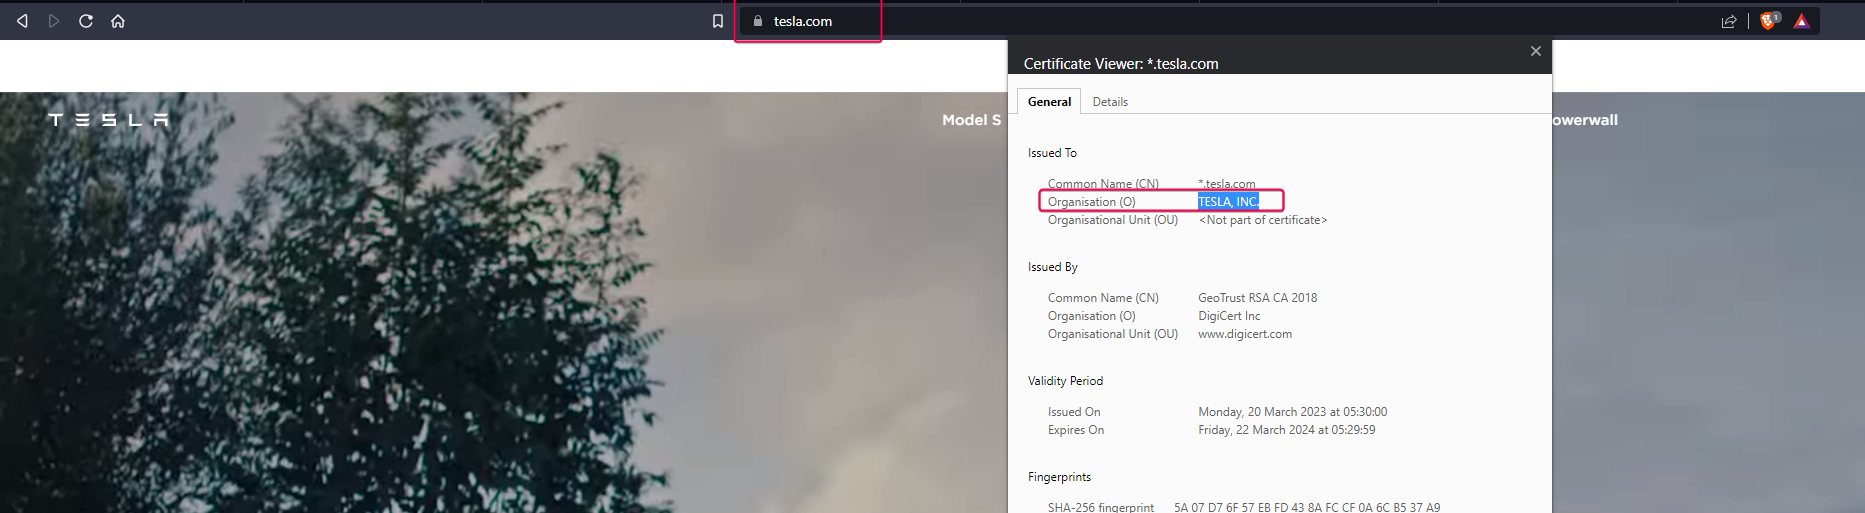
CHOMTE.SHは、ペネトレーションテスト中の偵察タスクを自動化するために設計された強力なシェルスクリプトです。様々なGoベースのツールを活用して情報を収集し攻撃対象領域を特定することで、バグバウンティハンターやペネトレーションテスターにとって貴重な資産となります。
 sajibuu/burp_collector
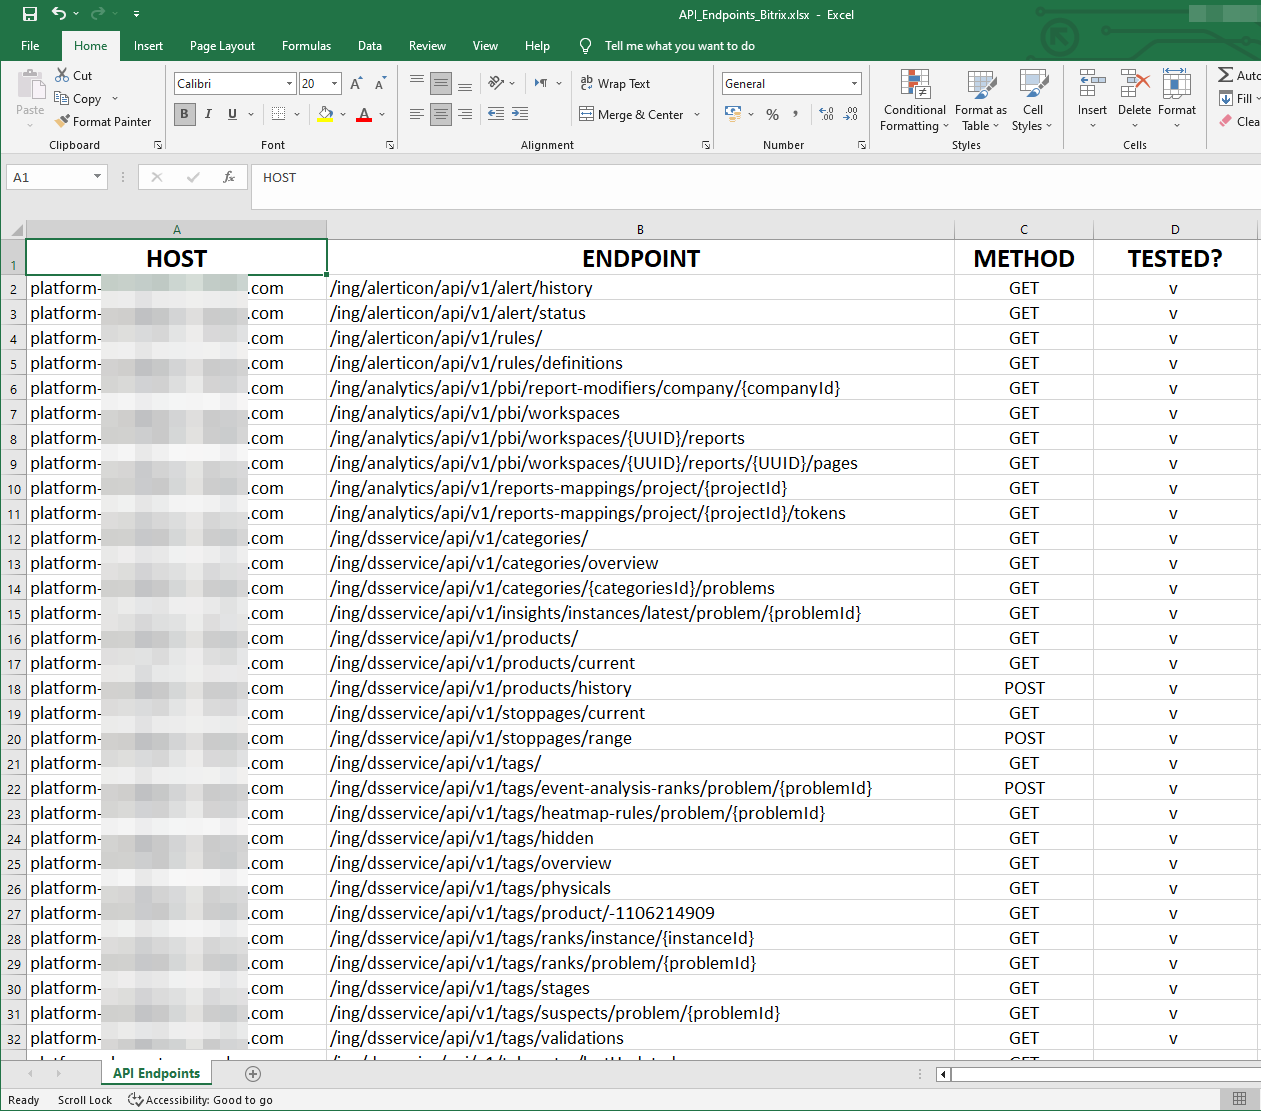
Burp Suiteの出力ファイルから情報を収集し、Excelファイルに抽出するためのマルチプロセッシングツール。
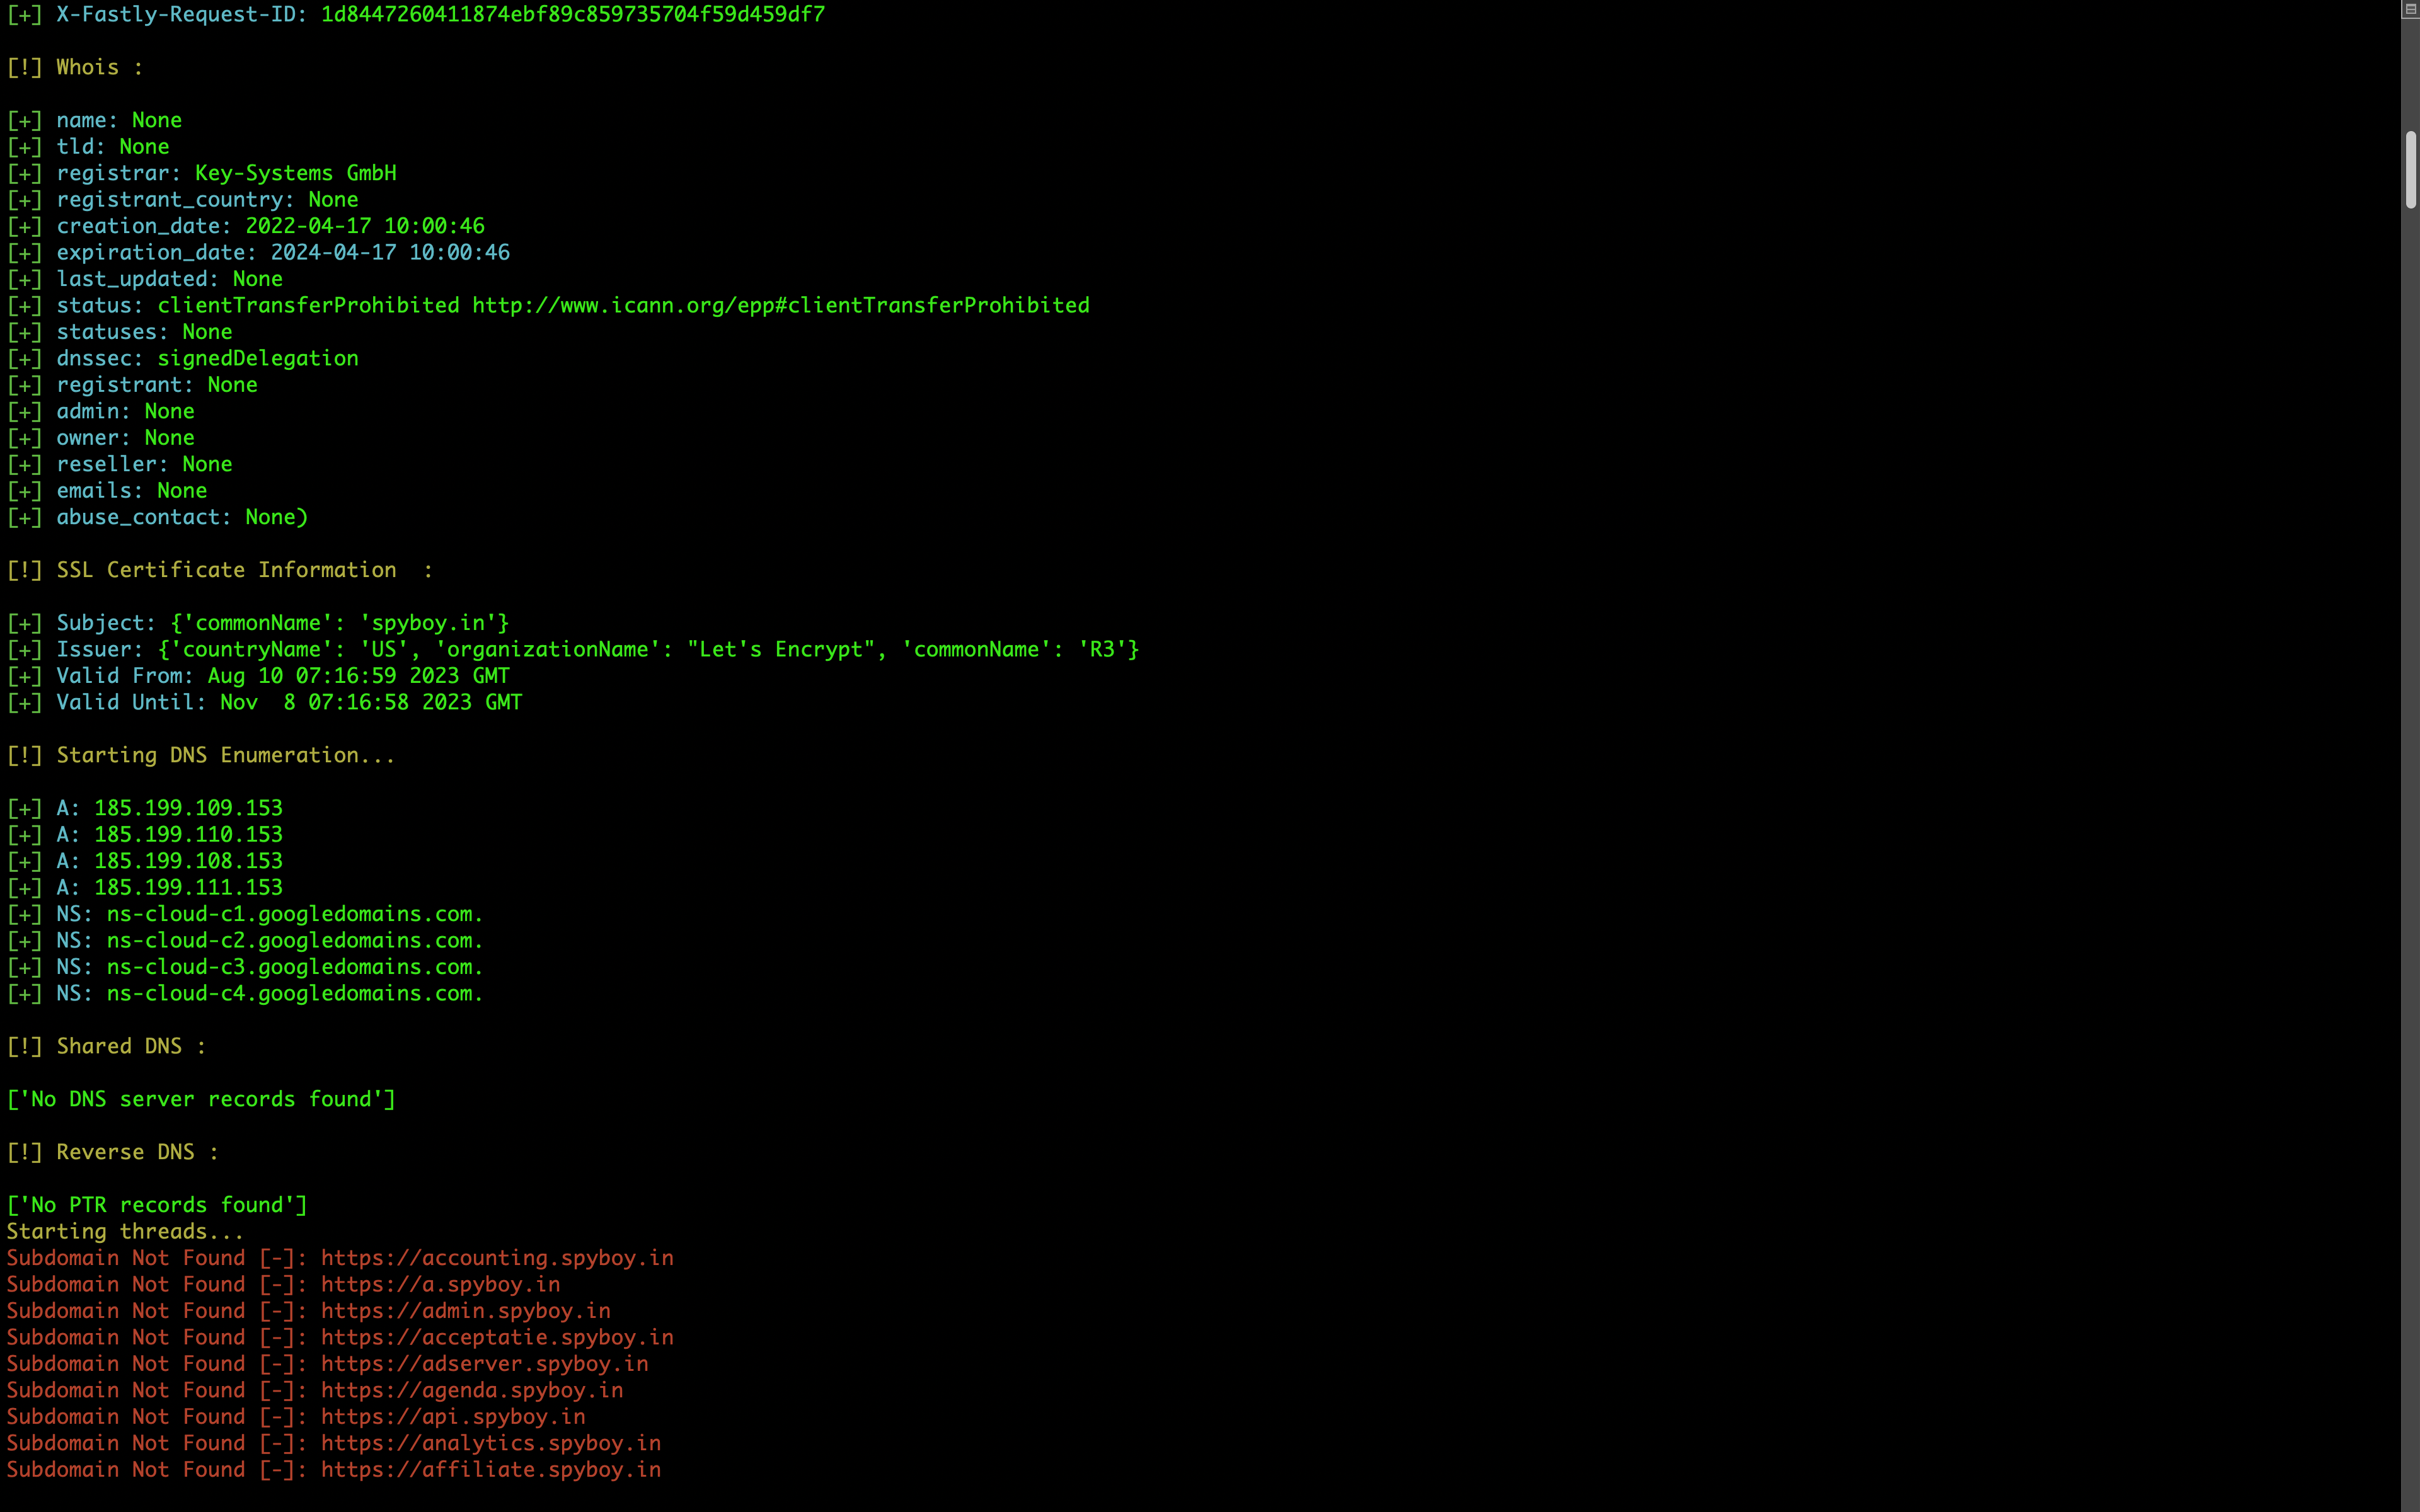 spyboy-productions/omnisci3nt
Omnisci3ntは、ドメインからサブドメイン、SSL証明書、公開サービス、アーカイブコンテンツ、構成データに至るまで、深い技術的洞察を抽出するためのオープンソースのWeb偵察・インテリジェンスツールです。 — Omnisci3ntは数秒で全体像を把握できます。
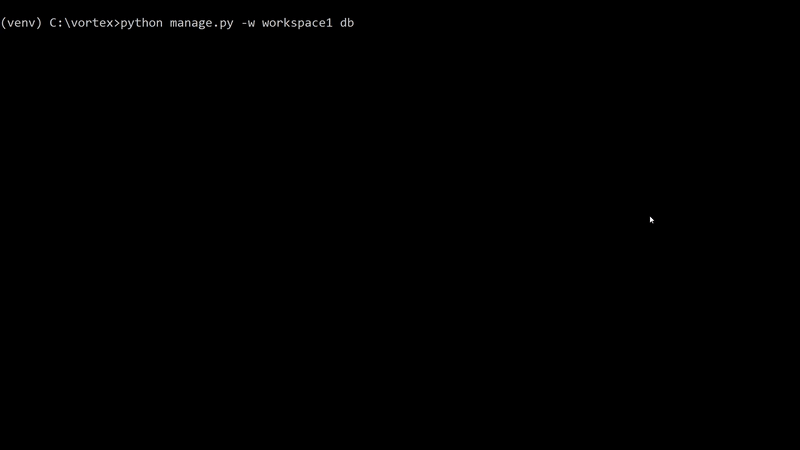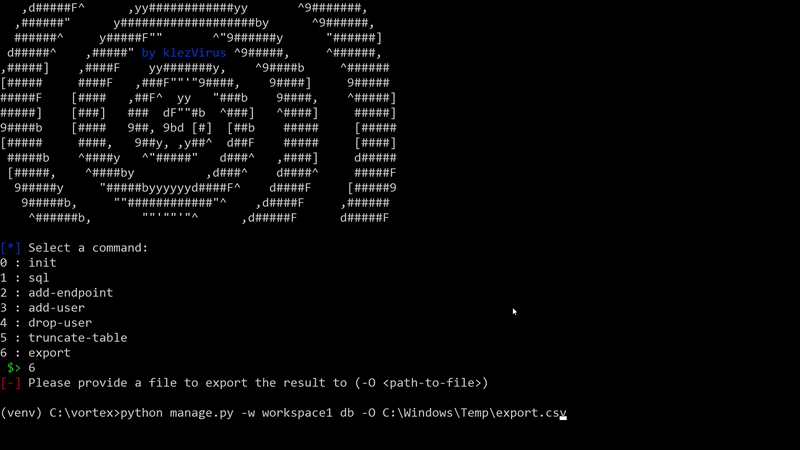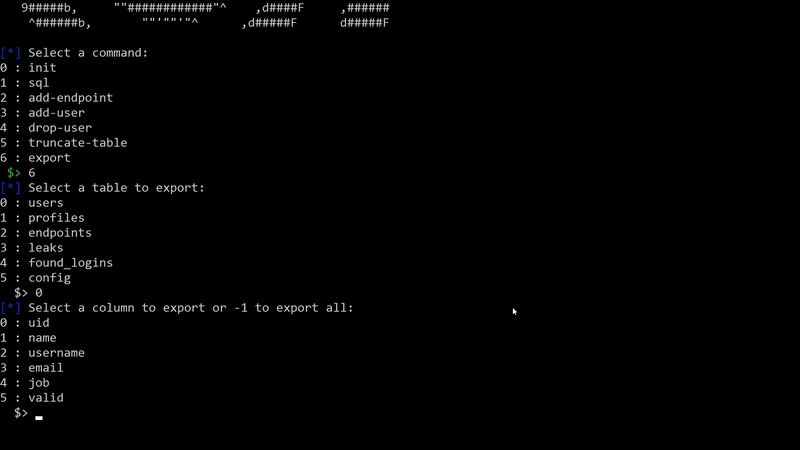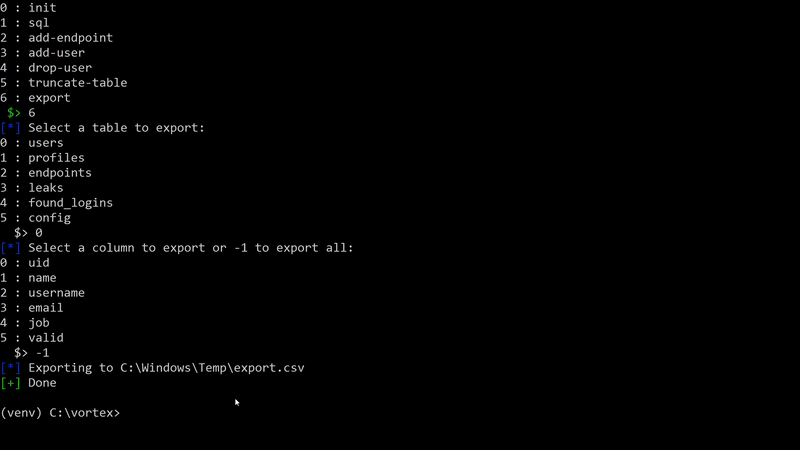
 mhmdiaa/second-order
ウェブアプリケーションをクロールし、URLを収集して非200応答に対する設定可能なルールにマッチングすることで、二次サブドメイン乗っ取りの脆弱性を検出します。
 assetnote/ghostbuster
すべてのAWSアカウント内のリソースを分析することで、ぶら下がっているElastic IPを排除します。
 enenumxela/subdomains.sh
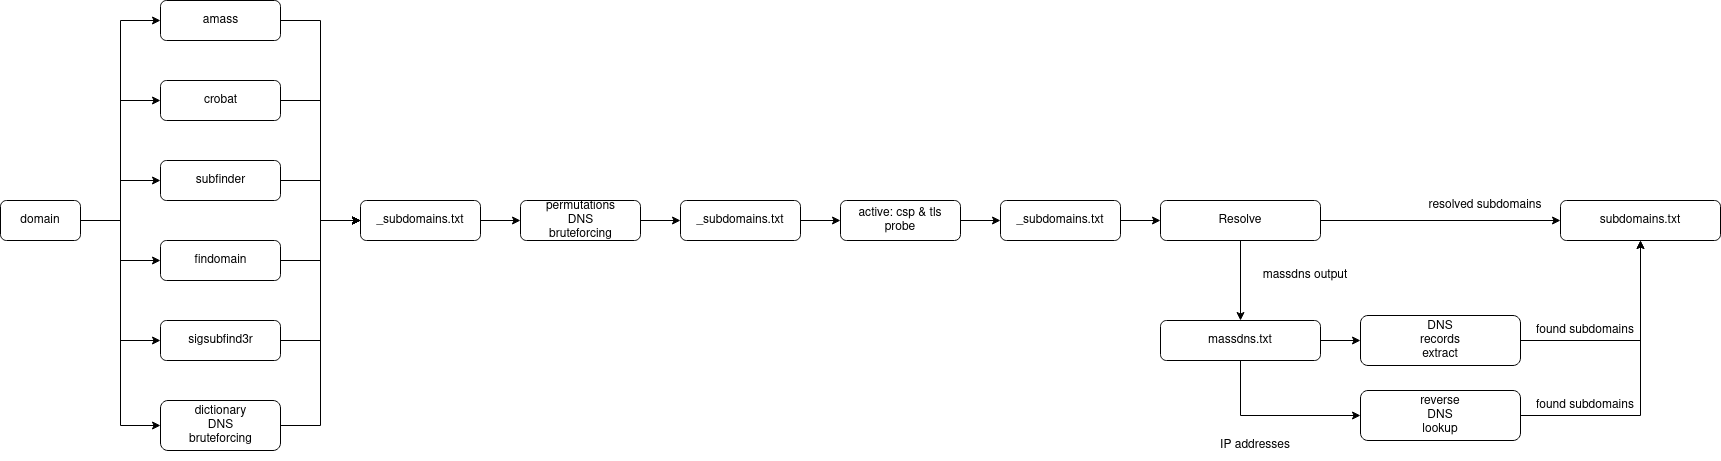
特定のドメインに対して、サブドメイン列挙に使用されるツール群のラッパーであり、ワークフローを自動化するためにbashで書かれています。