#1
 solomonsklash/chomp-scan
バグ報奨金/ペネトレーションテストの偵察フェーズを効率化し、バグをむさぼることに集中できるようにするためのスクリプト化されたツールパイプライン。
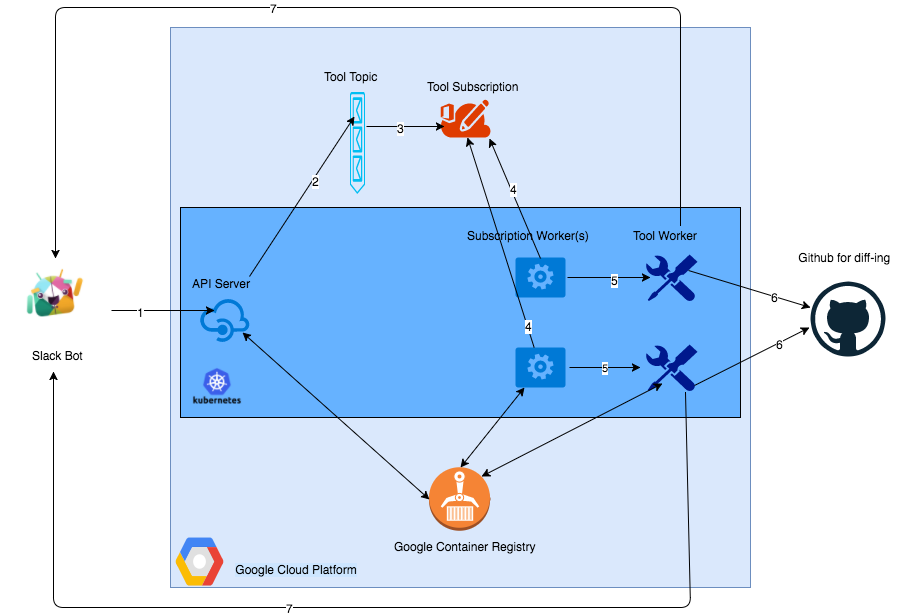 anshumanbh/kubebot
Google Cloud Platform上のKubernetesバックエンドで構築されたセキュリティテスト用Slackbot。
 esecuritylab/kostebek
Google、Bing、Yahoo、および商標データベースをクエリして組織のドメインを発見する自動偵察ツール。
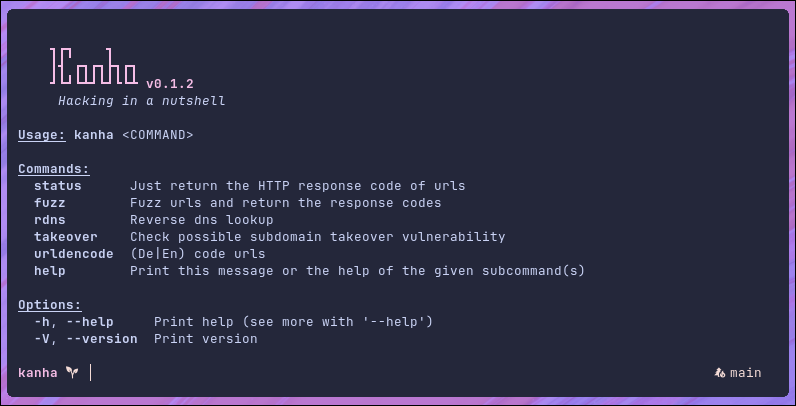 pwnwriter/kanha
🦚 Rustで書かれたWebアプリペネトレーションテストスイート。
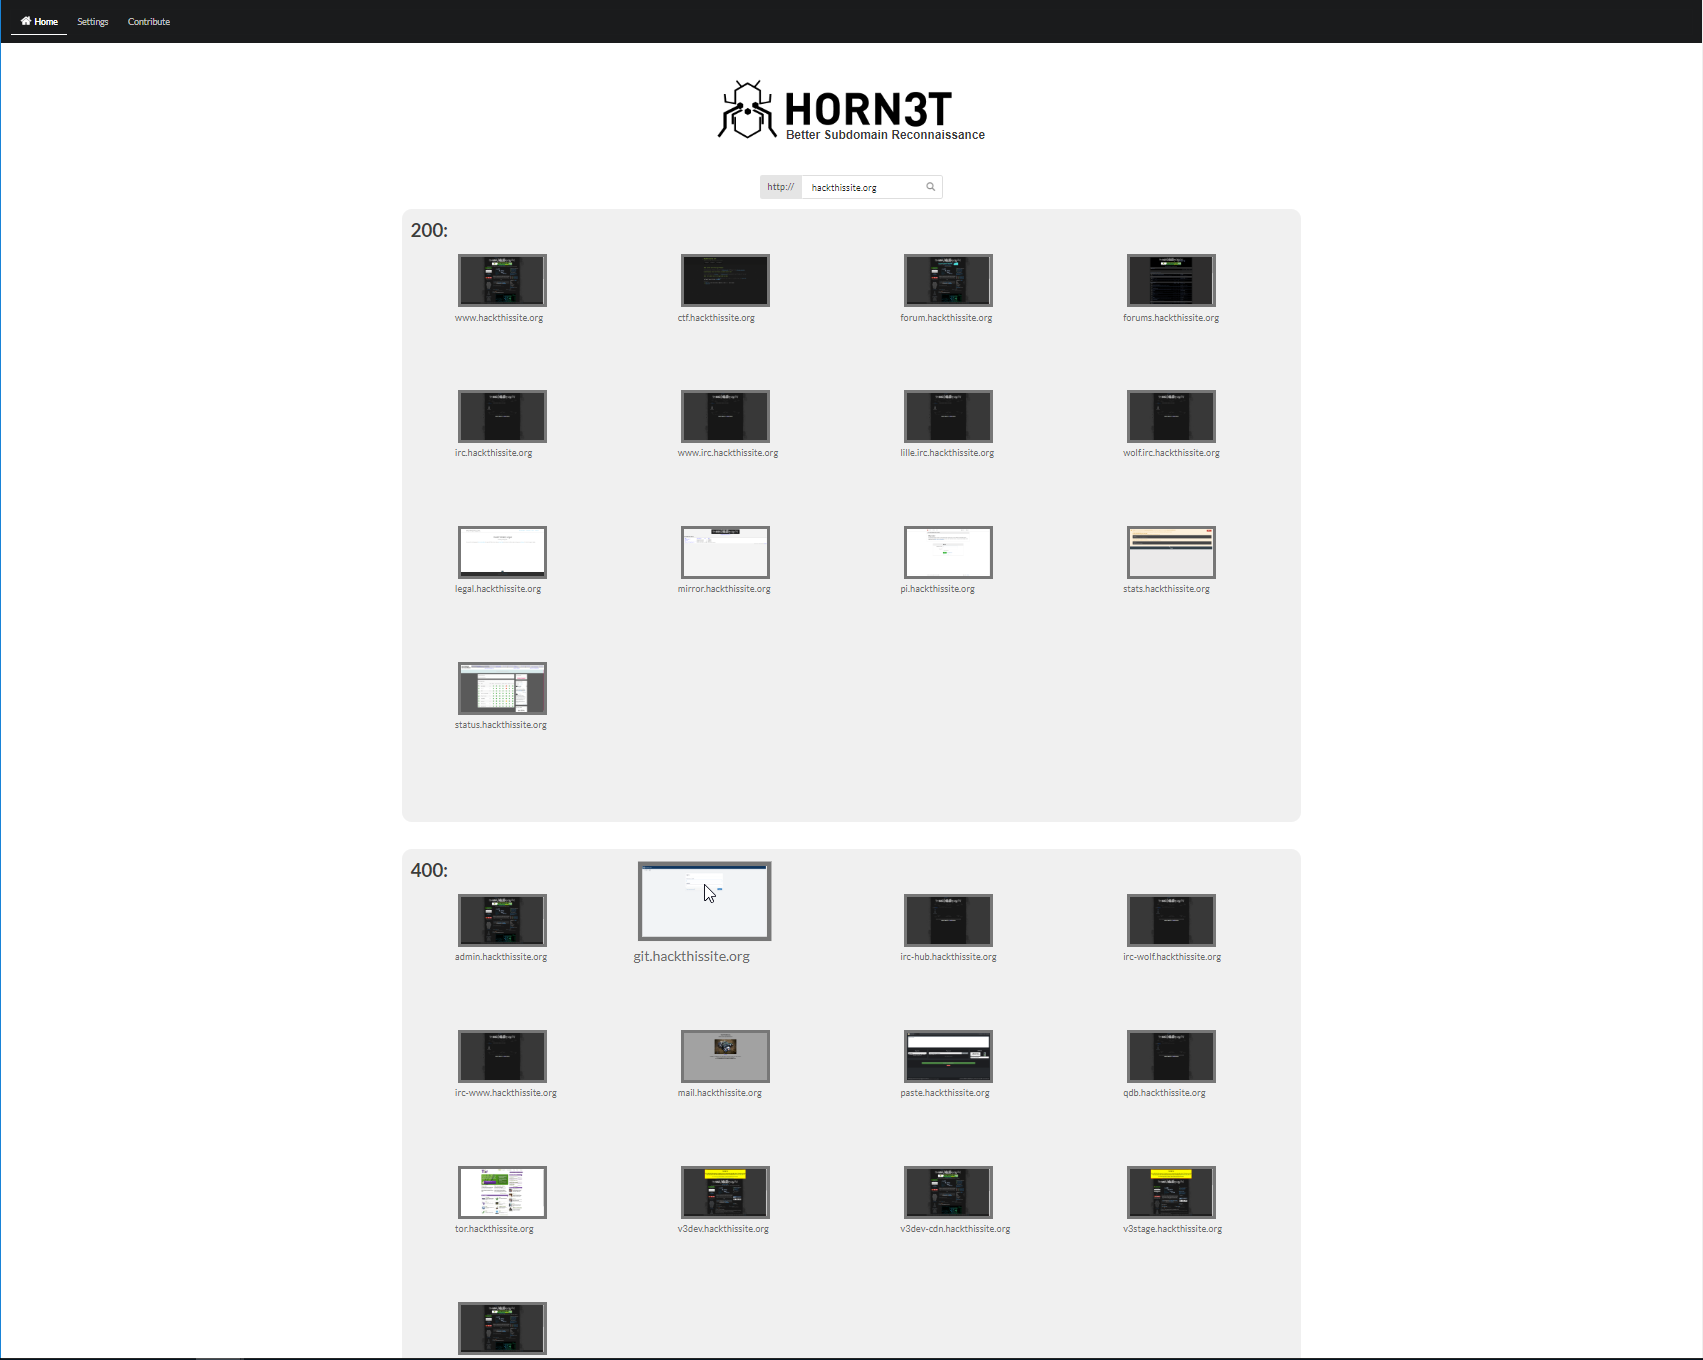 janniskirschner/horn3t
マウスクリック一つで実現する強力なビジュアルサブドメイン列挙
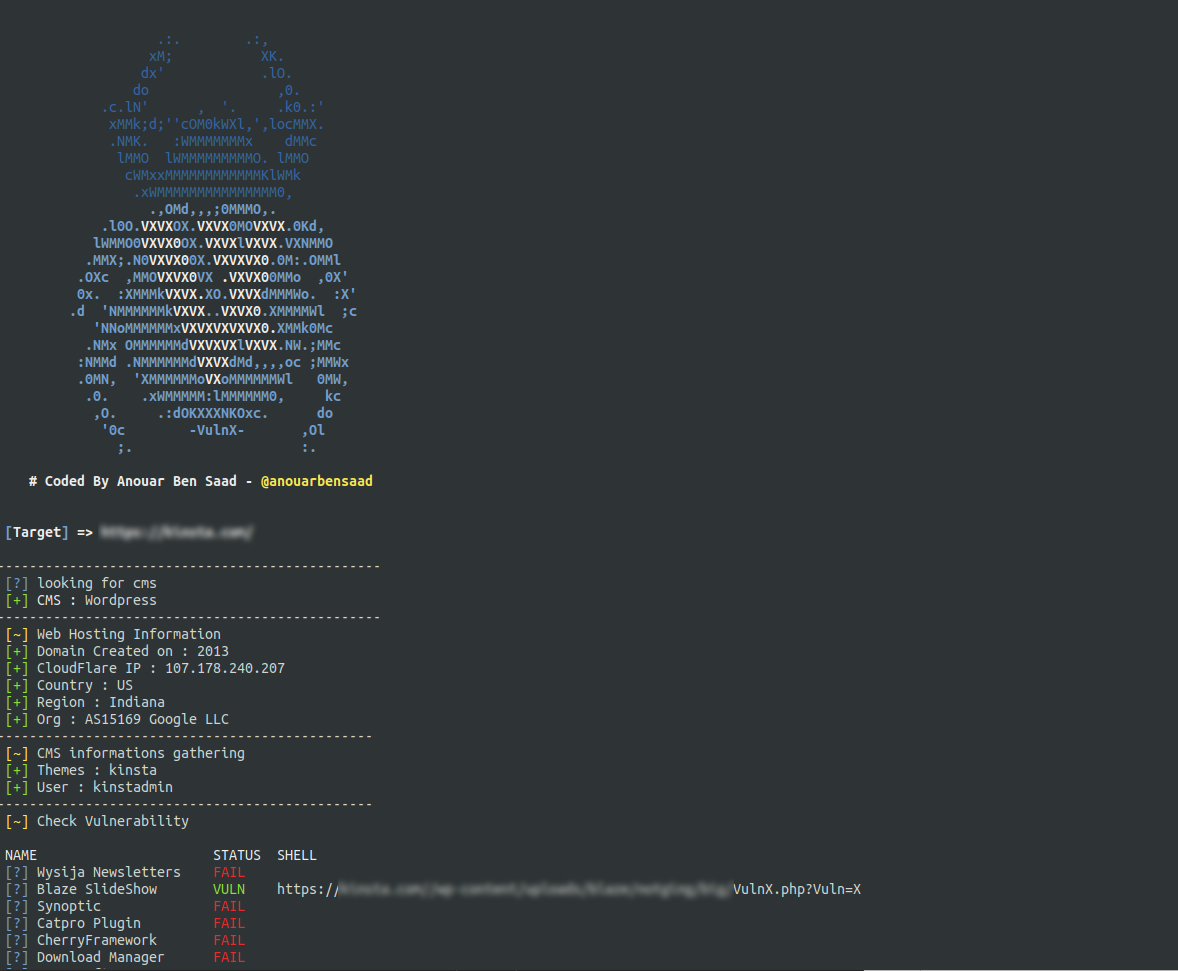 anouarbensaad/vulnx
vulnx 🕷️ は、自動インジェクションを実行できるインテリジェントなボット/シェルであり、研究者がCMSシステムのセキュリティ脆弱性を検出するのに役立ちます。迅速なCMSセキュリティ検出、情報収集(サブドメイン名、IPアドレス、国情報、組織情報、タイムゾーンなど)、および脆弱性スキャンを実行で…
 skavngr/rapidscan
:new: マルチツールWeb脆弱性スキャナー。
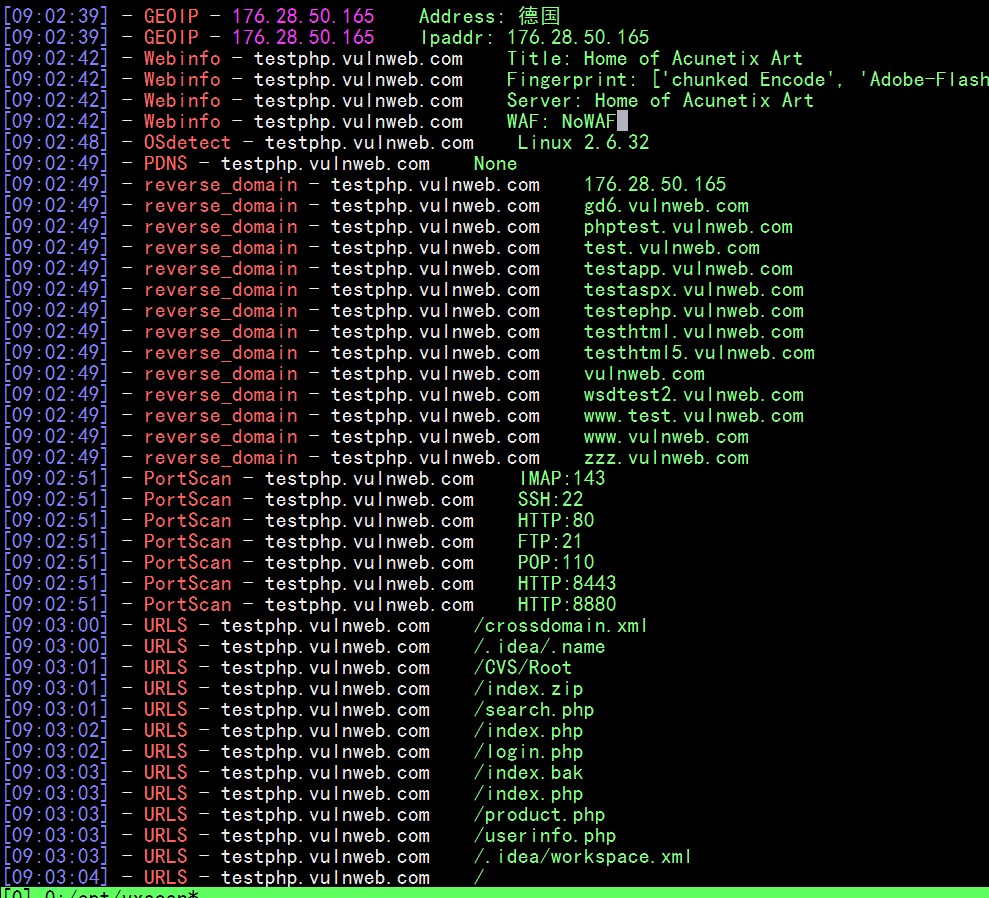 al0ne/vxscan
python3で書かれた総合スキャンツール。主に生存確認、機密ファイル検出(ディレクトリスキャン/JS漏洩インターフェース/HTMLコメント漏洩)、WAF/CDN識別、ポートスキャン、指紋/サービス識別、OS識別、POCスキャン、SQLインジェクション、CDN回避、周辺サイトの検索などの機能を備えて…
 zeropwn/spyse.py
spyse.comでホストされているツールのためのPython APIラッパーとコマンドラインクライアント。
 silverpoision/rock-on
Rock-Onは、ドメイン名を1つ入力するだけで、あとはすべての作業を自動で行うオールインワンの偵察ツールです。
 j3ssie/metabigor
ネットワーク発見、サブドメイン列挙、IPエンリッチメント、およびシークレット検出のためのOSINT偵察ツール。証明書ログ、Shodan、GitHubコード検索を介して動作し、すべてAPIキーを必要としません。
 edoverflow/can-i-take-over-xyz
「Can I take over XYZ?」 — ぶら下がりDNSレコードがある(サブ)ドメインの乗っ取り方法とサービスのリスト
 screetsec/sudomy
Sudomyは、サブドメインを収集し、自動化された偵察(recon)を実行してドメインを分析するためのサブドメイン列挙ツールで、バグハンティングやペネトレーションテストに使用されます。
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - ウェブサイトを自動列挙し、結果としてファイルをダンプします