#1
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Magnolia CMSにおけるCSRF + Open Redirectを介した認証情報のブルートフォース攻撃
 urban4/cve-2022-3992
サニタイゼーション管理システムにおけるクロスサイトスクリプティング
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Responderを介したNTLMハッシュのキャプチャと、CVE-2024-21413を悪用したフィッシングメールの実行を実証し、システムを侵害します。
 abdurahmon3236/cve-2022-4539
CVE-2022-4539のエクスプロイトで、X-Forwarded-Forヘッダーを偽装してWordPress WAFのIPベースのログイン制限およびログ記録制限をバイパスします。スケーラブルなペイロードと、対象を絞ったセキュリティテストのためのIP生成ロジックを含みます。
 jm-lemmi/cve-2019-17497
CVE-2019-17497用のPOCファイル
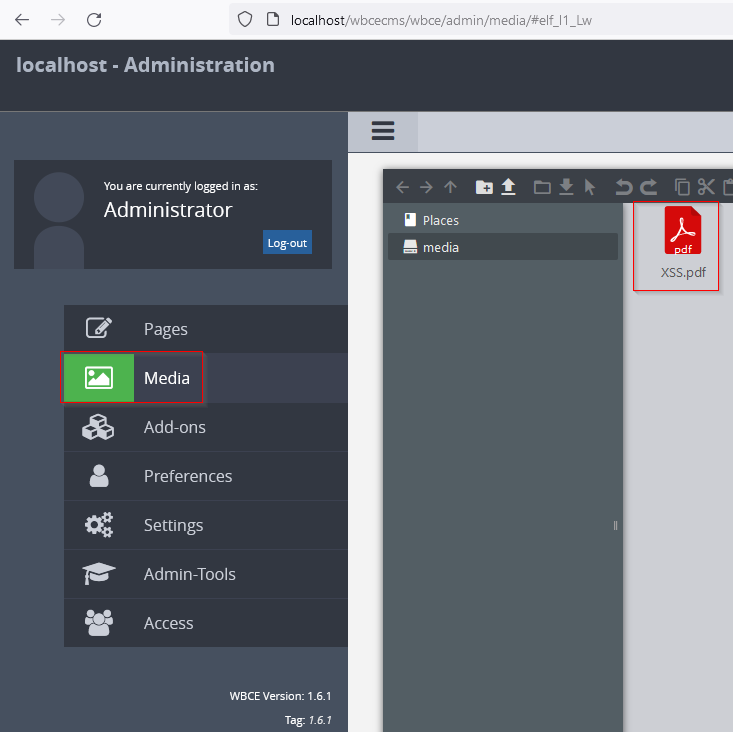 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 は File Upload - XSS 脆弱性の影響を受けます。これにより、攻撃者は隠された XSS を含む PDF ファイルをアップロードでき、実行されると XSS ポップアップが起動します。
 b0marek/cve-2023-4631
CVE-2023-4631 脆弱性のリポジトリ
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 はクロスサイトスクリプティング (XSS) に対して脆弱です。通常ユーザーは、管理者ユーザーが受信する通知を通じて管理者ユーザーのセッション Cookie を盗むことができます。
 security-avs/cve-2019-13633
Blinger.ioヘルプデスクのブラインド/永続的XSS脆弱性の概念実証。巧妙に細工されたメッセージを介して管理パネルでリモートコード実行を実証します。
 sudosammy/cve-2017-15394
Chromium拡張機能におけるIDNホモグラフ攻撃を実演し、URLを偽装して被害者を騙し、予期しないドメインへの権限付与を強制することで、欺瞞攻撃を支援します。
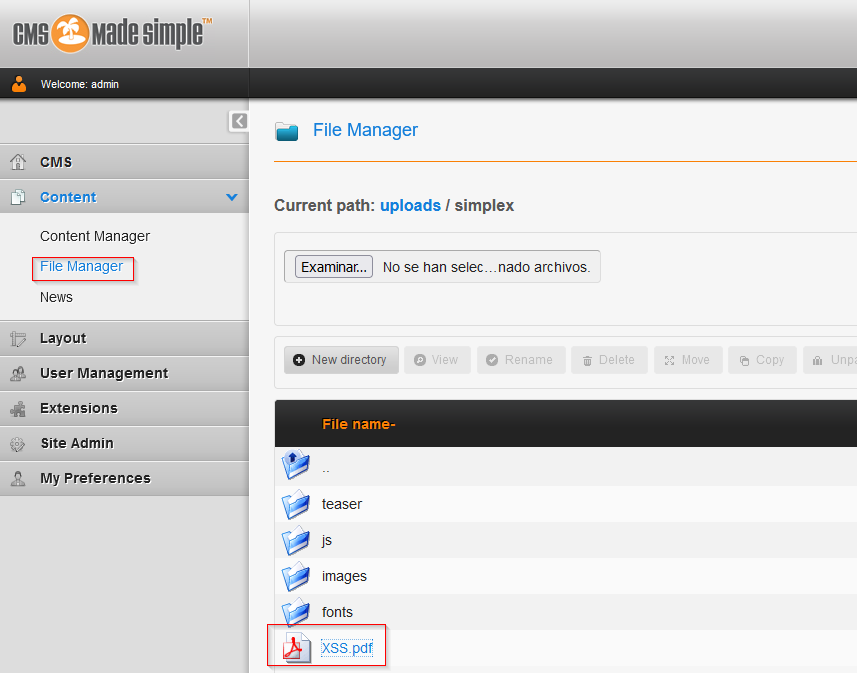 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 は、File Upload - XSS 脆弱性の影響を受けます。この脆弱性により、攻撃者は隠された XSS を含む PDF ファイルをアップロードでき、実行されると XSS ポップアップが起動します。
 mcracker2002/mailphish
プロフェッショナルなフィッシングメールを作成し、認証情報収集のために20以上のテンプレートを備え、HTML生成とターゲットへの直接メール配信を含みます。
 mbadanoiu/mal-008
ケーススタディ: Cisco SD-WAN における SSHtranger Things (CVE-2019-6111、CVE-2019-6110)
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyzによる偽のTaikoリクルーターキャンペーンに関するIoC、攻撃チェーン、検出方法。このキャンペーンは、ターミナルへの貼り付けを利用した「anti-bot」トリックによって自己削除型のBashトロイの木馬を配布します。ペイロードは2026-10-09時点で依然として稼働…
 ahmadhassan-bted/silentsniffer
プロフェッショナル向けの高精度な匿名性解除および脆弱性診断フレームワーク。ブラウザベースの情報収集、ハードウェアフィンガープリンティング、セキュリティリサーチのためのゼロカップリングなモジュラーアーキテクチャを備えています。
 emrekybs/veiled-eye
OSINTアイデンティティ調査ツール。メールアドレス、ユーザー名、電話番号、ウォレットから46のソースを横断してピボットし、1つのプロファイルと関係グラフにまとめます。