#1
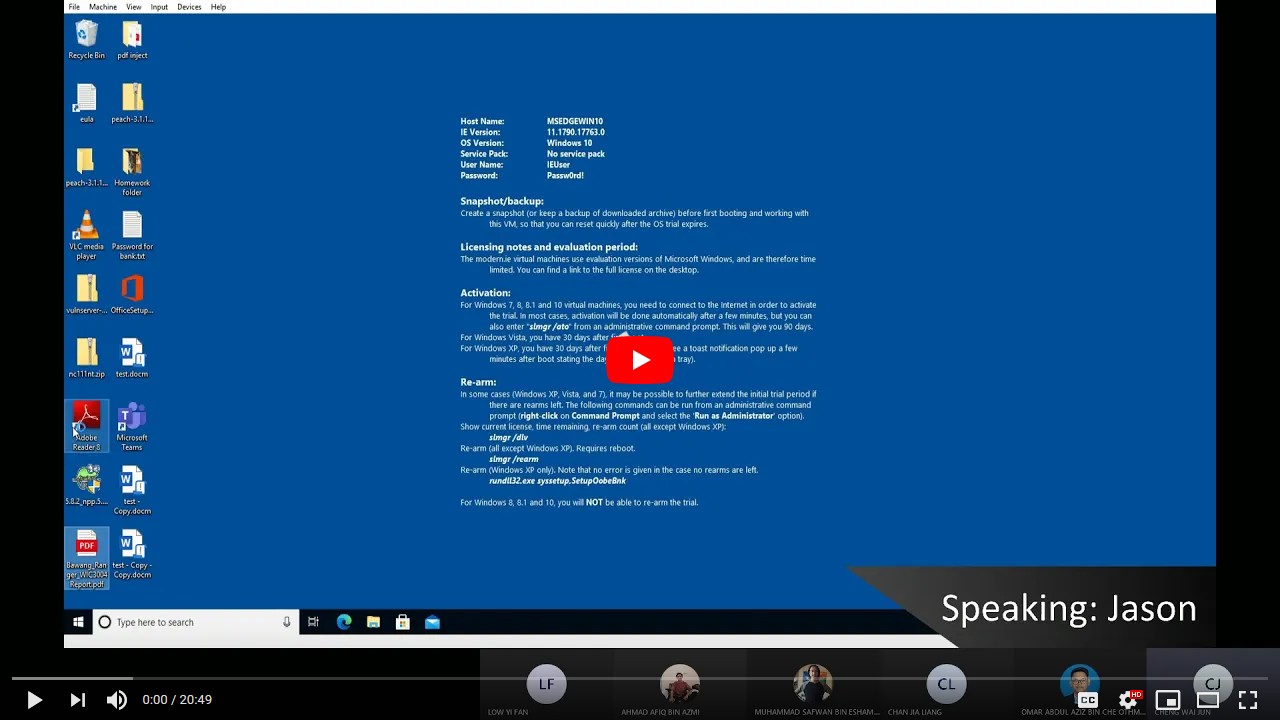
 omarothmann/embedded-backdoor-connection
このデモ動画は、一見無害に見えるPDFファイルを標的に送信することで、被害者のデバイスを制御する方法を示しています。このPDFファイルには実際には埋め込みペイロードが含まれています。このエクスプロイトはCVE-2010-1240として公開されました。
 649/cve-2017-5415
blob URLを使ったアドレスバーのなりすまし(Firefoxブラウザ)。攻撃者はblob URLとスクリプトを使用して、プロトコルとしてblob:が先頭に付いた任意のアドレスバーURLを偽装することができ、ユーザーの混乱やさらなるなりすまし攻撃を引き起こす可能性があります。
 elvonferen/osinton
Osinton は、SERP API と ollama mistral を使用して動作するオープンソースプロジェクトです。
 yuyudhn/blindxss-lite
Flaskで構築された軽量なBlind XSS(クロスサイトスクリプティング)コレクター兼ペイロードサーバー
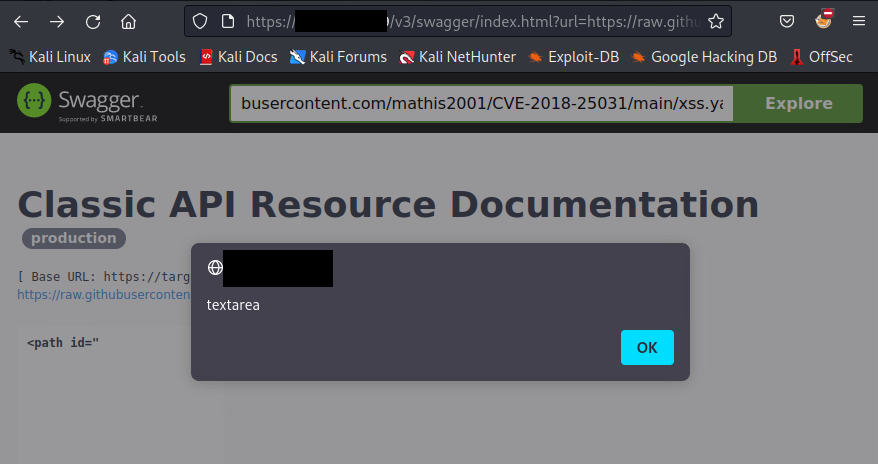 mathis2001/cve-2018-25031
CVE-2018-25031 テスト
 dtrecherel/dnsspoof
Python3で書かれたDNSスプーファーツール。
 emrekybs/veiled-eye
OSINTアイデンティティ調査ツール。メールアドレス、ユーザー名、電話番号、ウォレットから46のソースを横断してピボットし、1つのプロファイルと関係グラフにまとめます。
 retr0-code/signhere
SignHereはCVE-2017-11882の実装です。SignHereは悪意のあるRTF文書とVBScriptペイロードのビルダーです。
 bardlaudian/cve-2025-24071
依存関係不要のPython PoCジェネレーターで、CVE-2025-24071向けにZIP内に悪意のある.library-msファイルを作成し、Windows ExplorerのNTLMハッシュ漏洩を引き起こします。
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyzによる偽のTaikoリクルーターキャンペーンに関するIoC、攻撃チェーン、検出方法。このキャンペーンは、ターミナルへの貼り付けを利用した「anti-bot」トリックによって自己削除型のBashトロイの木馬を配布します。ペイロードは2026-10-09時点で依然として稼働…
 0x0mastermind0x0/instagram-brute-force-2024
Chromeブラウザ自動化を使用してターゲットアカウントに対するパスワード推測攻撃用に設計された、CPU/GPU対応の自動化されたInstagram認証情報ブルートフォーシングツール。
 pxmme/stalker
単一のニックネームを使用して、ソーシャルネットワークやその他のWebサイトを自動スキャンするOSINTツール。
 vighnesh91/severitas
分離されたループバックラボ、合成オーディエンス生成、事前承認チェック、オフラインのHTML/Markdown/JSON/CSVレポートを備えた、承認済みソーシャルエンジニアリングシミュレーションフレームワーク。
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 概念実証