
 #1
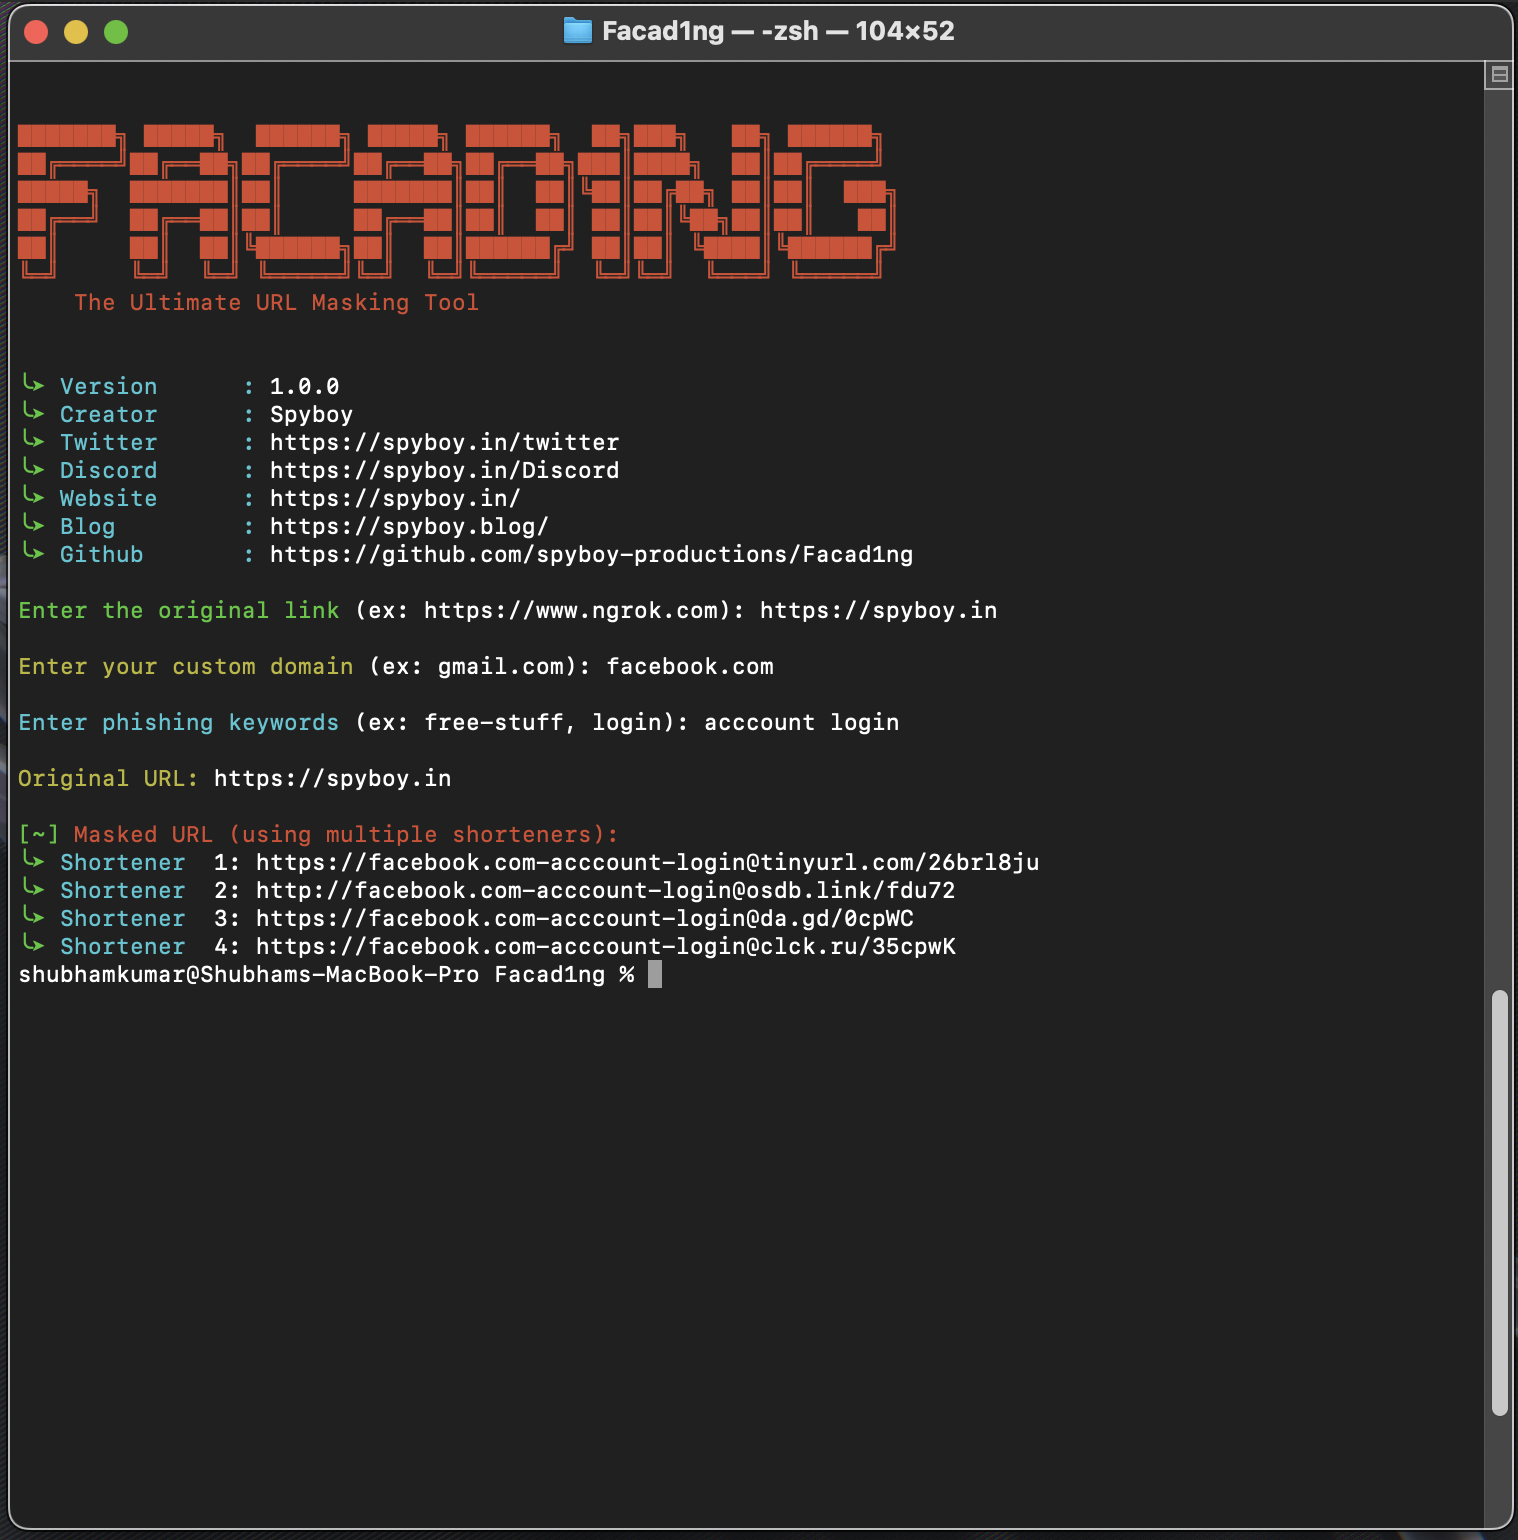
 spyboy-productions/facad1ng
セキュリティ研究、フィッシング対策、防御テストのためのオープンソースURLマスキング&分析ツール。悪意のあるリンクを偽装するために使用される攻撃者の手法を示します。
 chrismaddalena/odin
ネットワークアセット、メール、ソーシャルメディアプロファイルの自動発見とカタログ化。
 dionach/phemail
PhEmailは、ソーシャルエンジニアリングテストの一環としてフィッシングメールの送信プロセスを自動化する、Python製のオープンソースフィッシングメールツールです。
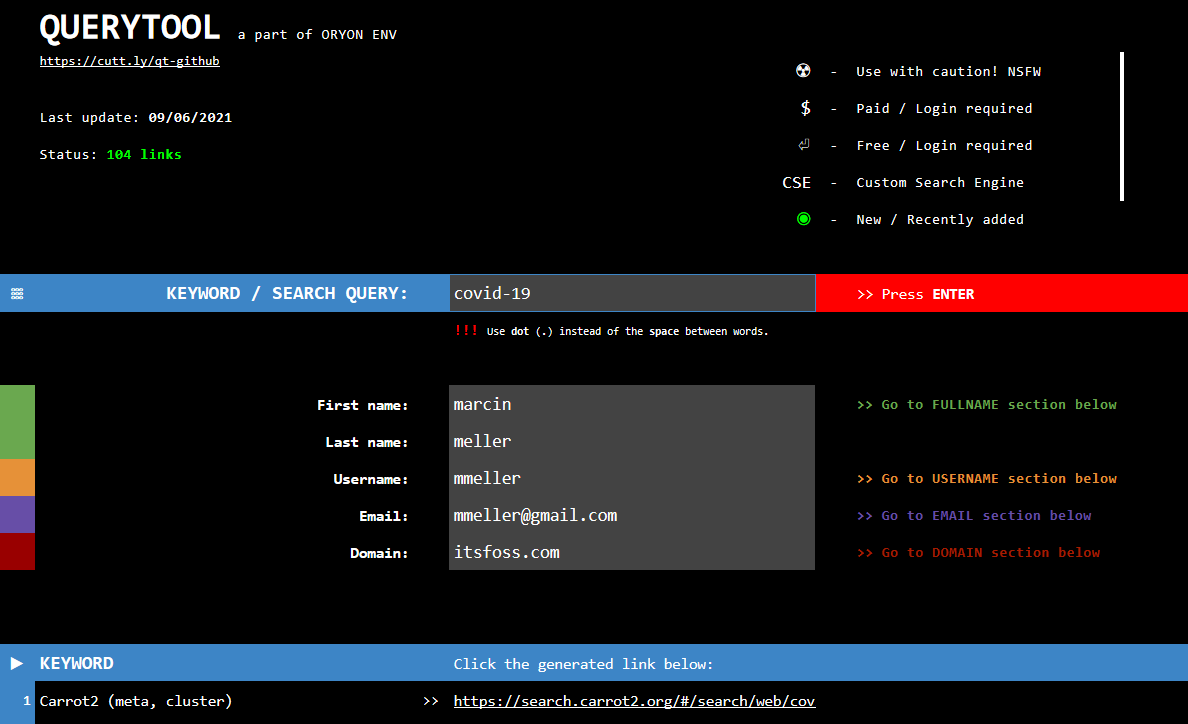 oryon-osint/querytool
Querytoolは、GoogleスプレッドシートをベースにしたOSINTフレームワークです。このツールを使用すると、用語、人物、メールアドレス、ファイルなどに関する複雑な検索を行うことができます。
 kgretzky/evilqr
動的QRスワップフィッシング攻撃を実際に実証するための概念実証。
 alirezaparsi/copg
root化されたAndroid向けの高度なアプリ別デバイス / CPU / GPUスプーファー — デバイスプロファイル、アプリ別CPUモデル、propおよびAndroid-IDスプーフィング、すべてオンデバイスのフルWebUIで駆動。KernelSU / Magisk /…
 petercunha/goat
🐐 GoAT(Golang Advanced Trojan)は、TwitterをC&Cサーバーとして使用するトロイの木馬です。
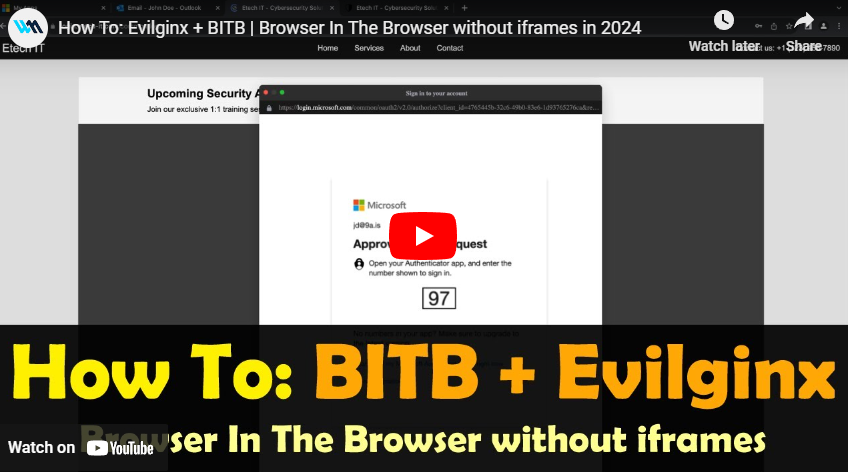 waelmas/frameless-bitb
iframeを使用しないBrowser In The Browser (BITB)への新しいアプローチ。Microsoftのようなログインページで実装されている従来のフレームバスターをバイパスし、Evilginxとの使用を可能にします。
 d4vinci/pastejacker
PasteJacking攻撃の自動化によるシステムハッキング
 antisnatchor/phishlulz
専用のAWS EC2インスタンスを起動し、統合されたPhishingFrenzyとBeEF、さらにサブドメイン発見とWebメールデータ流出ユーティリティを備えた自動化フィッシングキャンペーンツールセット。
 mrprogrammer2938/black-tool
ツールをインストールして 攻撃 を開始 、black-tool v5.5.5 ! ⬛
 nopernik/sshpry2.0
SSHPry v2 - SSH接続クライアントのTTYをスパイ&コントロール
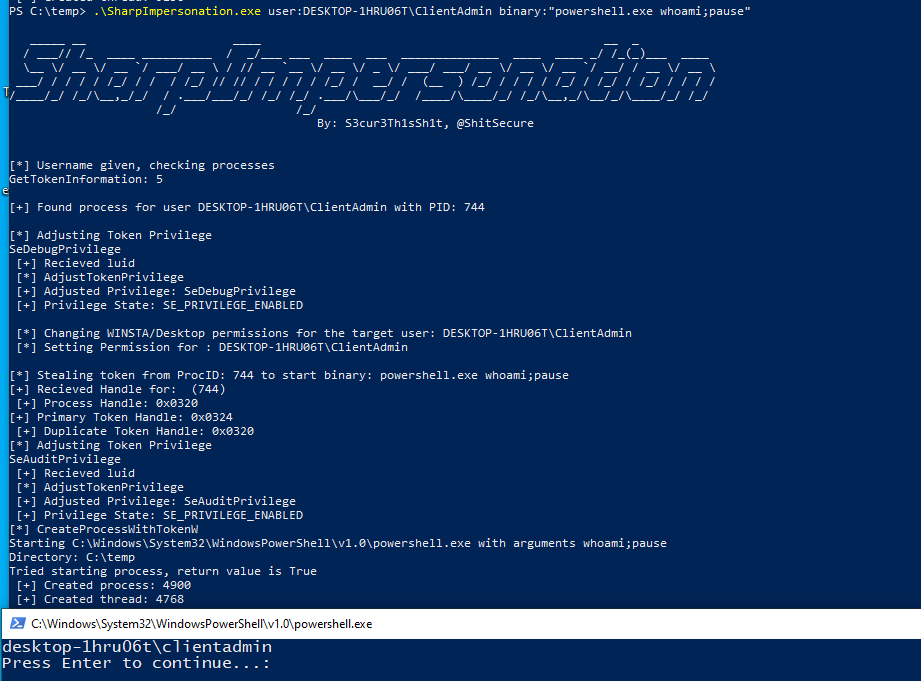 s3cur3th1ssh1t/sharpimpersonation
ユーザー偽装ツール - トークンまたはシェルコードインジェクション経由
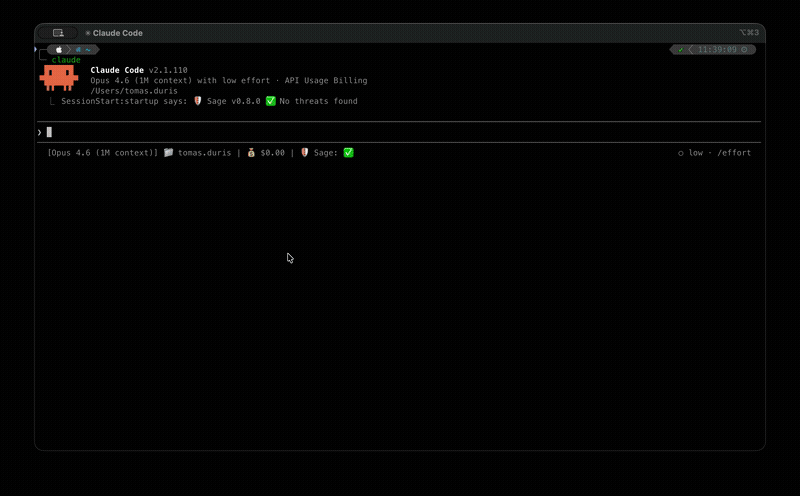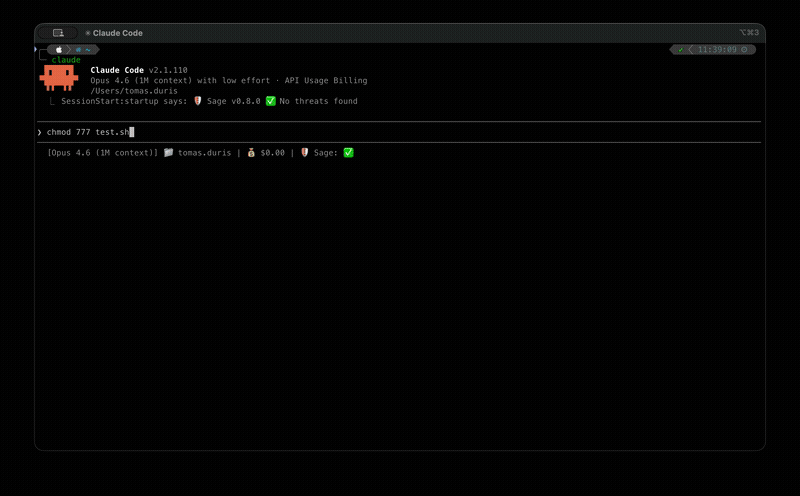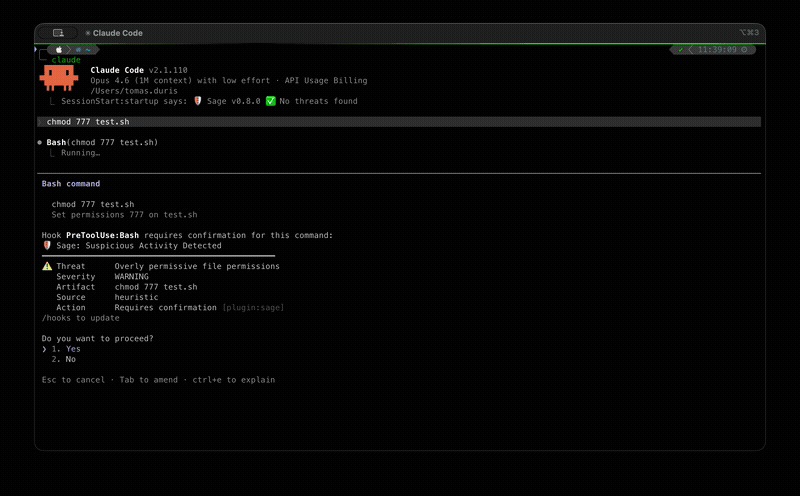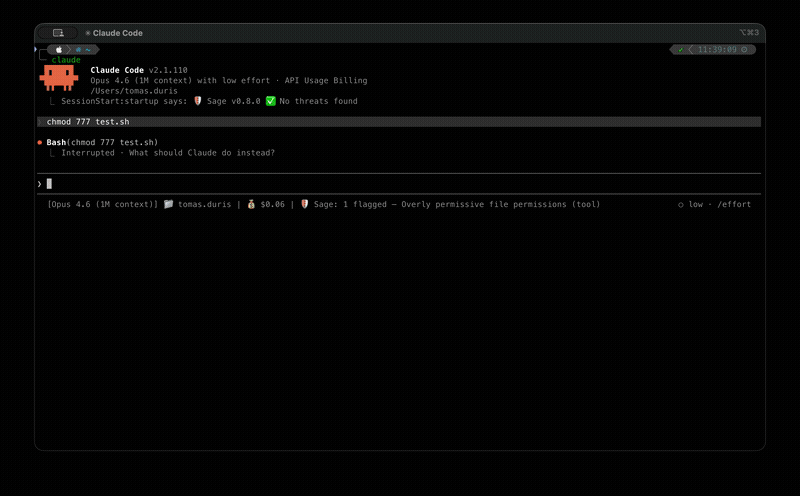 gendigitalinc/sage
AIエージェント向けの軽量なエージェント検出および応答(ADR)レイヤー — コマンド、ファイル、Webリクエストを保護します。Gen Agent Trust Hubの一部です。
 qsecure-labs/overlord
AWSとDigital Ocean上での自動化されたレッドチームインフラストラクチャ展開のためのPythonベースのCLI。C2、メールサーバー、HTTP配信、フィッシングサーバーをモジュールでサポート。









