
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 humansecurity/cve-2019-18426
CVE-2019-18426の開示リポジトリ。WhatsAppにおけるオープンリダイレクト、CSPバイパス、永続的XSS、およびファイルシステム読み取り権限について詳述し、技術記事とデモビデオを提供します。
 bitsadmin/fakelogonscreen
Windowsクレデンシャル収穫ツール。偽のログオン画面を表示し、収集したパスワードをActive Directoryまたはローカルマシンに対して検証し、結果をコンソールまたはファイルに出力します。Cobalt…
 aron-tn/mega-bot
[新着] : Mega Bot ☣ スキャナー & 自動エクスプロイター
 dviros/credsleaker
Credsleakerにより、攻撃者はWindowsセキュリティを使用して非常に説得力のある資格情報プロンプトを作成し、DCに対して検証し、HTTPリクエストを介して漏洩させることができます。
 rmikehodges/hidensneak
一時的な侵入テストのためのCLI
 ianxtianxt/flash-player
flashフィッシングソースコード 中国語+英語
 r00t-3xp10it/backdoorppt
あなたのpayload.exeを偽のWord文書(.ppt)に変換します
 rub-nds/johnny-you-are-fired
USENIX出版物のアーティファクト。
 twintproject/twint-utils
TWINTプロジェクト用のスクリプト集
 furqankhan1/cve-2019-13496
One Identity Cloud Access Manager 8.1.3 における OTP バイパスを実証する概念実証エクスプロイト。MITM/SSL ストリップ、SAML レスポンスのリプレイ、および認証情報を取得するための注入型 JavaScript を利用します。

 xdavidhu/mitmap
📡 偽のAPを作成し、データをスニッフィングするPythonプログラム。
 xdavidhu/langhost
👻 Telegramで制御できるLANドロップボックスチャットボット
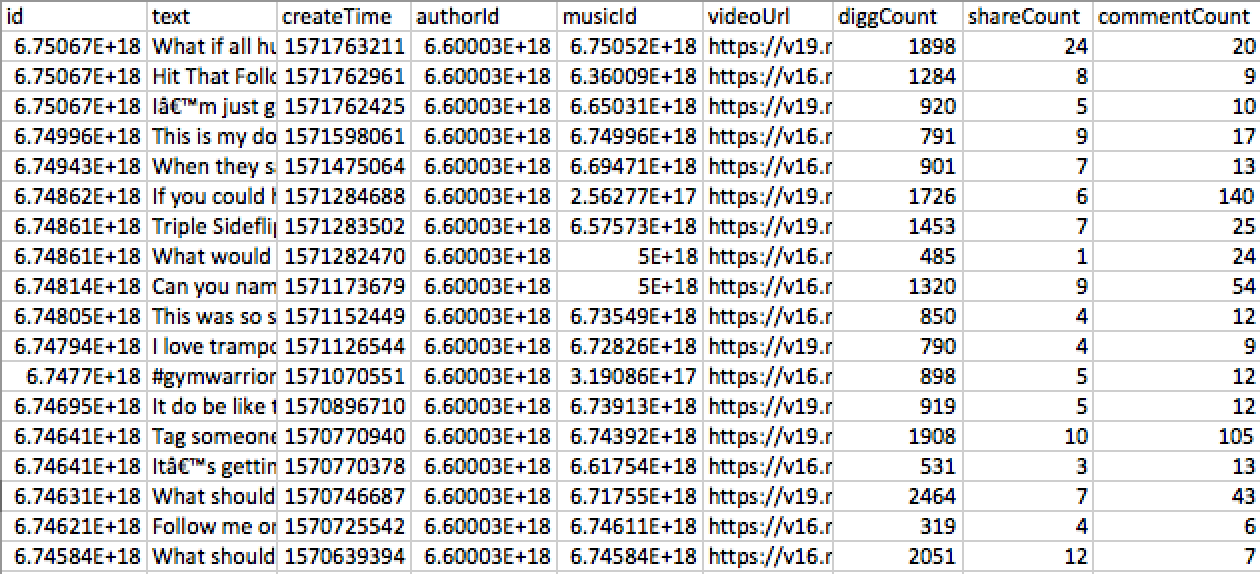 dutchosintguy/tiktok-scraper
認証なしでユーザープロフィール、ハッシュタグ、トレンドからTikTokの動画投稿とメタデータをスクレイピングしてダウンロードします。JSON、CSV、ZIPアーカイブを出力します。
 x0rz/tweets_analyzer
OSINT tool that scrapes Twitter profile metadata to analyze activity patterns, timezone, language, geolocation, hashtags, and social connections for…
 keepwannabe/whatsrce
これはCVE-2019-11932(WhatsAppリモートコード実行)用の自動生成ペイロードです。
 jasonjerry/whatsrce
これは CVE-2019-11932 (WhatsApp リモートコード実行) 用の自動生成ペイロードです。
 matrix07ksa/brute_force
Brute_Force_Attack Gmail Hotmail Twitter Facebook Netflix








