
 #1

 qsecure-labs/overlord
AWSとDigital Ocean上での自動化されたレッドチームインフラストラクチャ展開のためのPythonベースのCLI。C2、メールサーバー、HTTP配信、フィッシングサーバーをモジュールでサポート。
 jm-lemmi/cve-2019-17497
CVE-2019-17497用のPOCファイル
 s3cur3th1ssh1t/offensivevba
このリポジトリでは、Officeドキュメントのマクロにおけるコード実行とAV回避の方法について説明しています。
 omarothmann/embedded-backdoor-connection
このデモ動画は、一見無害に見えるPDFファイルを標的に送信することで、被害者のデバイスを制御する方法を示しています。このPDFファイルには実際には埋め込みペイロードが含まれています。このエクスプロイトはCVE-2010-1240として公開されました。
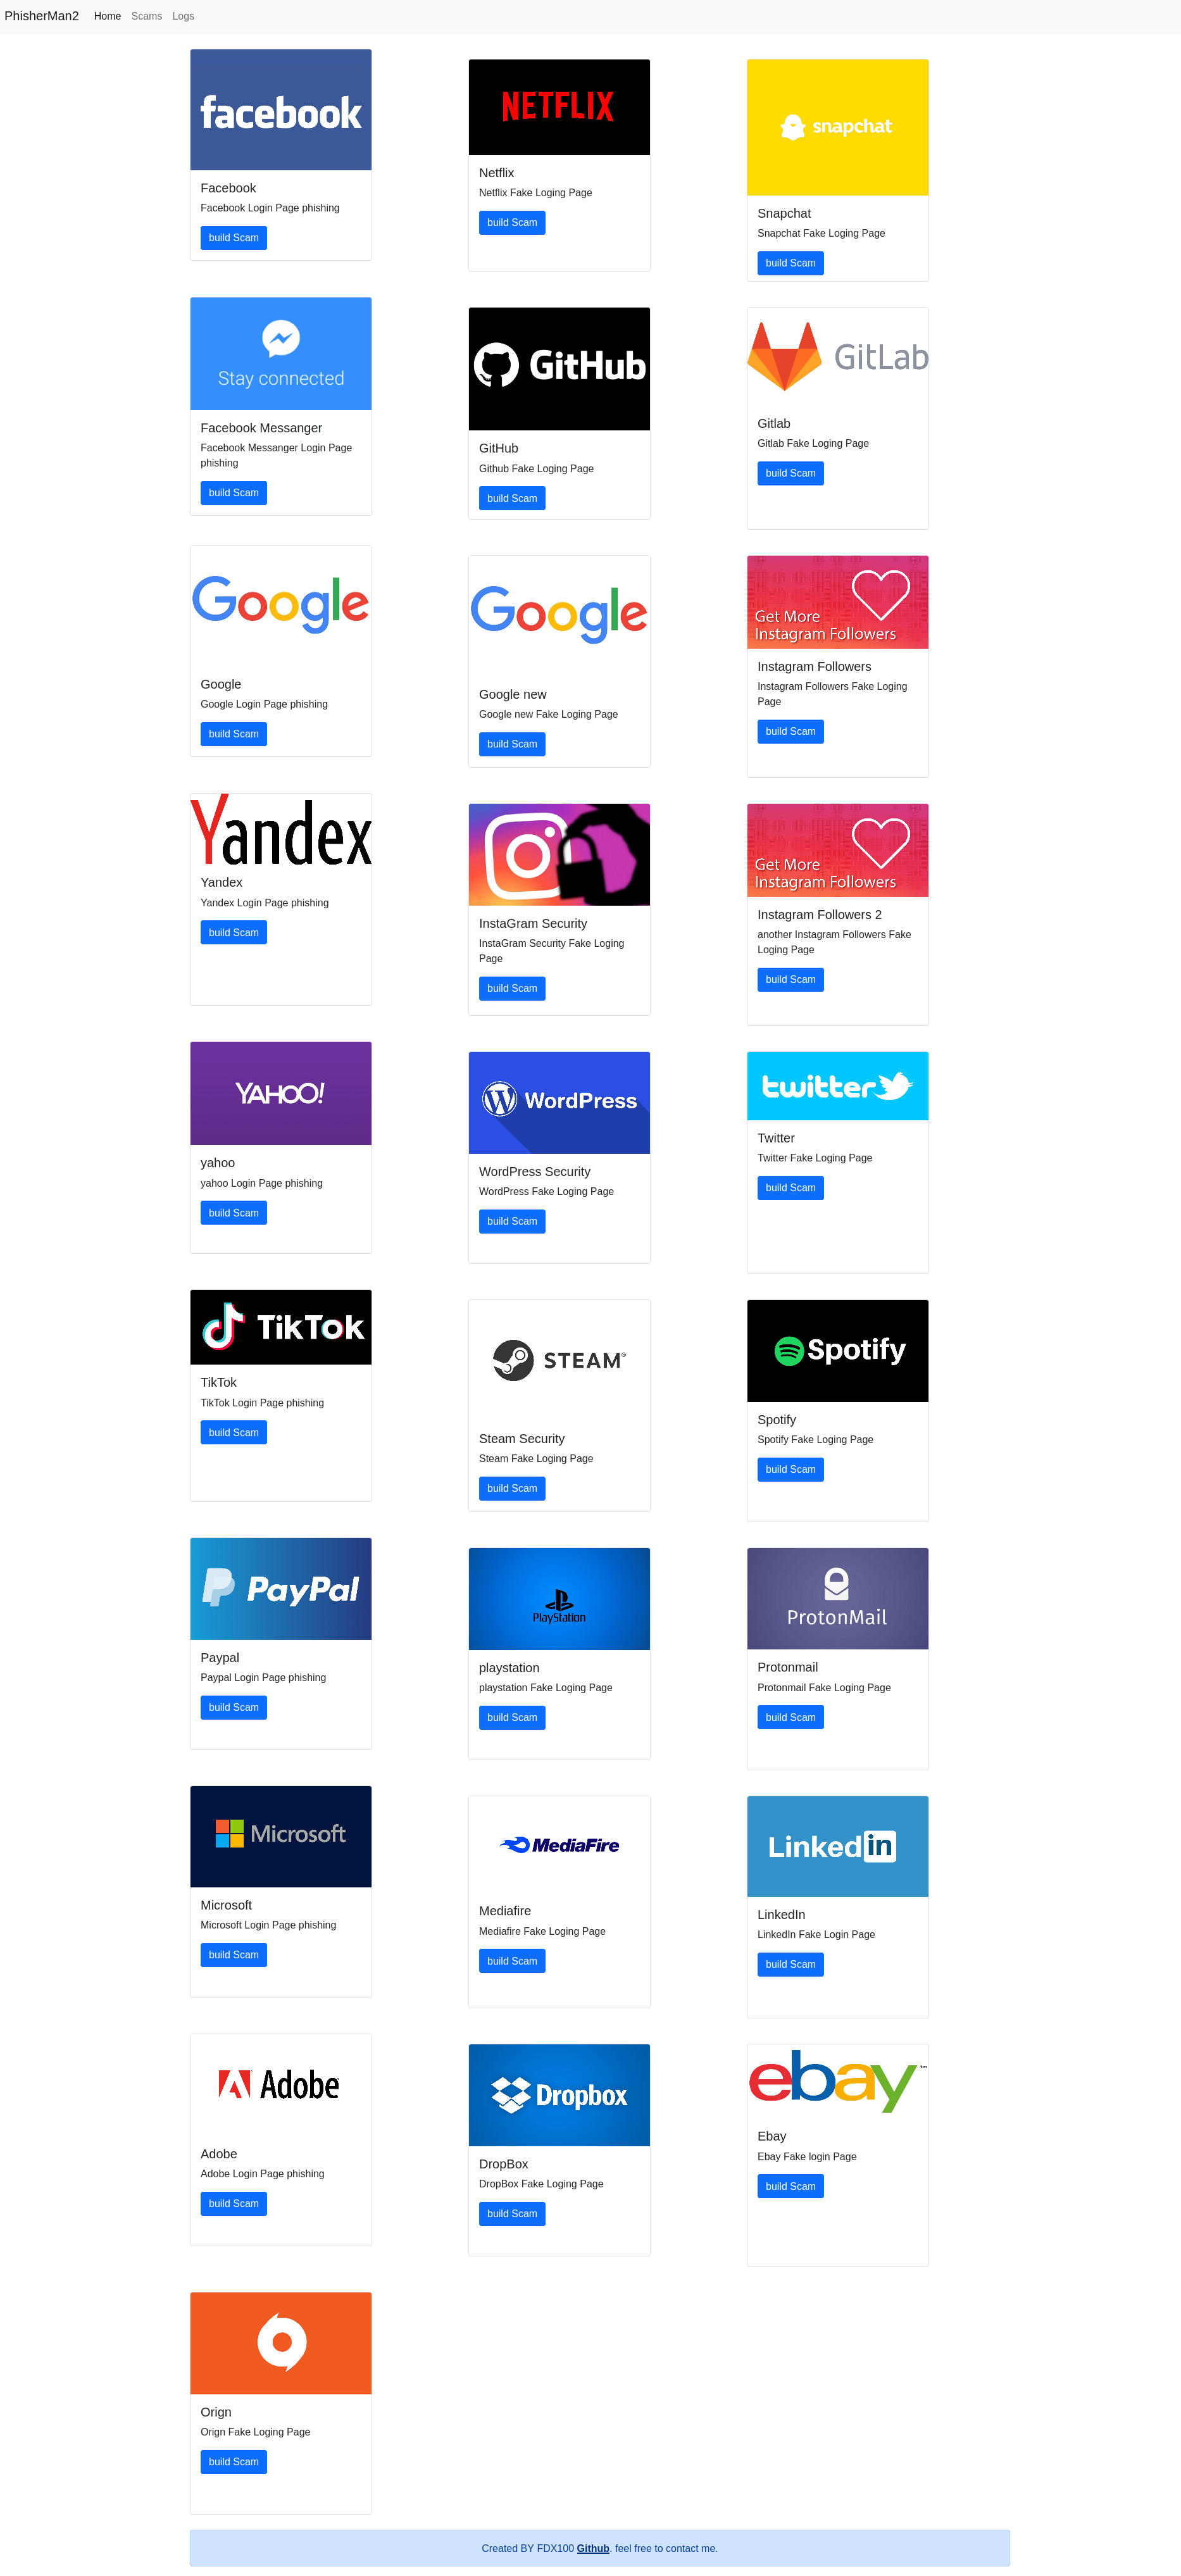 fdx100/phisher-man
Linux向けに作られたサンプルフィッシングツールです。Flaskで作成された30種類のフィッシングページが含まれています。

 drskelebones/go-sherlock
Goで書かれた高性能ユーザー名検索エンジン。数百のソーシャルネットワークやウェブサイトをスキャンして、指定されたユーザー名に関連するアカウントを発見する。元のSherlockよりも精度と速度が向上している。
 err0r-ica/whatspayloadrce
Whatsapp 自動ペイロードジェネレーター [CVE-2019-11932]

 bibi1959/cve-2019-15514
ユーザーの非公開電話番号を漏洩するTelegramのバグ(未修正)(エクスプロイト含む)
 kingsabri/gocabrito
フィッシングキャンペーンを送信するための、非常に整理された柔軟なスクリプト
 greenwolf/social_mapper
Jacob Wilkin(Greenwolf) によるソーシャルメディア列挙および相関ツール
 g33xter/cve-2021-28079
Jamovi <=1.6.18 におけるXSS脆弱性の概念実証エクスプロイト。JavaScriptペイロードを含む悪意のある.omvドキュメントを作成し、ElectronJSを介してリモートコード実行を達成する方法を示します。
 ghost-otpbot/smsotpbot
OTP BOT Paypal、Instagram、Snapchat、Google、3D Secure、その他多くのSMS認証をバイパスします...
 sakurasamuraii/cve-2021-43032
XenForo バージョン 2.2.7 以下における、認証された投稿に基づく保存型XSS
 s1lkys/cve-2021-24884
認証済みユーザーが何らかの形でWordPressのPHPコードを編集できる場合、悪意のあるリンクをクリックすると、Formidable Forms 4.09.04のXSSを介してPHPコードが編集される可能性があります。
 thoughtfuldev/eagleeye
友達をストーキングしよう。画像認識と逆画像検索を使って、Instagram、FB、Twitterのプロフィールを見つけよう。









