#1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 hacky1997/cve-2020-8825
VanillaForum 2.6.3の格納型XSS脆弱性の概念実証エクスプロイト。不十分な入力サニタイズによる任意のHTML/スクリプトインジェクションを示します。
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 catzsec/forceadmin
⚡ 無限のUACプロンプトを作成し、ユーザーに管理者として実行させる ⚡
 0xaj2k/cve-2020-11022-cve-2020-11023
このCVEを実証するために素早くまとめた小さなもの
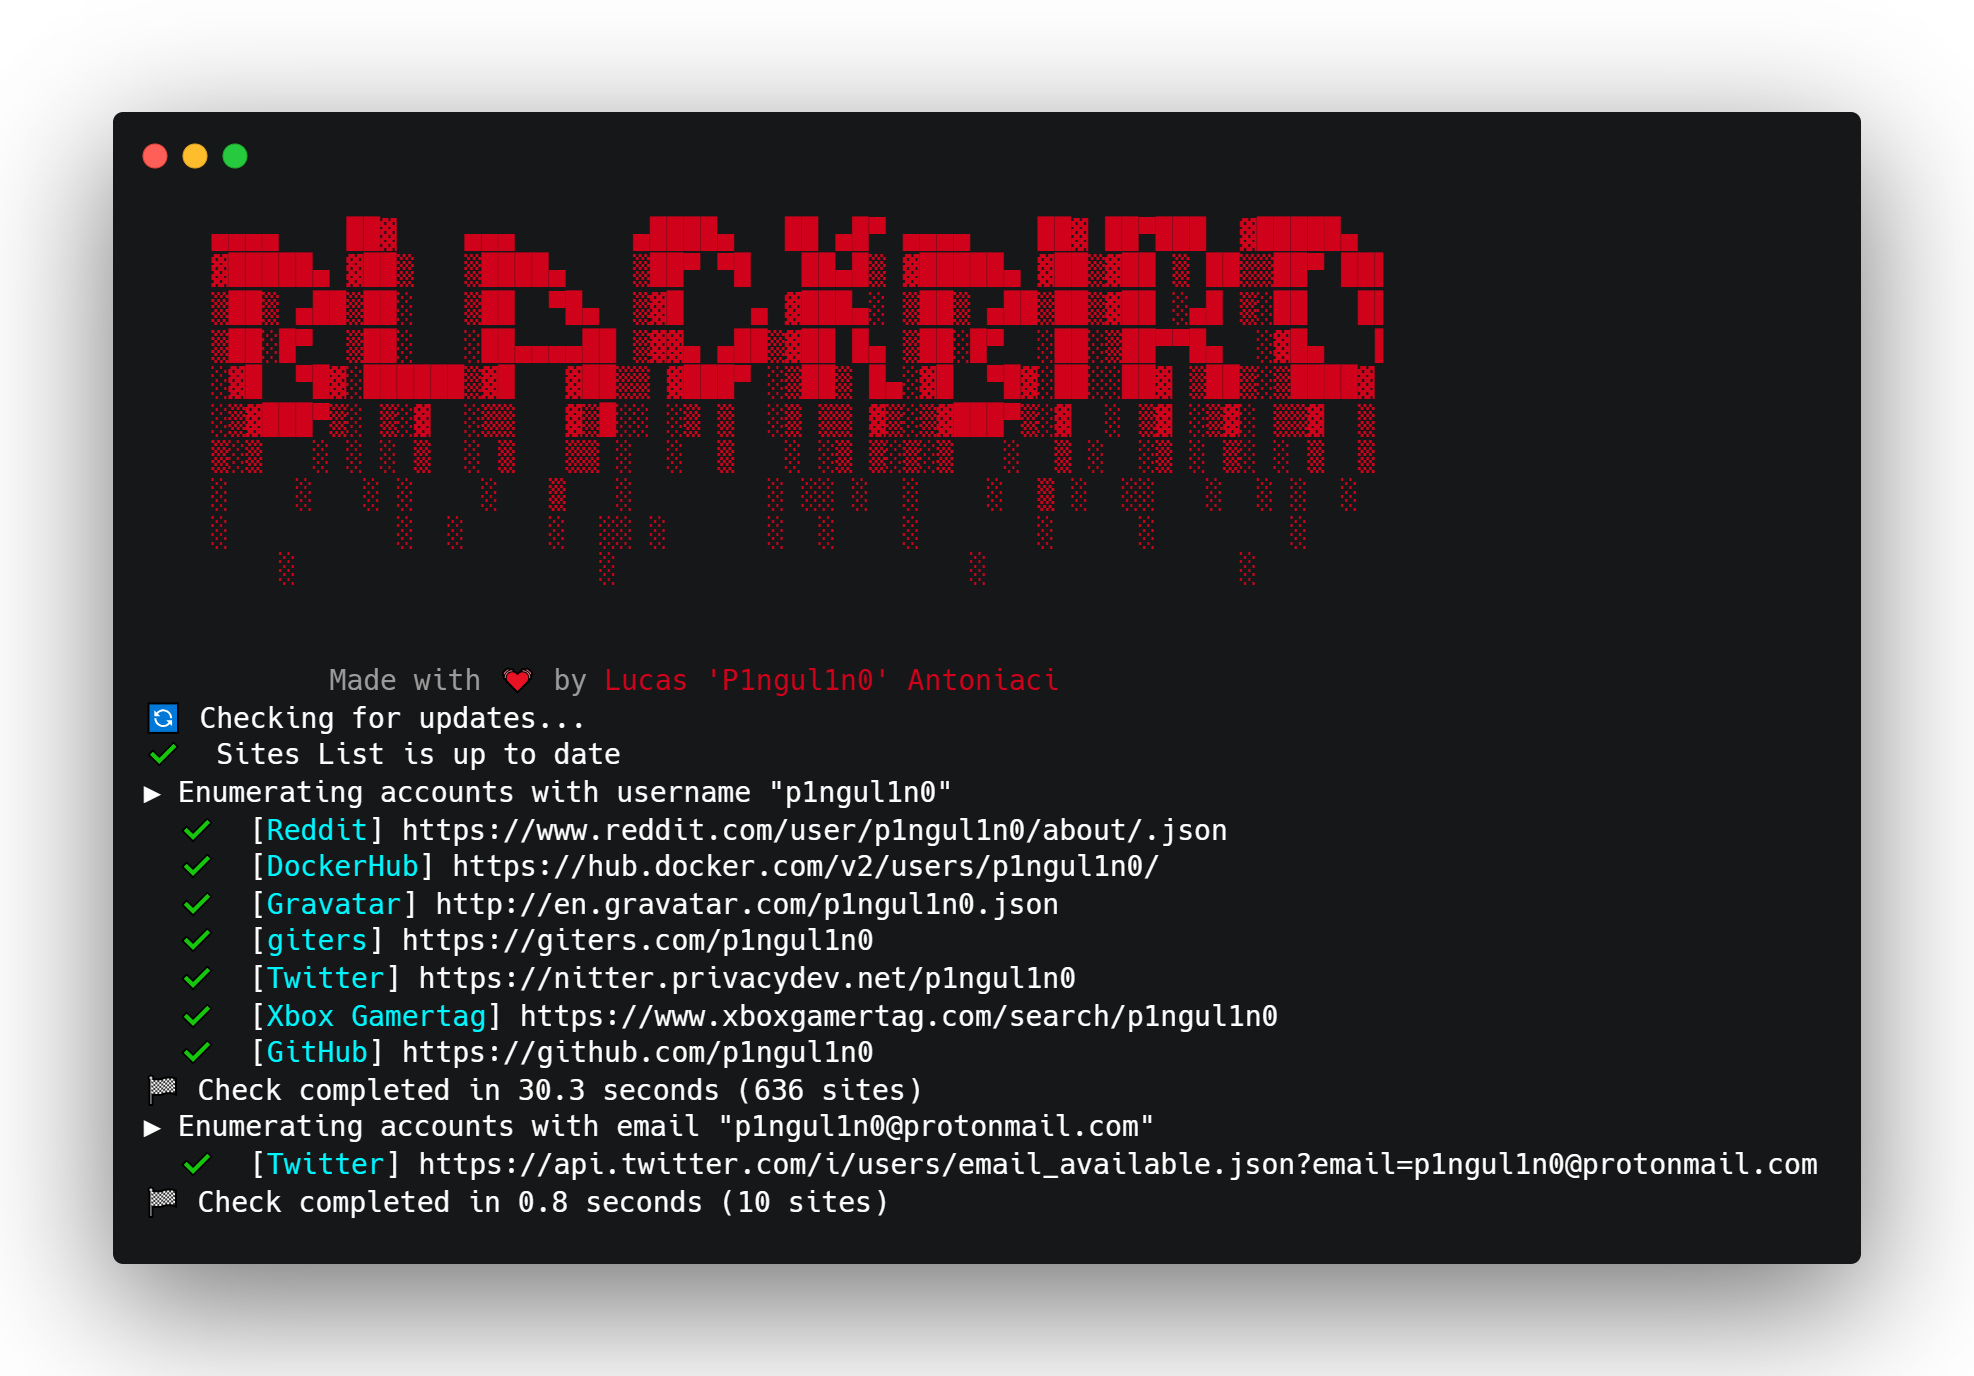
 gcabc123/blackbird
ソーシャルネットワーク上でユーザー名からアカウントを検索するOSINTツール。
 kevin-robertson/inveighzero
ペネトレーションテスター向けの.NET IPv4/IPv6 マシン・イン・ザ・ミドル ツール

 dec0ne/krbrelayup
KrbRelayUp - LDAP署名が強制されていない(デフォルト設定)Windowsドメイン環境におけるユニバーサルな修正不要のローカル権限昇格。
 makdosx/mip22
高度なフィッシングフレームワーク。83個のプリビルドされたクローンWebサイト、手動サイトクローン、URLマスキング、リアルタイムの認証情報キャプチャ、および教育デモンストレーションのための音声通知を備えています。
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos認証を任意のターゲットにリレーし、資格情報なしの認証、コマンド実行、SMBハッシュのダンプ、および横移動のための対話型セッションを可能にします。
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
注意:レッドチームを標的にした新しいタイプのトレーサビリティ手法!
 catatonicprime/cve-2020-3580
PTSwarmによって発見されたCisco ASAデバイスにおけるXSSの追加エクスプロイト
 evildevill/devil
Kali Linux と Termux 向けに、ブルートフォースログイン攻撃、フレンドリストやプロフィールデータの収集、Facebook アカウントの自動取得モジュールをまとめたメニュー駆動型シェルフレームワーク。
 makdosx/wifi-agent
不正アクセスポイントツール。キャプティブポータルの作成、クローンしたログインページを介した認証情報のフィッシング、教育的なレッドチームシミュレーションのためのマルウェアダウンロードのインジェクションを行います。
 hackerxphantom/spoof_anymail
最も強力な、あらゆるメールアドレスで偽メールを送信。検出不能。

 am0nt31r0/password-analysis
パスワードリストのエントロピーと辞書に基づく脆弱なパスワードを分析するGo製スクリプト。ペネトレーションテストやフィッシングキャンペーンに有用。