#1

 edubr2020/rp_recordclip_dll_hijack
WebDAV/SMB共有からの悪意のあるDLLを使用してコード実行を達成する、Real Player(CVE-2022-32291)向けリモートDLLハイジャックエクスプロイト。
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE用の修正版CVE-2022-30190エクスプロイトツール。カスタムdocxテンプレートサポート、バイナリ/コマンド実行モード、リモートペイロード配信用の組み込みHTTPサーバーを備える。
 visualbasic6/chatter
Windows向けインターネット監視OSINT Telegram Bot
 wh0amitz/petitpotato
PetitPotam によるローカル権限昇格(偽装特権の悪用)。
 wavvs/doctrack
Office Open XML文書を操作・武器化するツール。
 trackflaw/cve-2023-23397
CVE-2023-23397脆弱性のシンプルなPoC(メールで送信されるペイロードを使用)
 bronzebee/cve-2023-23397
CVE-2023-23397ペイロードをSMTPで送信するPythonスクリプト
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 はクロスサイトスクリプティング (XSS) に対して脆弱です。通常ユーザーは、管理者ユーザーが受信する通知を通じて管理者ユーザーのセッション Cookie を盗むことができます。
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 api0cradle/cve-2023-23397-poc-powershell
CVE-2023-23397を悪用するPowerShellスクリプト。ReminderSoundFileオプションを介してNTLM資格情報の漏えいを引き起こす悪意のあるOutlook予定表の招待状を送信または保存します。
 ka7ana/cve-2023-23397
PowerShellによるCVE-2023-23397の概念実証で、OutlookのReminderSoundFileプロパティを悪用し、SMBまたはWebDAV経由でNet-NTLMv2ハッシュを傍受して資格情報リレー攻撃を行います。
 nccgroup/droppedconnection
Cisco ASA Anyconnect VPNサービスをエミュレートし、レッドチームのフィッシング作戦における認証情報の収集とVBSペイロードの配信を行います。
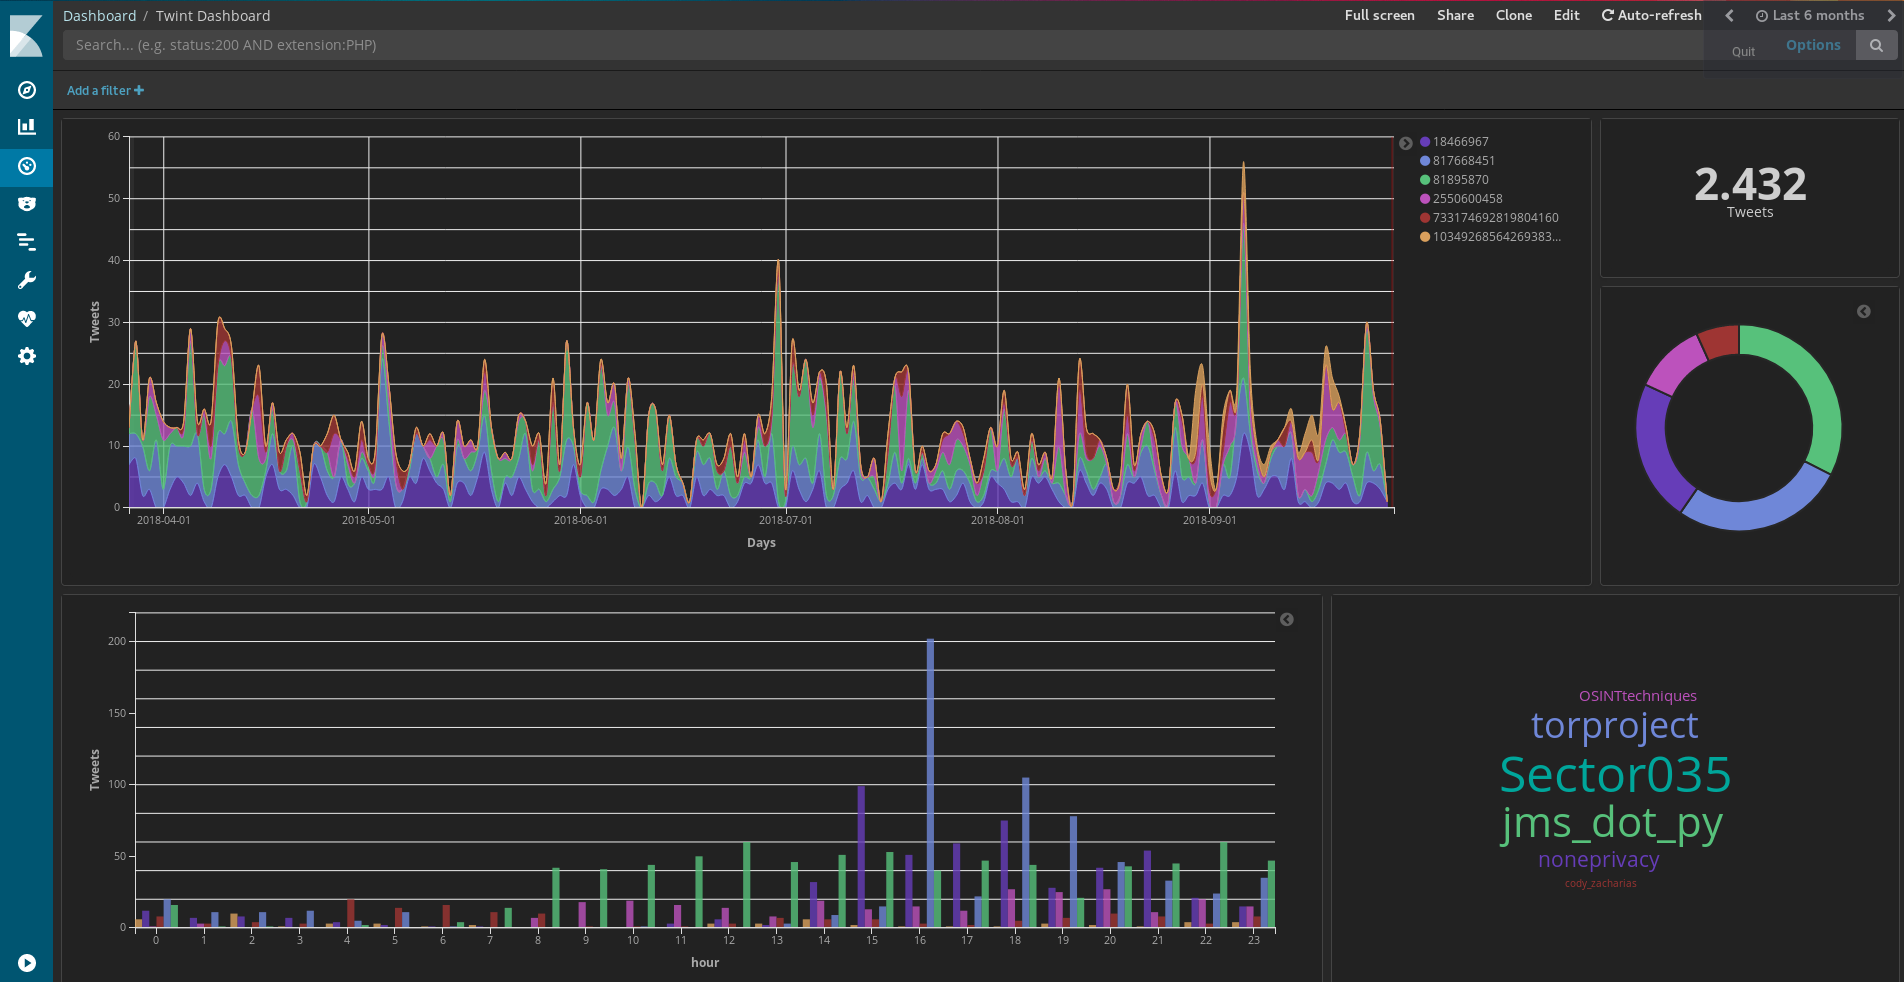 twintproject/twint
TwitterのAPIを使用しない、Pythonで書かれた高度なTwitterスクレイピング&OSINTツールです。ユーザーのフォロワー、フォロー中、Tweetsなどをスクレイピングでき、ほとんどのAPI制限を回避できます。
 4n4nk3/tinkerershell
楽しみのために書かれたシンプルなPythonリバースシェル。
 samratashok/nishang
Nishang - レッドチーム、ペネトレーションテスト、攻撃的セキュリティのための攻撃型PowerShell