
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ
 owasp/qrljacking
ソーシャルエンジニアリング攻撃ベクトルおよび悪用フレームワーク。QRコードログインを介してユーザーセッションを乗っ取り、WhatsApp、WeChat、AlipayなどのWebアプリケーションを標的とします。
 frishtik/osint-tools-mcp-server
ClaudeのようなAIアシスタント向けに複数のOSINTツールを公開するMCPサーバー
 praetorian-inc/oauthseeker
Microsoft AzureおよびOffice365ユーザーを標的とした、内部および外部のフィッシング攻撃の両方に悪用され得る悪意のあるOAuthアプリケーション。
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail における安全でない直接オブジェクト参照 (IDOR 脆弱性) により、ユーザーが別のユーザーになり代わってメールを送信できます。
 aleksamcode/wifi-password-stealer
シンプルなWindowsおよびLinux向けキーストローク注入ツールで、保存されたWiFiデータ(SSIDとパスワード)を外部に流出させます。
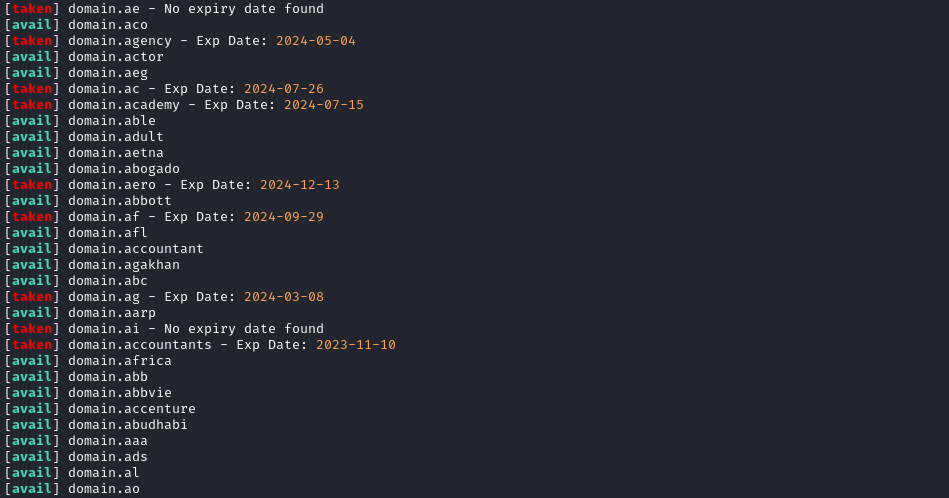 yuyudhn/tldhunt
Bashベースのドメイン空き状況チェッカー。複数のTLDにわたってWHOISレコードをスキャンし、レッドチームやフィッシングインフラ構築用の未登録ドメインを検出します。
 secsys-fdu/cve-2025-51863
ChatGPTUtilにおけるSelf-XSS脆弱性の概念実証であり、チャットインターフェースに貼り付けられた巧妙に細工されたSVGペイロードを介したCookie窃取とアカウント乗っ取りを実証します。
 greshake/llm-security
アプリケーション統合型LLMに対する間接プロンプトインジェクション攻撃に関するPoCデモと研究。データ窃取、リモートコントロール、永続化、コード補完ポイズニングを網羅。
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
WonderCMS に悪意のあるテーマモジュールをインストールするための JavaScript XSS ペイロードの作成とホスティングを自動化し、リモートコード実行を介してリバースシェルを起動します。このツールはペイロードとして PentestMonkey の PHP…
 vr00mm/cve-2025-49144
概念実証 CVE-2025-49144
 gmh5225/definitelynotphishing
evilginx フィッシュレット、gophish テンプレート、burp suite 拡張機能などを含みます。
 thespeedx/tbomb
これは、LinuxおよびTermux向けのSMSおよびコールボンバーです。
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 概念実証(PoC)
 venomous/cloudscraper
CloudflareのアンチボットページをバイパスするPythonモジュール。
 harismuneer/ultimate-social-scrapers
🤖 高評価のツール:Facebook、Instagram、Twitter(X)からすべての主要な公開セクション(投稿(いいね/コメント)、写真/動画、連絡先情報、フォロワー、フォロー中など)をスクレイピングする。
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook リモートコード実行の脆弱性 PoC
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : ペネトレーションテストフレームワークとサイバーセキュリティリソース
 an0nud4y/evilginx-phishing-infra-setup
Evilginx フィッシングインフラストラクチャ設定ガイド - Evilginx と Gophish インフラストラクチャのセキュリティ強化、IOC の除去、フィッシング TTP








