#1


 manturever/xworm-rat
⭐️有名なXWorm RAT、バージョン2.1。教育目的のみ。
 oscarfromnz/instagrammutualfollowerchecker
Instagramアカウント間の相互フォロワーをチェックします(ローカルホスト、自身のセッションIDを使用)
 unclesocks/fbintelpy
FBIntelPyはPythonベースのFacebookインテリジェンス検索ツールです。このツールはフィルタリングされたFacebook URLの生成を支援し、OSINT調査中に特に有用です。
 wifiphisher/wifiphisher
レッドチームの活動やWi-Fiセキュリティテストのための不正アクセスポイントフレームワーク。Evil Twin、KARMA、Known Beacons攻撃を実行してMITMの位置を確立し、その後カスタムWebフィッシングキャンペーンを展開して認証情報を取得したりペイロードを配信します。
 x48ps/cve-2026-8181
この脆弱性により、有効な管理者ユーザー名を知っている認証されていない攻撃者が、Basic 認証ヘッダーで任意の誤ったパスワードを使用して、REST API リクエスト中にその管理者を偽装できます。攻撃者はこの欠陥を悪用して、事前認証なしで新しい管理者アカウントを作成する可能性があります。
 scottalt/ai-email-threat-research
人間がAI生成のフィッシングメールをどのように検出するかを測定するサイバーセキュリティ研究ゲーム。レトロなターミナル体験として構築されています。
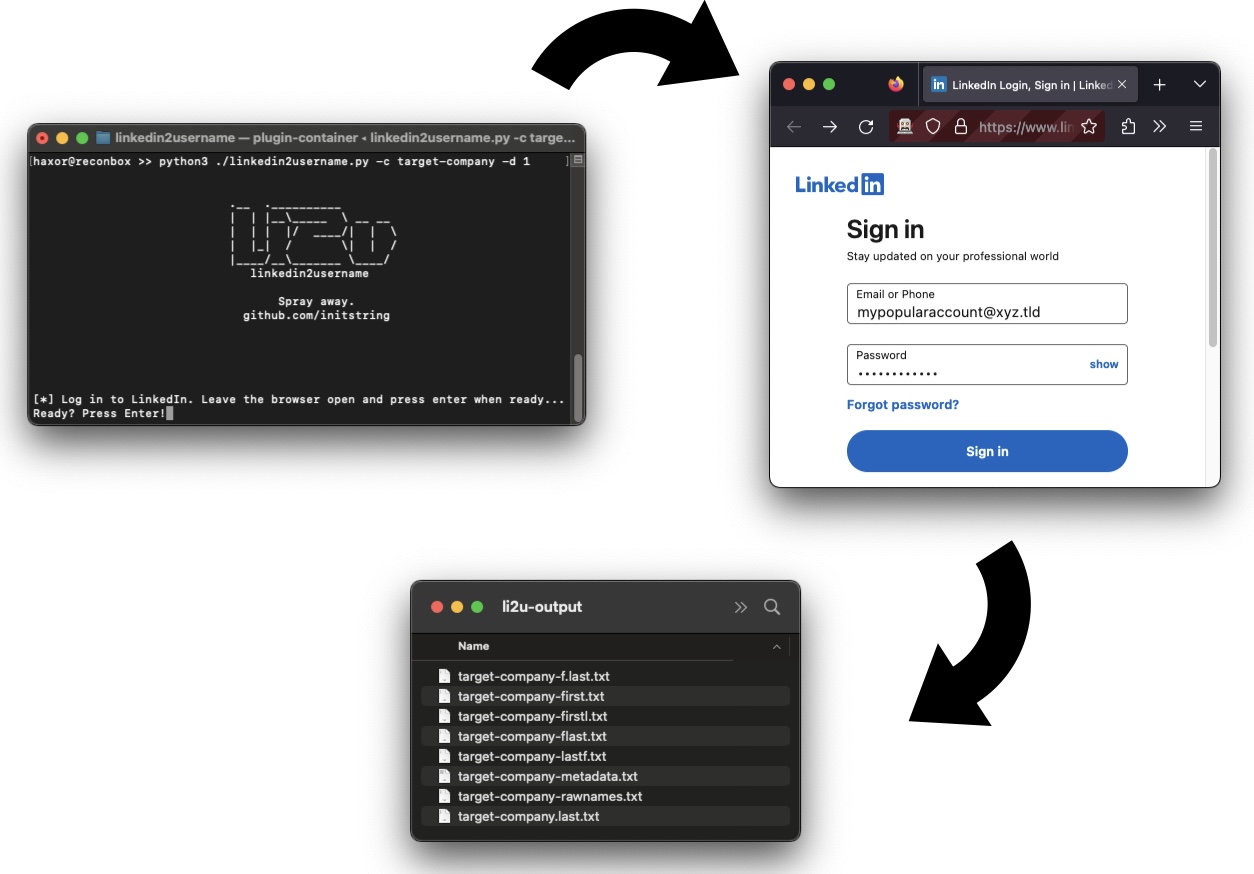 initstring/linkedin2username
OSINTツール: LinkedIn上の企業向けにユーザー名リストを生成
 andromeda1957/netpwn
ペンテストのタスクを自動化するために作られたツール。
 infobyte/emploleaks
企業のメンバーを漏洩した認証情報から検出するのに役立つOSINTツール
 undeadsec/socialfish
認定されたレッドチーム演習のための最新の動的フィッシングツールキット。ログインページをクローンし、資格情報、クッキー、2FAコードを取得します。ライブオペレータパネルとトンネリングサポートを備えています。
 kaihaochen04/monikerlinktest
cve-2024-21413
 jun2e0/cve-2025-26788
CVE-2025-26788の概念実証エクスプロイト。JavaScriptフッキングを介したWebAuthn資格情報IDの操作を実証し、脆弱な環境での認証をバイパスする。
 sanupl/cve-2021-46067
CVE-2021-46067 - Vehicle Service Management System 1.0 では、攻撃者が Cookie を盗むことで、完全なアカウント乗っ取り (Full Account Takeover) が可能になります。
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
LetterPress プラグイン <= 1.2.1 は HTML インジェクションの脆弱性に対して脆弱であり、これはさらにオープンリダイレクトの脆弱性につながる可能性があります。
 mathis2001/cve-2018-25031
CVE-2018-25031 テスト
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
教育目的のサイバーセキュリティプロジェクトで、CVE-2020-25213(WordPress File Manager Plugin RCE)の悪用と緩和策を実証します。マルウェアシミュレーション、VAPT分析、および管理されたラボ環境でのセキュリティパッチの実装を含みます。