
 #1

 xepor/xepor
mitmproxy用のFlaskライクなルーティングフレームワーク。HTTPリクエスト/レスポンスの傍受、改変、なりすましを可能にします。リバースエンジニアリング、フィッシング、ライセンスクラッキングのためのMITMスクリプトを迅速に開発できます。
 am0nt31r0/password-analysis
パスワードリストのエントロピーと辞書に基づく脆弱なパスワードを分析するGo製スクリプト。ペネトレーションテストやフィッシングキャンペーンに有用。
 micro-joan/zphisher-gui-back_office
リアルタイムのフィッシングキャンペーン用バックオフィスプラグイン(Zphisher向け)。認証情報を取得し、haveibeenpwned経由でアカウント流出を確認、パスワードのセキュリティを評価します。
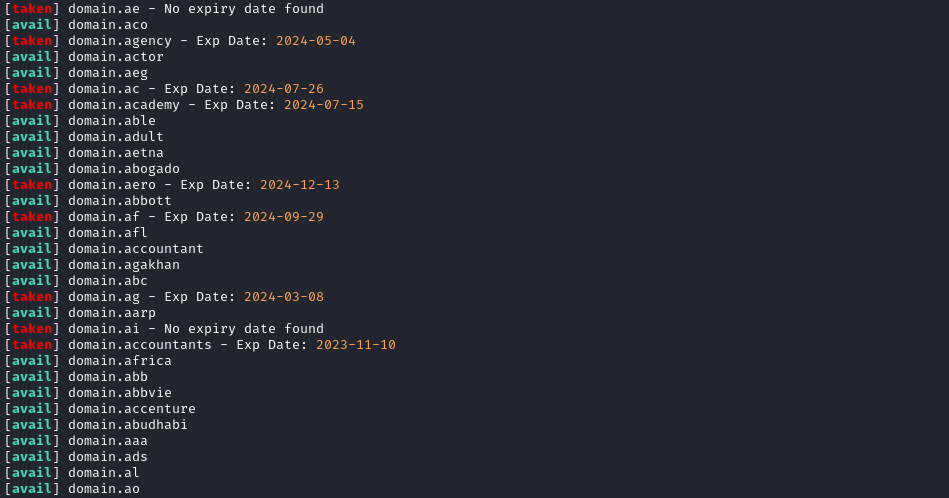 yuyudhn/tldhunt
Bashベースのドメイン空き状況チェッカー。複数のTLDにわたってWHOISレコードをスキャンし、レッドチームやフィッシングインフラ構築用の未登録ドメインを検出します。
 alperenugurlu/nac_bypass_agent
この関数は上記のすべての機能を組み合わせ、ユーザーから必要な情報を受け取り、IPアドレスとMACアドレスの変更、responderおよびtcpdumpツールの起動、そしてnbtscanツールの実行を行います。
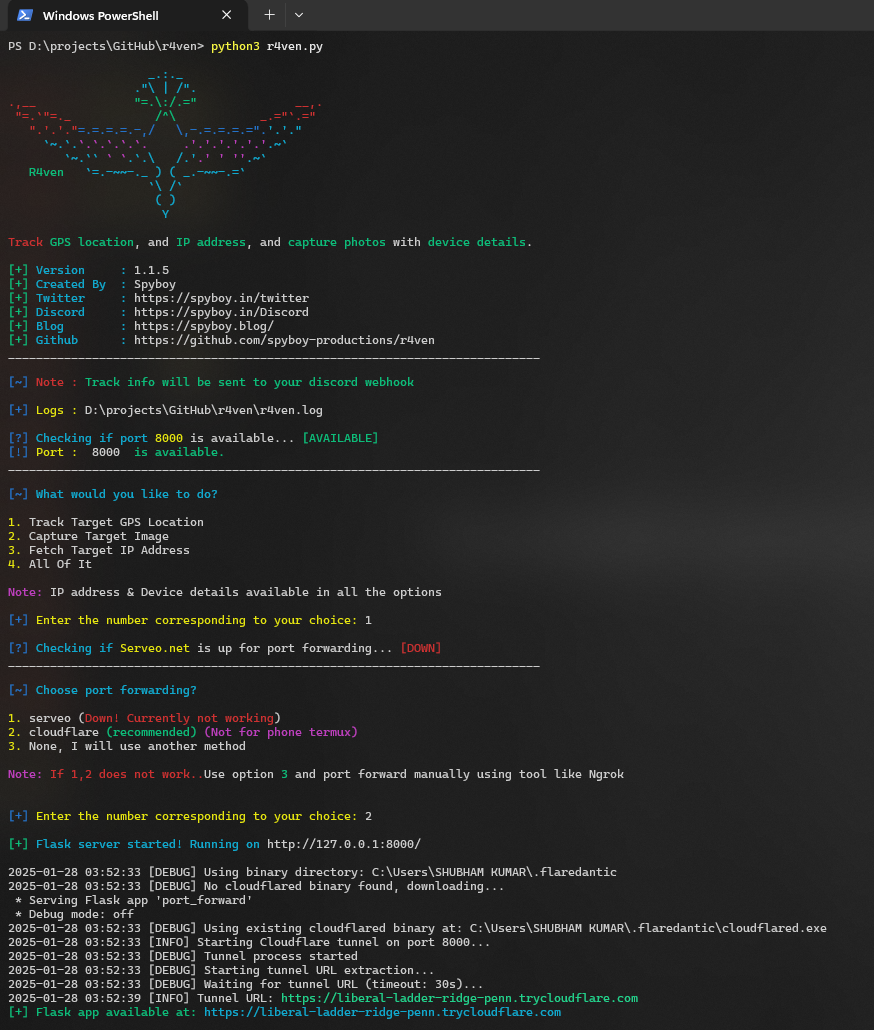 spyboy-productions/r4ven
ユーザーのスマートフォンまたはPCのGPS位置情報を追跡し、対象の写真をキャプチャします。さらに、IPおよび端末情報も取得します。
 de3vil/htmlsmuggling
これは、ハッカーが特別に細工されたHTML添付ファイルやWebページ内のエンコードされたスクリプトにマルウェアペイロードを隠すために使用する悪意のある手法です。
 makdosx/mip22
高度なフィッシングフレームワーク。83個のプリビルドされたクローンWebサイト、手動サイトクローン、URLマスキング、リアルタイムの認証情報キャプチャ、および教育デモンストレーションのための音声通知を備えています。

 mr-un1k0d3r/maliciousmacrogenerator
難読化されたVBAマクロを生成し、AV/サンドボックス回避機能を備えたコマンド実行ペイロードを提供します。ドメイン、ディスク、メモリ、プロセスのチェックをサポートしています。
 makdosx/wifi-agent
不正アクセスポイントツール。キャプティブポータルの作成、クローンしたログインページを介した認証情報のフィッシング、教育的なレッドチームシミュレーションのためのマルウェアダウンロードのインジェクションを行います。
 mgeeky/packmypayload
A PoC that packages payloads into output containers to evade Mark-of-the-Web flag & demonstrate risks associated with container file formats.…
 rxwx/chlonium
オフラインDPAPI状態キー復号化を用いてブラウザ間でChromiumのクッキーとパスワードをクローン・インポートし、AES-256 GCM暗号化データベースをサポートするレッドチーム運用向けツールです。
 mrd0x/evilselenium
Seleniumを武器化し、Chromiumブラウザからの資格情報窃取、クッキーダンプ、電子メール流出、ファイル抽出を自動化し、レッドチーム作戦に活用します。
 s4vitar/eviltrust
Rogue APの自動展開に最適なツール、テンプレート選択機能 + 2FA対応。有線接続は不要。
 joelgmsec/fakedatagen
スペイン形式の完全に有効な偽の身元情報を生成します。名前、メール、銀行詳細、拡張情報を含み、オプションでZIP圧縮とパスワード保護も可能です。
 andromeda1957/netpwn
ペンテストのタスクを自動化するために作られたツール。









