
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 ustayready/credsniper
CredSniperは、PythonのマイクロフレームワークFlaskとJinja2テンプレートで書かれたフィッシングフレームワークで、2FAトークンをキャプチャする機能をサポートしています。
 mgeeky/packmypayload
A PoC that packages payloads into output containers to evade Mark-of-the-Web flag & demonstrate risks associated with container file formats.…
 scottalt/ai-email-threat-research
人間がAI生成のフィッシングメールをどのように検出するかを測定するサイバーセキュリティ研究ゲーム。レトロなターミナル体験として構築されています。
 oscarakaelvis/cve-2018-8062
Comtrend AR-5387un ルーターにおける永続的XSS
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
LetterPress プラグイン <= 1.2.1 は HTML インジェクションの脆弱性に対して脆弱であり、これはさらにオープンリダイレクトの脆弱性につながる可能性があります。
 v4d1/spoofthatmail
Bashスクリプト:DMARCレコードに基づいて、ドメインまたはドメインリストがスプーフィング可能かどうかをチェックする
 mixaoc/osint-sync
OSINT調査のためのブラウザ拡張機能。ユーザー名、メールアドレス、電話番号の検索を20以上のプラットフォームで可能にし、GHunt、IntelX、Epieos、Holehe APIへの統合アクセスを提供します。
 bitsadmin/fakelogonscreen
Windowsクレデンシャル収穫ツール。偽のログオン画面を表示し、収集したパスワードをActive Directoryまたはローカルマシンに対して検証し、結果をコンソールまたはファイルに出力します。Cobalt…

 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - あなたのfake-APのニーズすべてに応えます!
 dviros/credsleaker
Credsleakerにより、攻撃者はWindowsセキュリティを使用して非常に説得力のある資格情報プロンプトを作成し、DCに対して検証し、HTTPリクエストを介して漏洩させることができます。
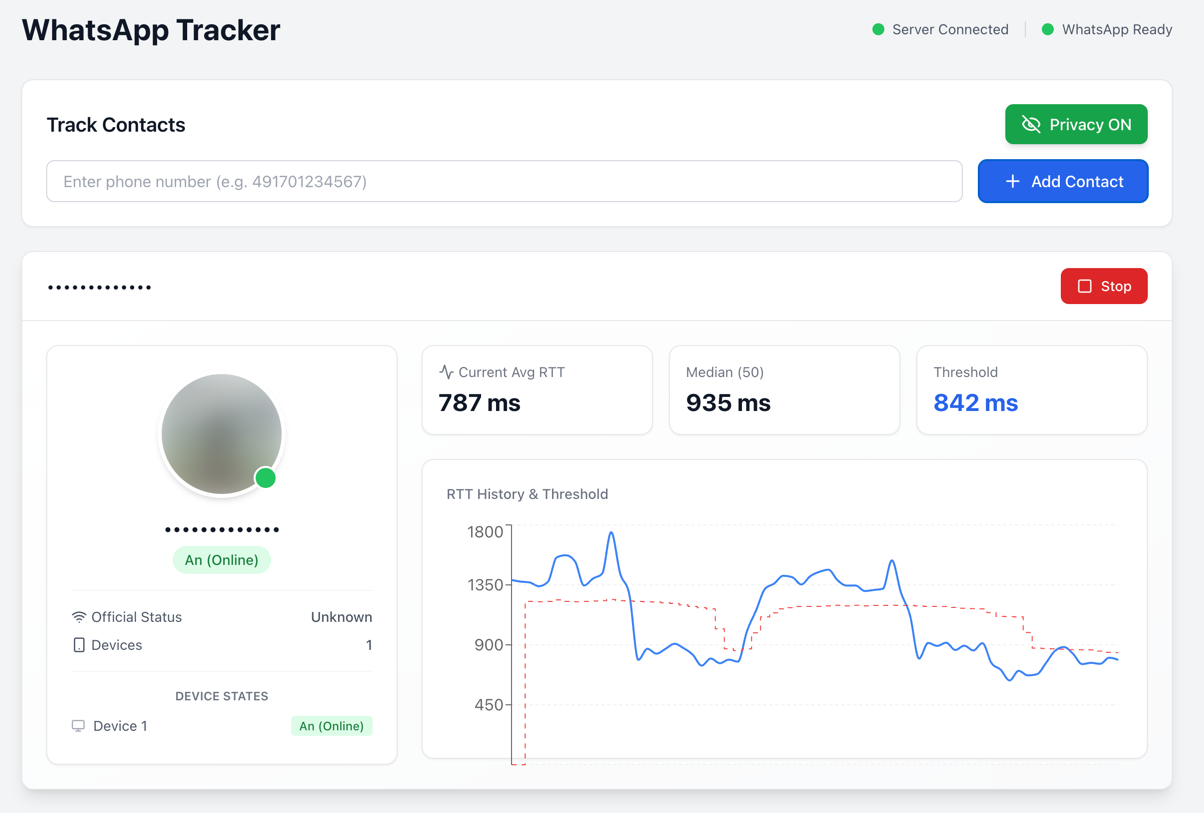 gommzystudio/device-activity-tracker
電話番号から、デバイスがアクティブ状態か、スタンバイ状態か、オフライン状態か(およびそれ以上の情報)を明らかにすることができます。このPoCは、配信レシートとRTTタイミングが、機密性の高いデバイスのアクティビティパターンを漏えいさせることを実証しています。(WhatsApp / Signal)
 aydinnyunus/keylogger
ターゲットコンピュータからキーボード、マウス、スクリーンショット、マイク入力を取得し、あなたのメールに送信します。
 r00t-3xp10it/trojanizer
ペイロードのトロイの木馬化 - WinRAR (SFX) 自動化 - Linuxディストリビューション上
 de3vil/htmlsmuggling
これは、ハッカーが特別に細工されたHTML添付ファイルやWebページ内のエンコードされたスクリプトにマルウェアペイロードを隠すために使用する悪意のある手法です。
 rub-nds/johnny-you-are-fired
USENIX出版物のアーティファクト。
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 概念実証








