
 #1
 owasp/qrljacking
ソーシャルエンジニアリング攻撃ベクトルおよび悪用フレームワーク。QRコードログインを介してユーザーセッションを乗っ取り、WhatsApp、WeChat、AlipayなどのWebアプリケーションを標的とします。
 mandatoryprogrammer/thermoptic
スタックの全レイヤーにわたってリクエストをChromeブラウザとして完全に偽装する、次世代のHTTPステルスプロキシ。
 makdosx/mip22
高度なフィッシングフレームワーク。83個のプリビルドされたクローンWebサイト、手動サイトクローン、URLマスキング、リアルタイムの認証情報キャプチャ、および教育デモンストレーションのための音声通知を備えています。
 spyboy-productions/facad1ng
セキュリティ研究、フィッシング対策、防御テストのためのオープンソースURLマスキング&分析ツール。悪意のあるリンクを偽装するために使用される攻撃者の手法を示します。
 wh0amitz/petitpotato
PetitPotam によるローカル権限昇格(偽装特権の悪用)。

 emrekybs/pip-intel
モジュラー式のOSINTツール。pipパッケージを介してメール、電話、IP、ソーシャルメディア情報を集約します。サイバーセキュリティ研究者向けにデータ収集と分析を自動化します。
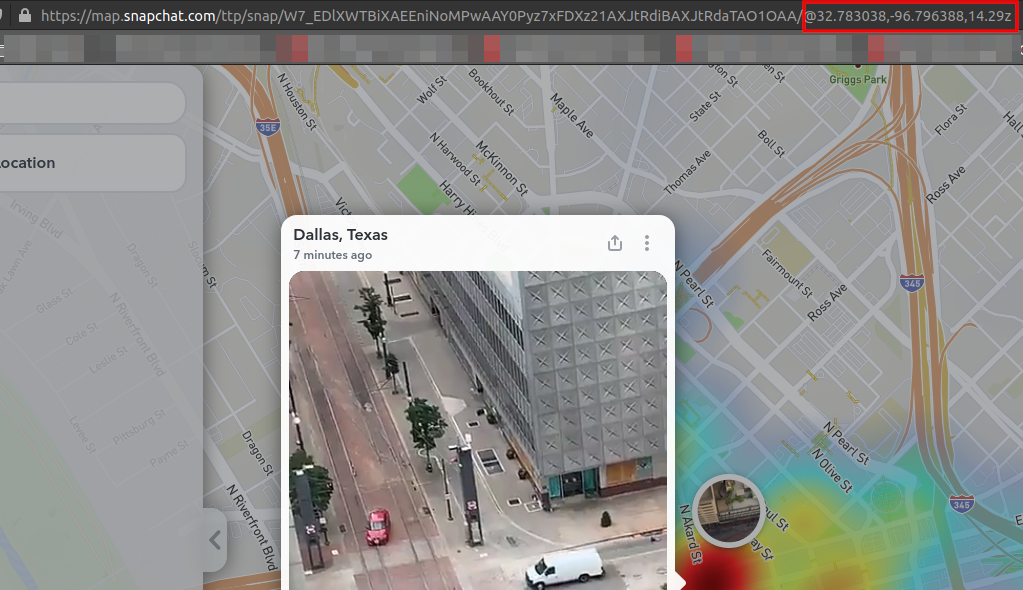 nemec/snapchat-map-scraper
公開されているSnap Mapの位置情報をスクレイピングして、ストーリーをダウンロードし、調査分析用に分類します。ランダム化された地理位置情報と自動レビューワークフローを備えています。
 badrrx/wifi-spiderweb
USBドライブから動作する、OpenWrtルーター向けのアクティブサイバー防御&ハニーポットシステム。
 dungsocool/cve-2026-64638
CVE-2026-64638 の概念実証(PoC)エクスプロイト:WordPress ログインにおける反射型 XSS を DOM clobbering と連鎖させ、管理者アカウントの乗っ取りとリモートコード実行を達成します。
 security-avs/cve-2019-13633
Blinger.ioヘルプデスクのブラインド/永続的XSS脆弱性の概念実証。巧妙に細工されたメッセージを介して管理パネルでリモートコード実行を実証します。
 whispergate/signet
エージェントバイナリにosslsigncodeを使用してAuthenticode署名を適用するMythic C2ペイロードラッパー。自己署名CAの生成、PFXのアップロード、証明書のクローン作成を備えています。
 mrd0x/bitb
HTML/CSS/JSテンプレート(Browser-In-The-Browserフィッシング攻撃用)。偽のログインウィンドウを埋め込み、タイトル、ドメイン、フィッシングリンクをカスタマイズ可能で、ソーシャルエンジニアリングシミュレーションに使用します。
 wireghoul/htshells
自己完結型のhtaccessシェルと攻撃
 dionach/phemail
PhEmailは、ソーシャルエンジニアリングテストの一環としてフィッシングメールの送信プロセスを自動化する、Python製のオープンソースフィッシングメールツールです。
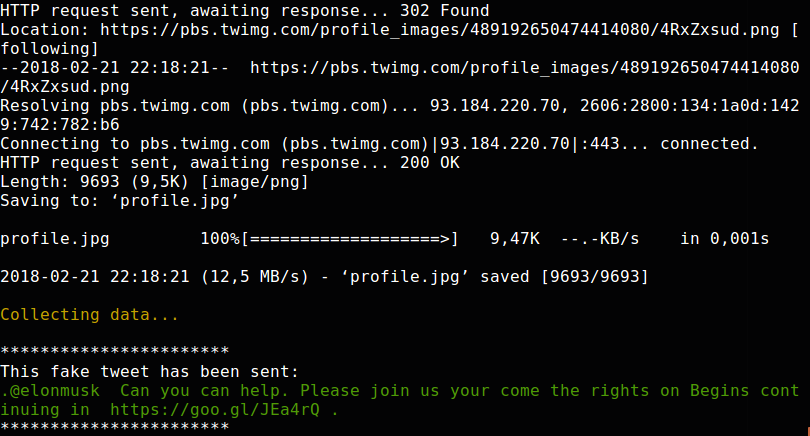
 kingsabri/gocabrito
フィッシングキャンペーンを送信するための、非常に整理された柔軟なスクリプト










