#1

 praetorian-inc/caeruleus
Linux/BlueZ上でのBluetooth Low Energyセキュリティテスト用の単一Goバイナリ:スキャン、GATTの列挙、読み取り/書き込み/通知、キャラクタリスティックのファジング、およびJSON出力を伴う構造化された評価の実行。
 farenhytee/database-sentinel
Supabase向けのオープンソースセキュリティ監査: 読み取り専用のMCPサーバー、CLIエージェント、Claude Skill。RLSの設定ミス、露出したキー、危険な関数を検出し、修正用SQLを含むスコア付きレポートを返します。ホスト版: Locksoup。
 arsbr/veritensor
AIアーティファクト&RAGファイアウォール向けアンチウイルス。モデルとノートブックからRCE、データセットとRAGドキュメントからデータポイズニング、PII、プロンプトインジェクションをスキャンする静的解析ツールです。AIサプライチェーンを保護します。
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 clidey/deptrust
CLIおよびMCPサーバーで、npm、PyPI、crates.io、Goモジュール、GitHub Actionsを含む14以上のエコシステムにわたって、パッケージバージョンの既知の脆弱性をチェックします。フックとスキルを介してAIエージェントと統合します。
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 davidcarliez/cover
クラウドコーディングエージェントに私有データ、内部インフラ、シークレットを持ち込まず、ワークフローを壊さないようにしましょう。
 nightwatchcybersecurity/gitbleed_tools
Gitリポジトリをクローンおよびミラーリングし、差分を計算し、削除またはリセットされたコミットに隠されたシークレットを検出するためにgitleaksを実行するシェルスクリプト。
 synacktiv/sccmsqlclient
MSSQLクライアント for SCCM環境向けで、偵察、管理対象クライアントでのリモートPowerShell実行、NAA資格情報やAzure ADアプリ構成などの機密シークレットの抽出を可能にします。
 xenoncyber/envy
ターミナルベースのシークレット管理ツール。TUIとCLIの両方をサポート。
 gensecaihq/react2shell-scanner
CVE-2025-55182 の React Server Components における RCE を、npm/pnpm/yarn のロックファイル、Docker イメージ、SBOM、およびライブ URL をスキャンして検出します。自動修正、SARIF 出力、CI/CD 統合を含みます。
 oxsecurity/codetotal
任意のスニペット、ファイル、またはリポジトリを分析して、コード内の秘密情報、オープンソースの脆弱性、コードセキュリティ、脆弱性、安全でないInfrastructure as Code、オープンソースライセンスに関する潜在的な法的問題などのセキュリティ上の欠陥を検出します。
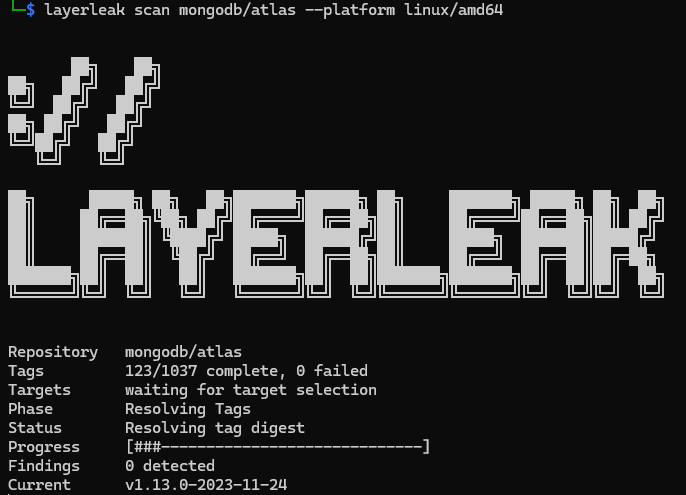 brumbelow/layerleak
layerleak Docker Hub シークレットスキャナー
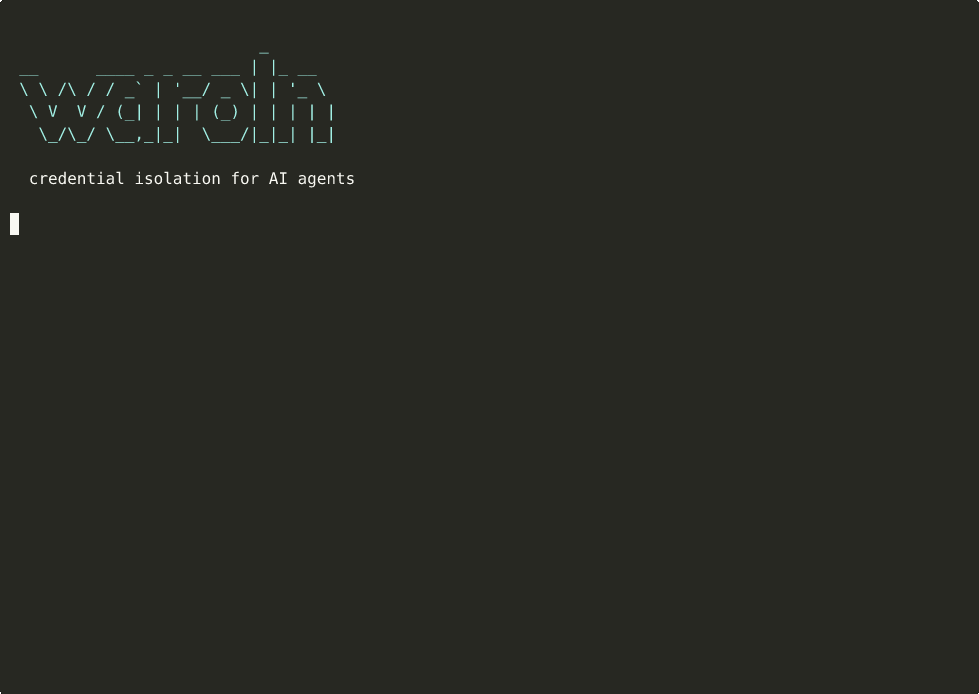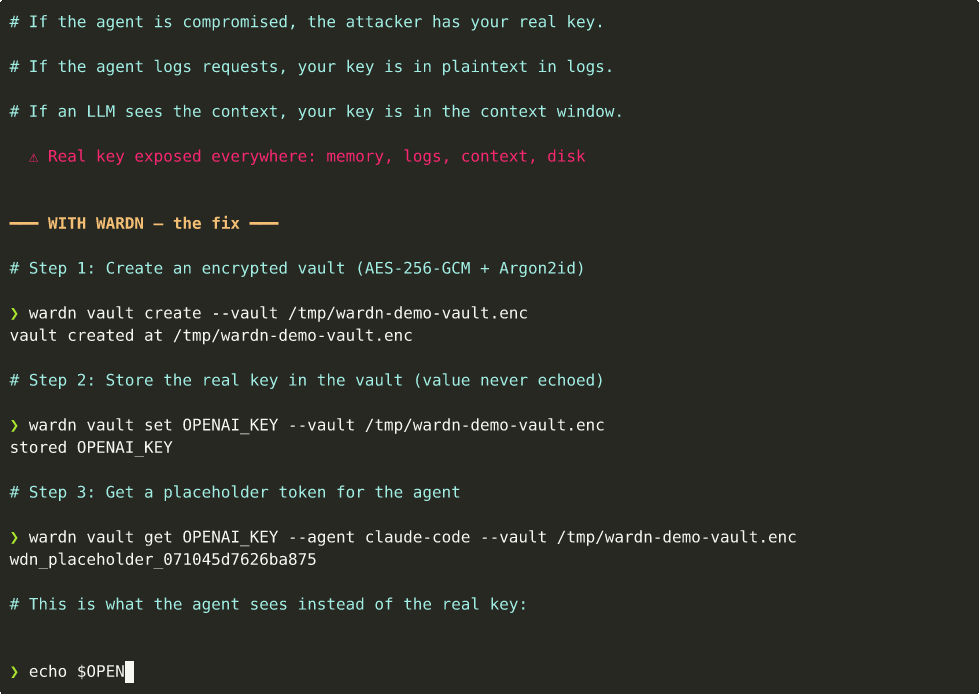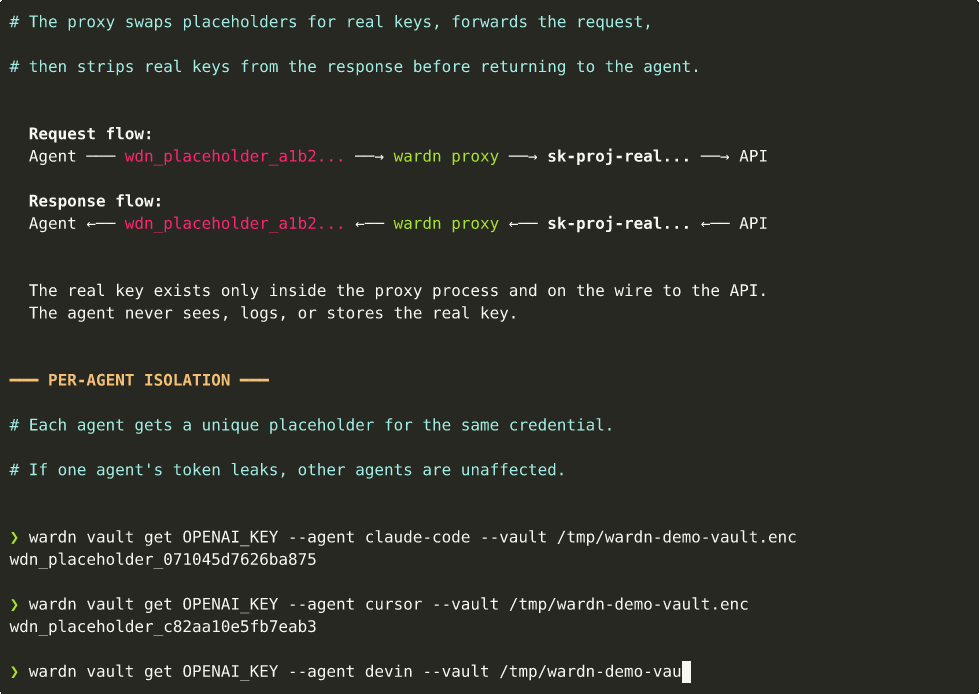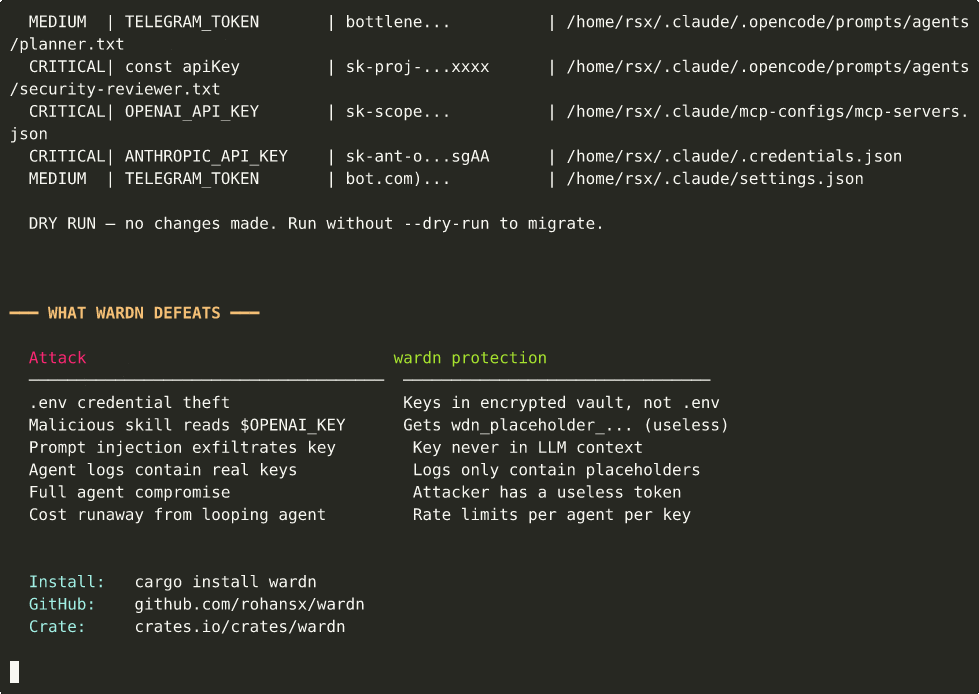 rohansx/wardn
AIエージェントのためのクレデンシャル分離。エージェントは実際のAPIキーを一切見ることがありません - 構造的保証であり、ポリシーではありません。