#1
 nightwatchcybersecurity/gitbleed_tools
Gitリポジトリをクローンおよびミラーリングし、差分を計算し、削除またはリセットされたコミットに隠されたシークレットを検出するためにgitleaksを実行するシェルスクリプト。
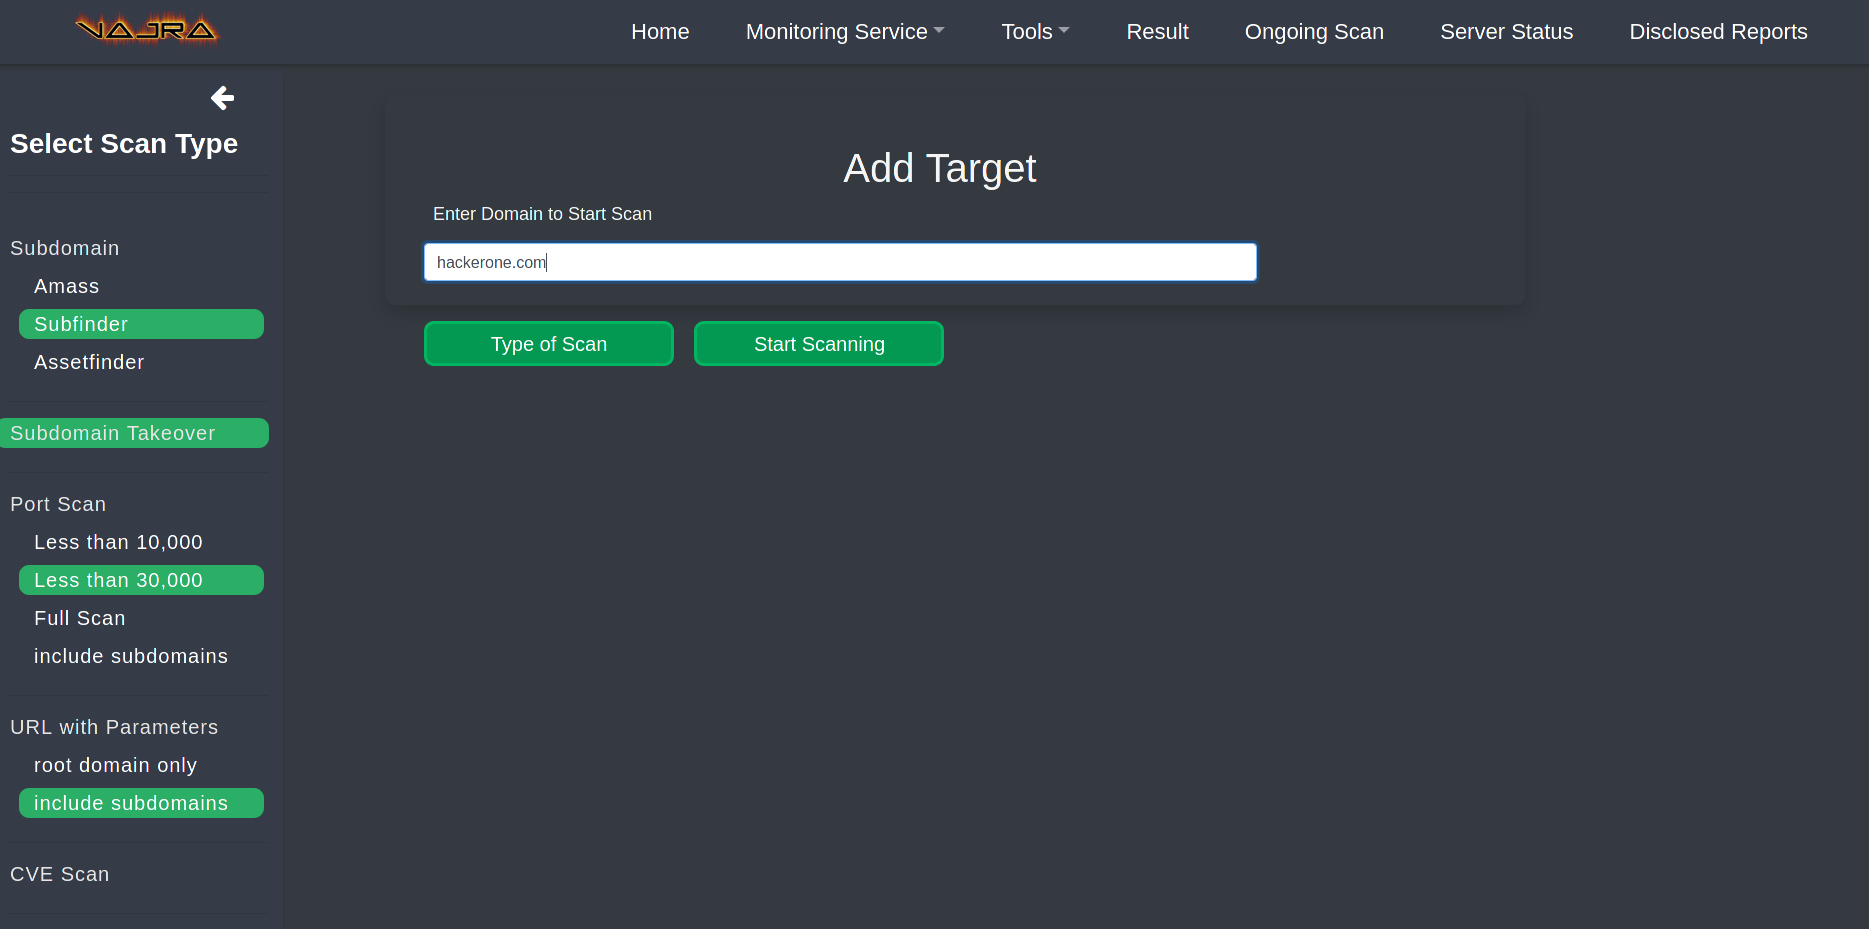 r3curs1v3-pr0xy/vajra
Vajraは、高度にカスタマイズ可能なターゲットおよびスコープベースの自動化Webハッキングフレームワークであり、Webアプリケーションペネトレーションテスト中に、退屈な偵察タスクや複数ターゲットに対する同一スキャンを自動化します。
 devsecops/awesome-devsecops
コミュニティの実験と貢献によって作成された、優れたDevSecOpsツールの権威あるリスト。
 0xteles/jsleak
Goコードで、正規表現パターンを使用してJSファイル内の漏洩を検出します。
 molly/gh-dork
ユーザー、組織、リポジトリのコードを検索し、公開された秘密情報、認証情報、セキュリティ設定の誤りをカスタマイズ可能なドークリストを用いて自動的に発見するGitHubドーキングツール。
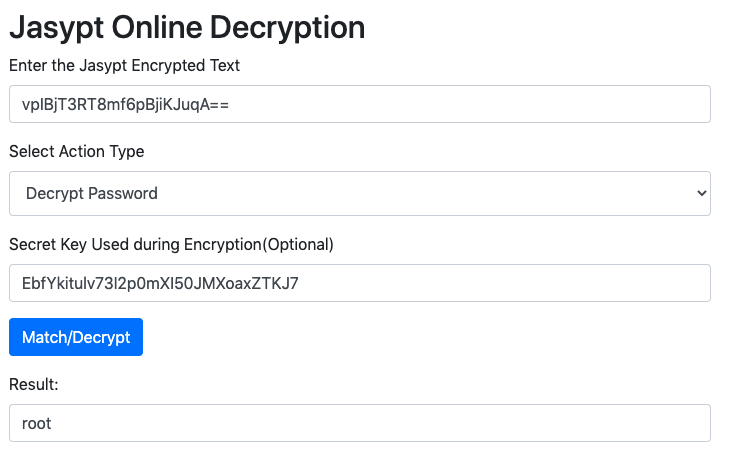 jas502n/database-spring-enc
sprint encode (平文) 暗号化パスワードを取得
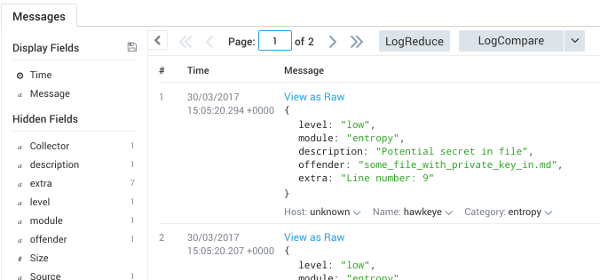 hawkeyesec/scanner-cli
プロジェクトのセキュリティ/脆弱性/リクスキャンツール
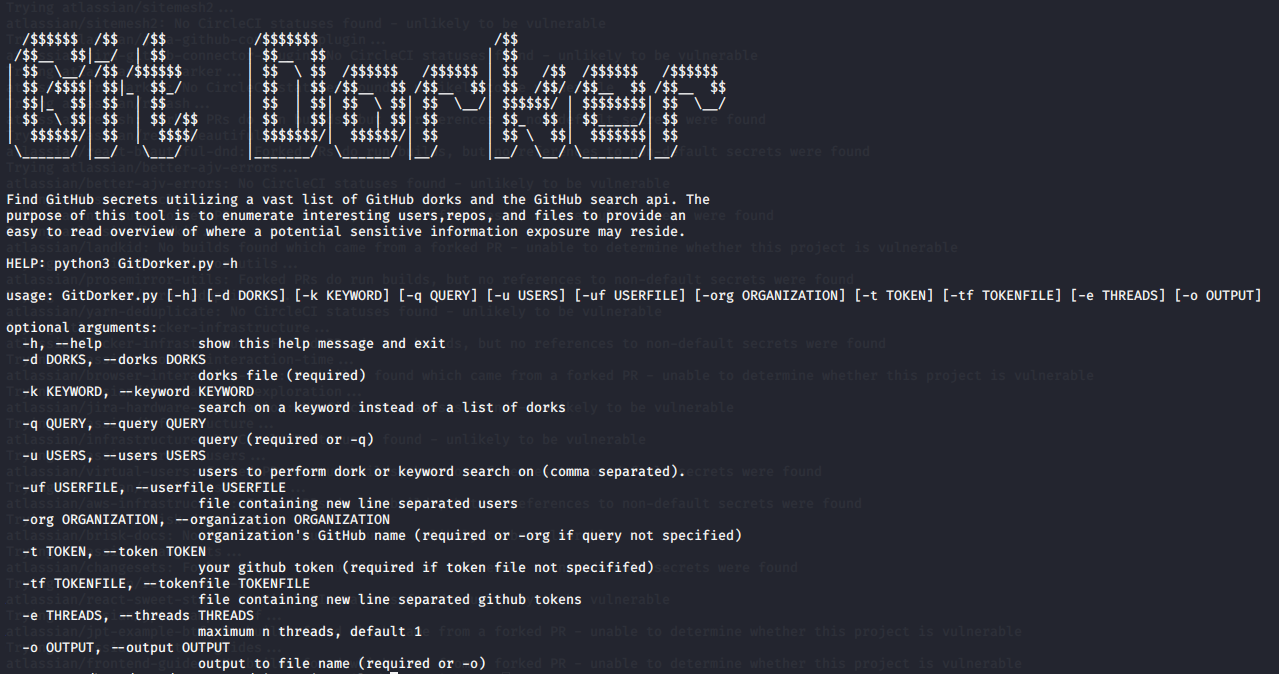 obheda12/gitdorker
大規模なdorkリポジトリを使用してGitHubからシークレットをスクレイピングするPythonプログラム。
 rclone/passwordcheck
rclone設定ファイルの安全でないパスワードをチェックする
 rootlug/aura
Project Aura: セキュリティ監査とコードイントロスペクション
 s0md3v/hardcodes
ソースコードからハードコードされた文字列を検索する
 dionach/reposcanner
Gitリポジトリをスキャンして興味深い文字列を探すPythonスクリプト
 tomnomnom/gf
grep のラッパーで、さまざまなものを grep するのに役立ちます
 owasp/sedated
SEDATED® Project(機密性の高いエンタープライズデータの開示を排除するための分析ツール)
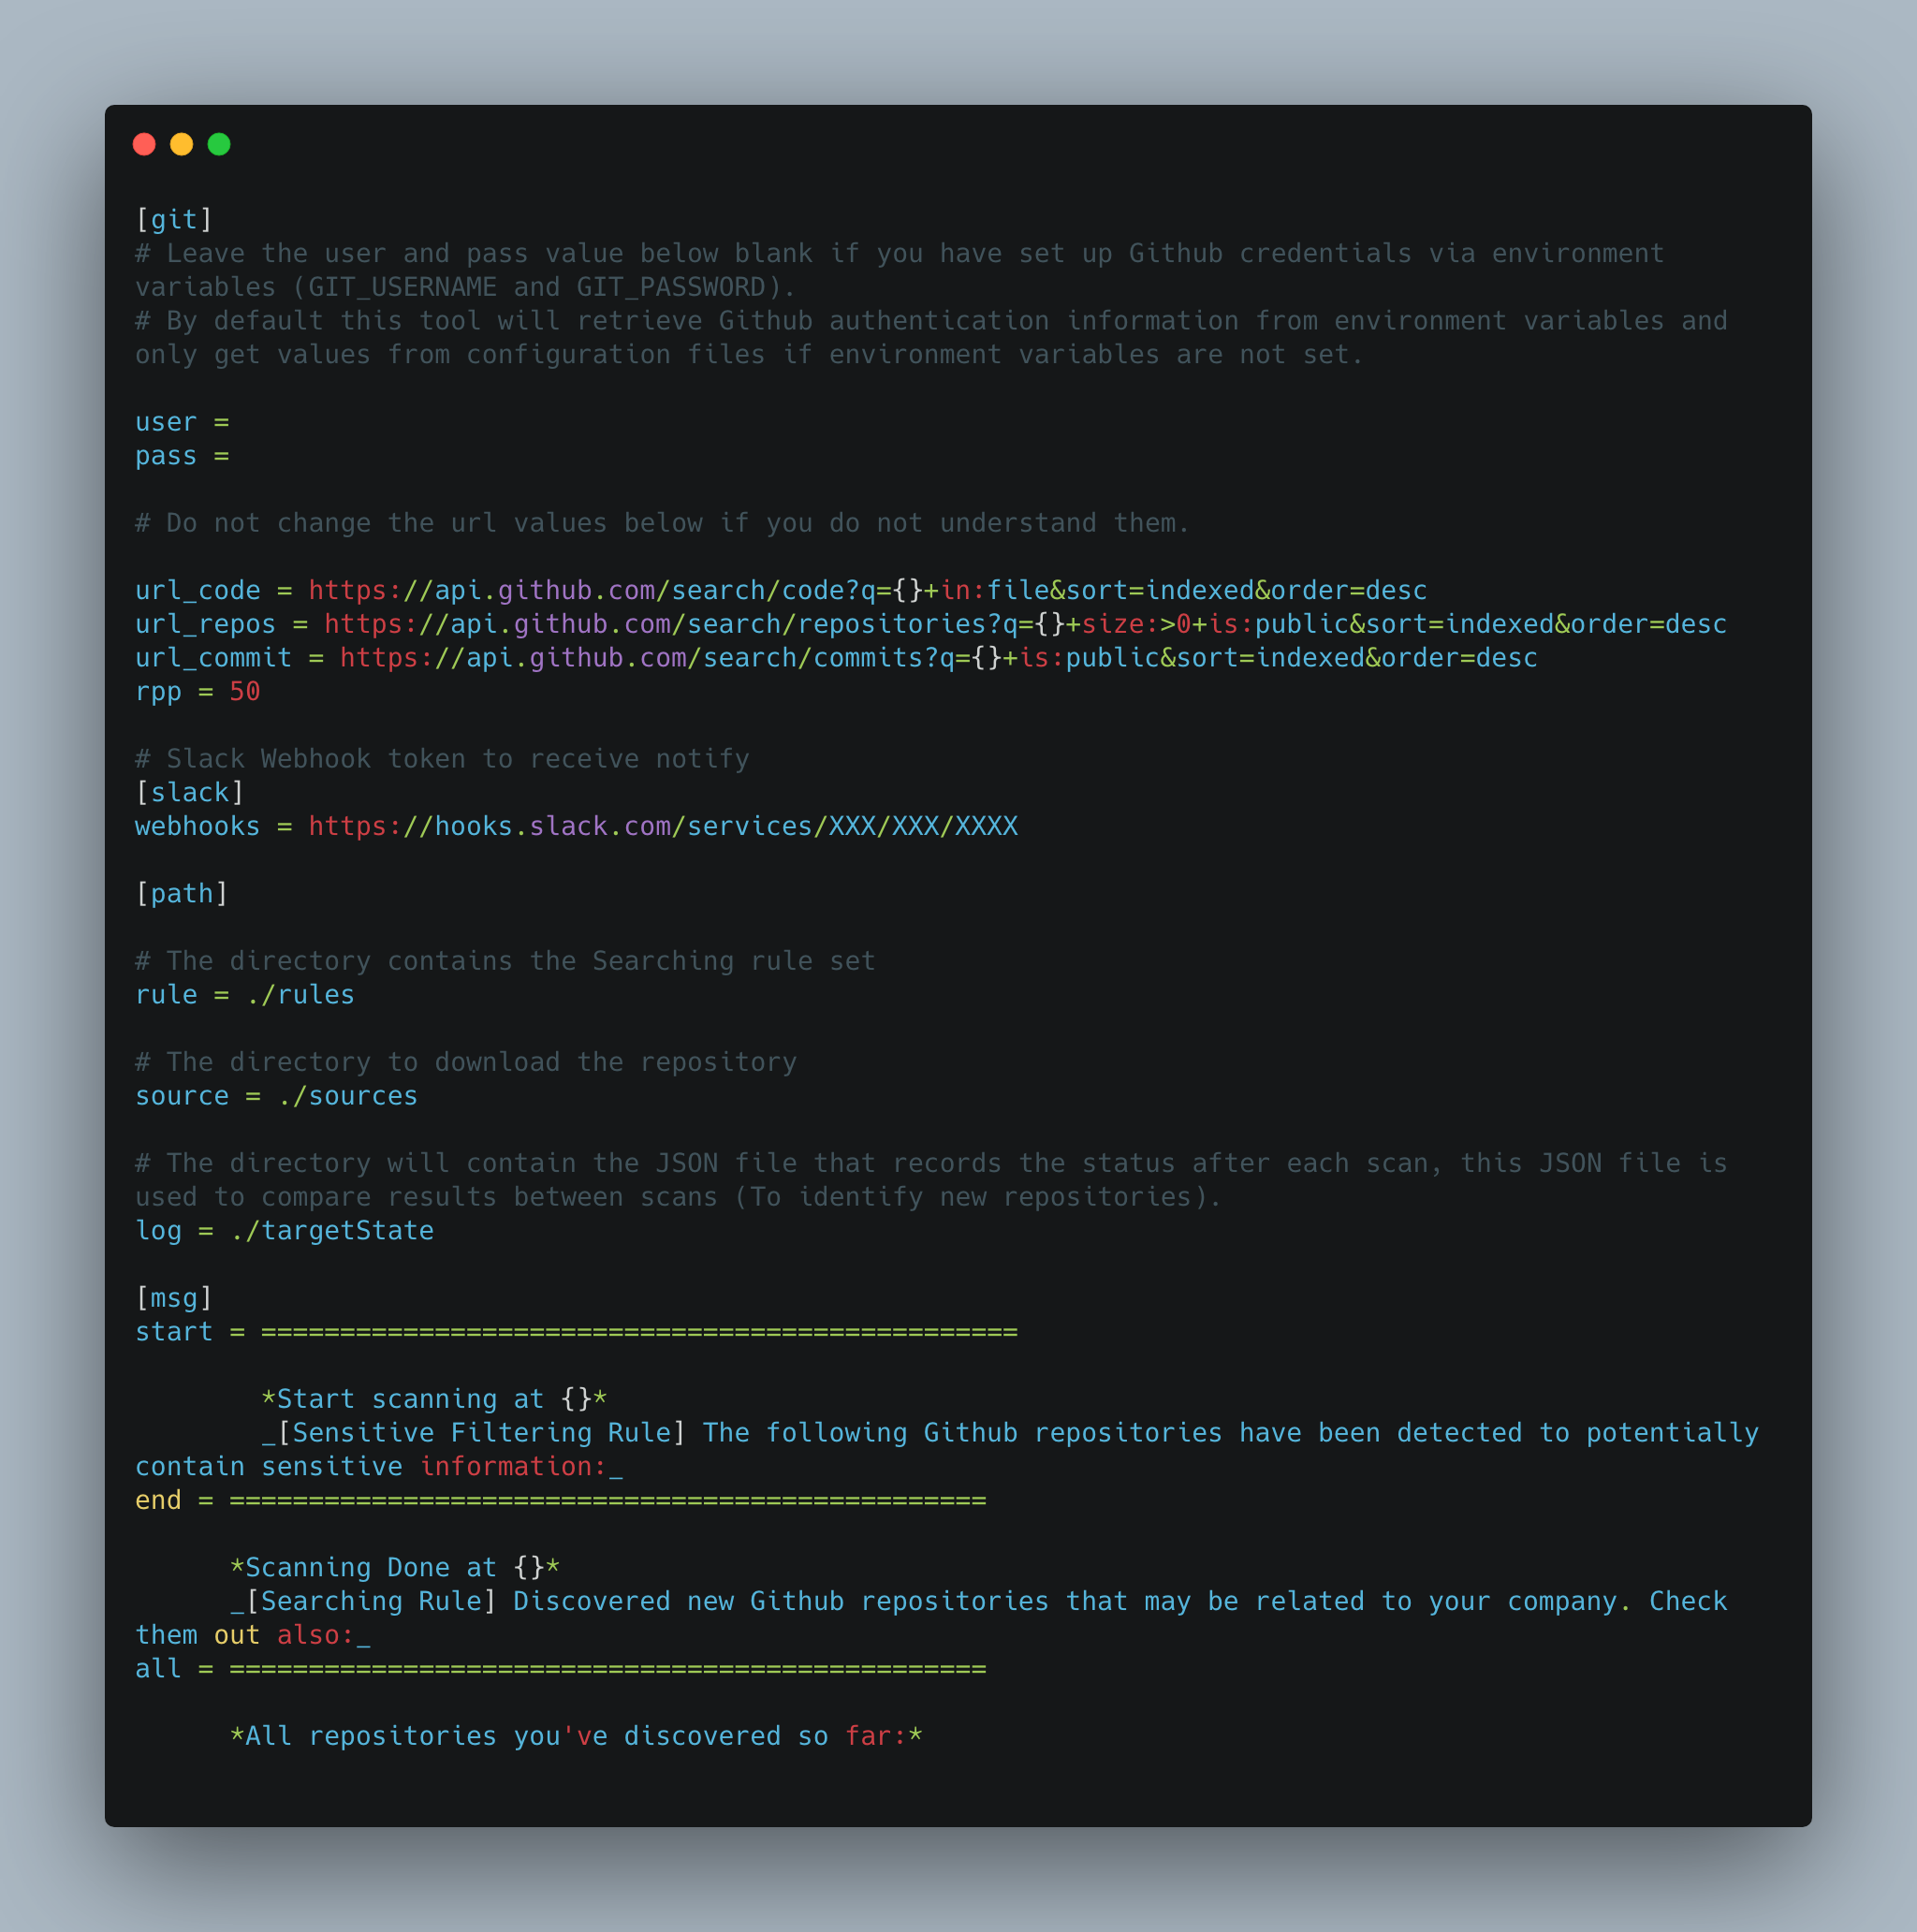 talkaboutcybersecurity/gitmonitor
機密情報がGithub上で公開される可能性を継続的に監視する方法の一つ
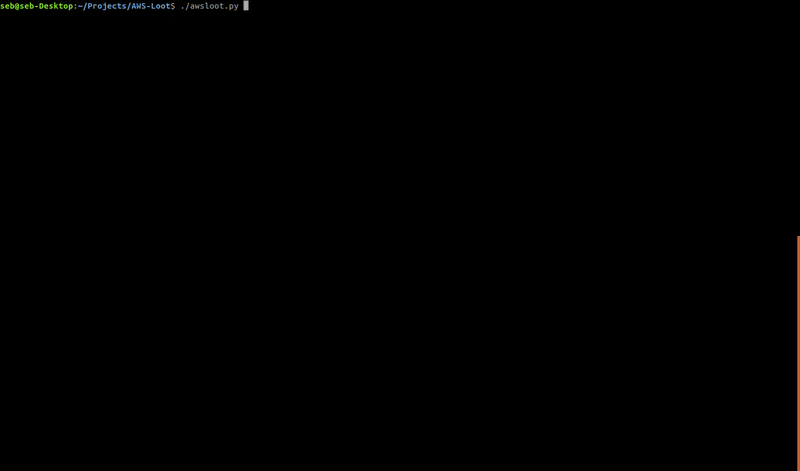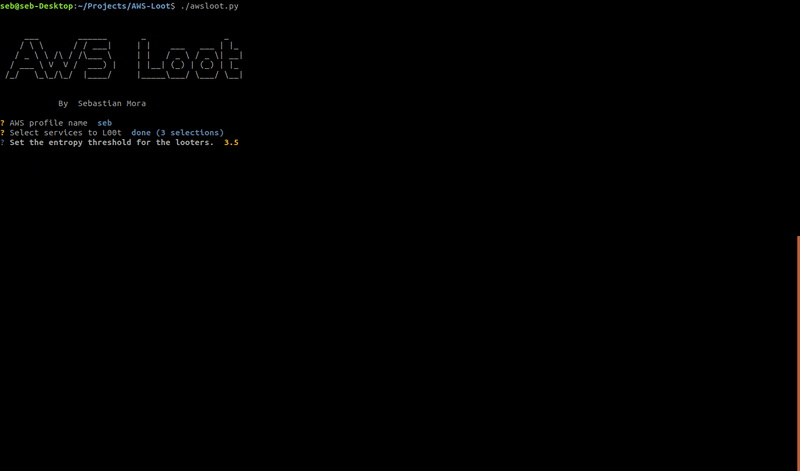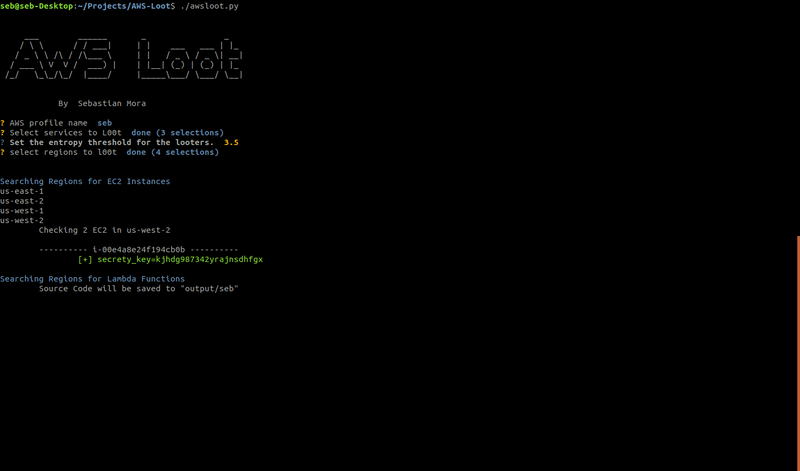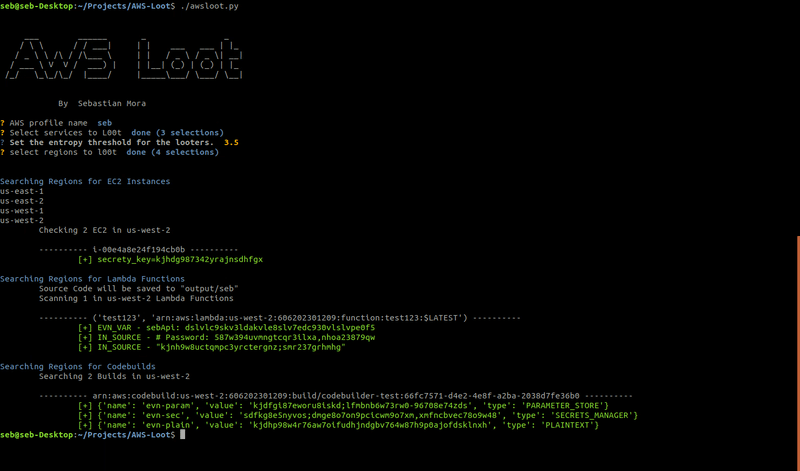 sebastian-mora/aws-loot
AWS環境を列挙し、EC2のユーザーデータ、Lambdaの環境変数とソースコード、CodeBuildインスタンスをスキャンして高エントロピー文字列(シークレット)を探します。