#1
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
選択したファイルをルールに記載されたパターンでスキャンします。これは、誤ってファイルに書き込んでしまったシークレットを見つけるために使用されます。このスキャナーは、カスタムスキャナーによって GitLab…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
GitHubワークフローとログをスキャンしてCVE-2025-30066の兆候を検出し、Checkmarx 2ms統合を使用して悪意のあるアクションと露出したシークレットを検出します。
 utkusen/shotlooter
prnt.scにアップロードされたスクリーンショット内の機密データを見つける偵察ツール
 nccgroup/ccs
正規表現ベースのスキャナーで、コードベース内のハードコードされた認証情報を検出します。CI/CD統合に対応し、抑制コメントをサポートし、低い誤検出率を特徴とします。
 josue87/givemesecrets
正規表現を使用して、指定されたリポジトリ(GitHub、pip、npm)から機密情報を取得します。
 cybertechajju/cve-2025-14847_expolit
MongoDBのzlib圧縮処理における重大なメモリ情報漏洩脆弱性です。このツールにより、セキュリティ研究者は脆弱なMongoDBインスタンスから機密データを抽出できます。
 golab-arch/synaptic-sentinel
バイブコーディングのセキュリティセンチネル。AI支援プロジェクト向けのApache-2.0エージェント型セキュリティツールキット:5つの決定論的スカウト + LLMブレインレイヤー (BYOK Anthropic)、IDEとCI上で。
 im-hanzou/mongobleed
MongoDBヒープメモリ開示のためのCVE-2025-14847 PoCエクスプロイト
 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
これはフォークされたリポジトリのミラーです。GitLabサポート、コミット内容の検索、インメモリリポジトリのクローン作成など、gitrobにいくつかの機能を追加します。
 mhaggis/package-inferno
コミュニティのための公開パッケージスキャナー
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: ハードコードされたAzure Blob Storageアカウントキー — Gardyn Home Kit (ICSA-26-055-03)
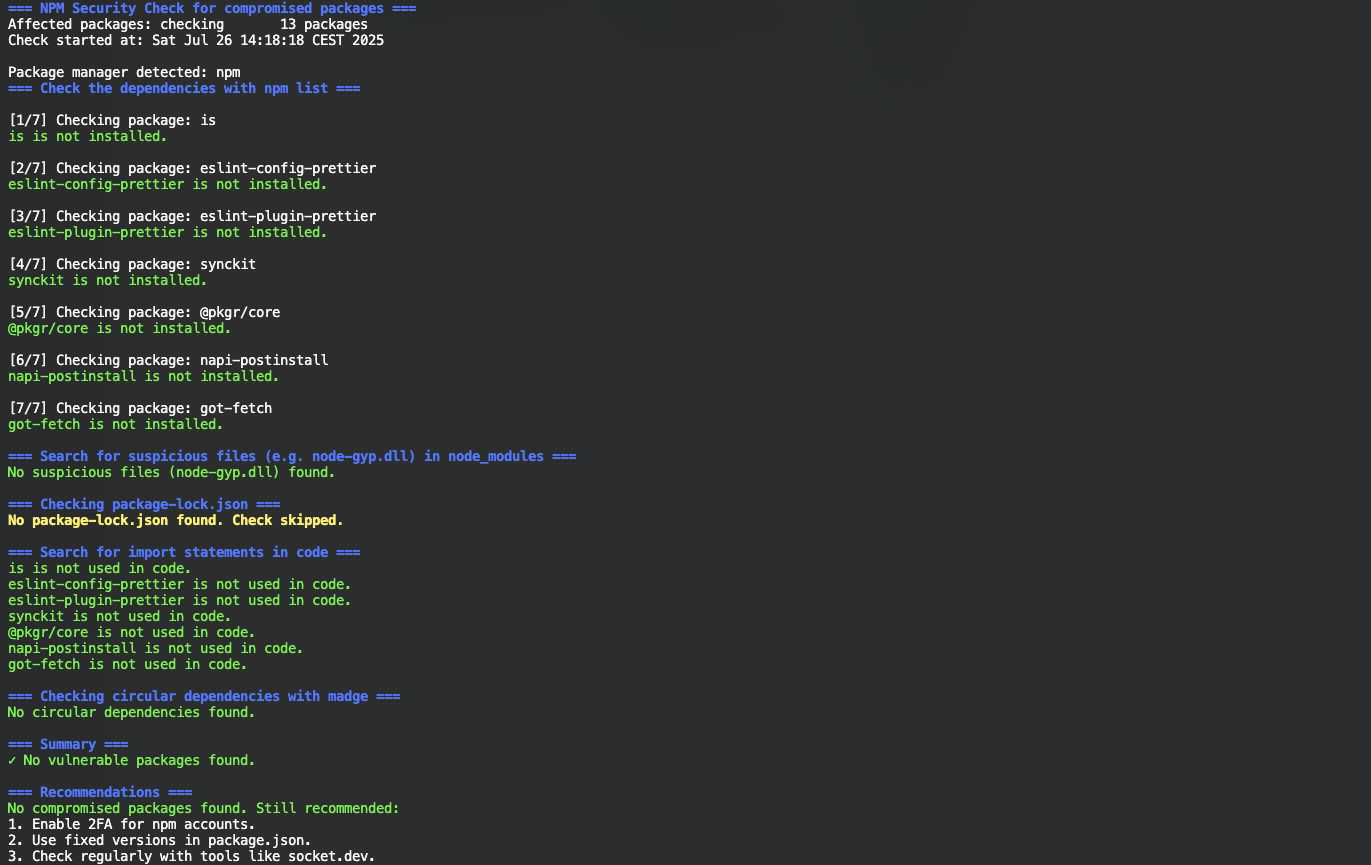 nihilor/cve-2025-54313
プロジェクト内の侵害されたパッケージ、不審なファイル、およびインポート文をチェックします。
 anshumanbh/git-all-secrets
複数のオープンソースのGit検索ツールを活用して、すべてのGitシークレットをキャプチャするツール
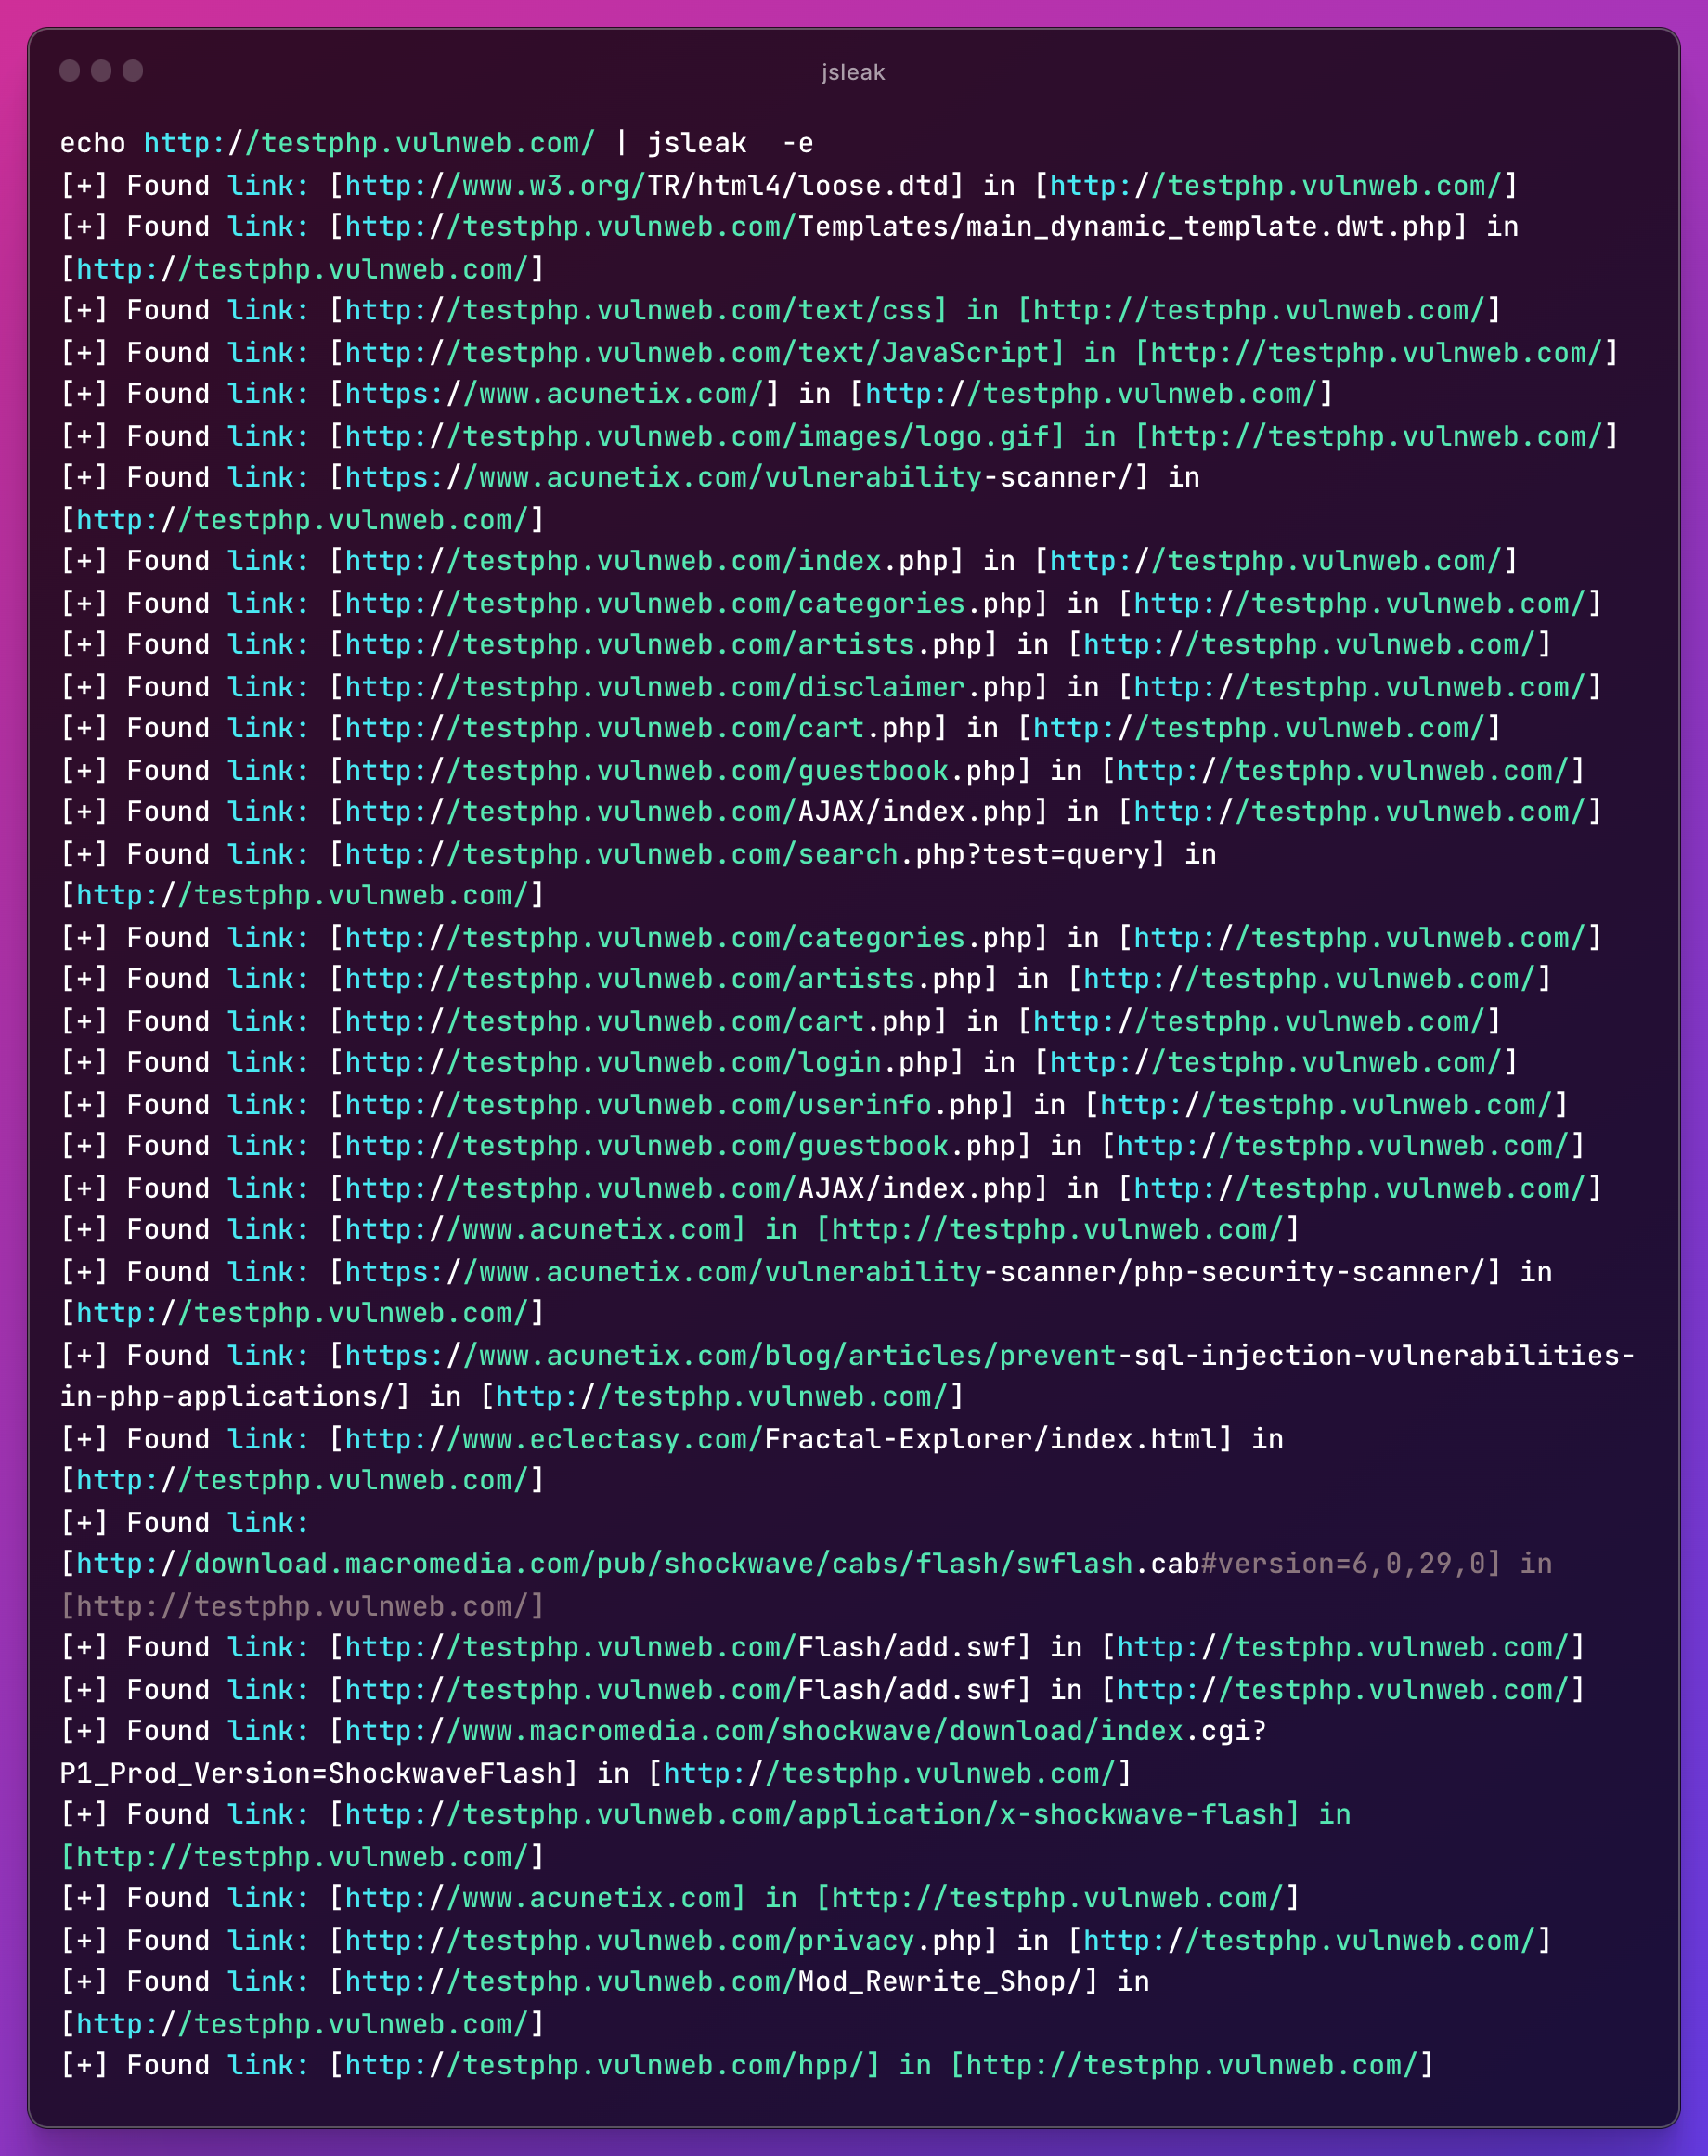 byt3hx/jsleak
並行処理対応のCLIツールで、Web偵察時にJavaScriptファイルからシークレット、APIキー、リンクを発見します。カスタム正規表現パターンのサポートとURLステータスチェック機能を備えています。
 disruptops/cred_scanner
ファイル内の潜在的なAWSアクセスキーとシークレットキーを探すためのシンプルなファイルベースのスキャナー