#1

 google/android-classyshark
AndroidおよびJavaバイトコードビューア

 hluwa/frida-dexdump
メモリ内のdexをダンプするFridaツールで、セキュリティエンジニアがマルウェアを解析するのを支援します。
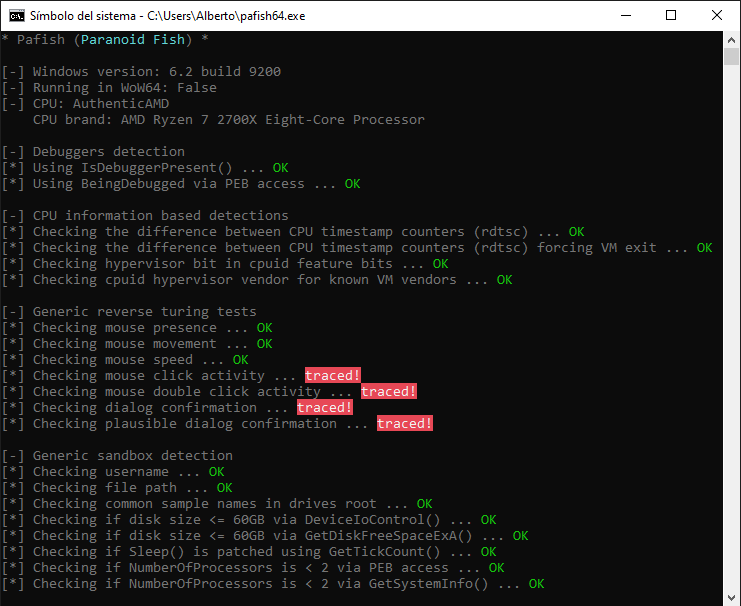 a0rtega/pafish
Pafishは、マルウェアファミリーと同じ方法で仮想マシンやマルウェア解析環境を検出するために、さまざまな技術を使用するテストツールです。
 trailofbits/manticore
シンボリック実行ツール
 google/enjarify
Dalvikバイトコード(DEX/APK)を同等のJavaバイトコードに変換し、Java解析ツールがエッジケースに対して高い正確性でAndroidアプリケーションを処理できるようにします。
 mandiant/flare-ida
FLAREチームによるIDA Proユーティリティ
 cisco-talos/pyrebox
Pythonでスクリプト可能なリバースエンジニアリングサンドボックス、QEMUベースの仮想マシン計装・検査フレームワーク
 viper-framework/viper
バイナリ分析と管理フレームワーク
 ptswarm/reflutter
Flutter リバースエンジニアリングフレームワーク
 das-labor/panopticon
libreでクロスプラットフォーム対応の逆アセンブラ。
 blackberry/pe_tree
Portable Executable (PE)ファイルをpefileとPyQt5を使用してツリービューで表示するためのPythonモジュール。IDA ProやRekallと併用して、メモリ内のPEファイルをダンプし、インポートを再構築することも可能です。
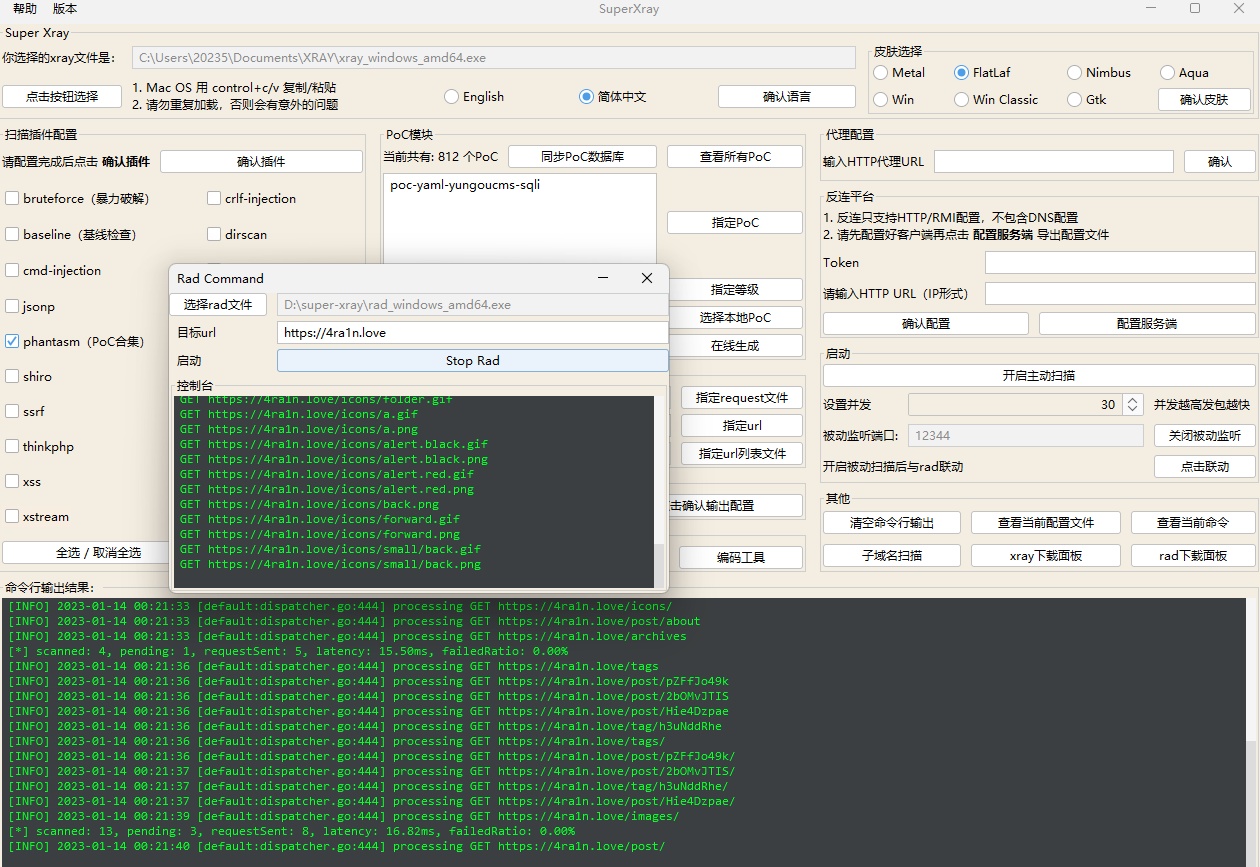 4ra1n/super-xray
Web脆弱性スキャンツールXRAYのGUIランチャー