
 #1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ
 gmh5225/frida-vmprotect-bypass
Fridaスクリプト。モバイルプラットフォーム上のVMProtectランタイム保護をバイパスし、保護されたバイナリの動的インストルメンテーションと解析を可能にします。
 kkirsche/slae
SecurityTube Linuxアセンブリエキスパート x86試験
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409Eルーターに対して実施した完全なハードウェアセキュリティ分析研究。デバイスの分解分析、デバッグインターフェースの識別、ファームウェアの抽出などを通じて、ハードウェア分析の全工程、脆弱性の詳細、および対応するセキュリティアドバイスを記録しました。IoTデバイスのセキュリティ向上…
 gmh5225/ida-claude-code-plugins
Claude CodeをIDA Proと統合し、AI駆動の逆アセンブリとコード理解を通じてリバースエンジニアリングおよびバイナリ解析ワークフローを支援するプラグイン。
 petergabaldon/cve-2024-1346
LaborOfficeFree のバージョン 19.10 に影響する、MySQL データベースの脆弱な root パスワード。この脆弱性により、攻撃者は 2 つの定数を使用して、LaborOfficeFree が使用する MySQL データベースの root パスワードを計算できます。
 vulnerability-playground/cve-2019-1068
svl.dllをリバースエンジニアリングしたMicrosoft SQL Serverのスタックオーバーフロー脆弱性の根本原因分析とPoC。
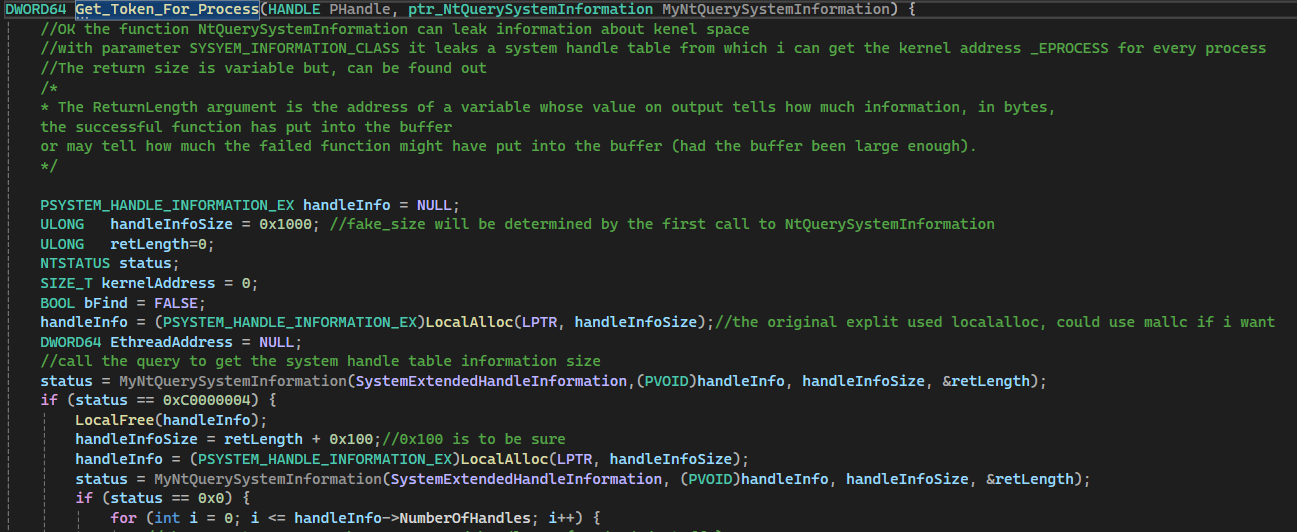 emilc3978/cve-2022-37969poc
CVE-2022-37969のチュートリアル。CVEの内部原因ではなく、カーネルエクスプロイトの方法論に焦点を当てています。
 ercihan/cve-2026-34621_pdf_sample
Adobe Acrobat PDF JavaScriptの多段階サンプルの技術分析。環境トリアージ、Acrobat APIの悪用、インメモリペイロードの復号化と実行について詳述し、防御研究に役立てる。
 wechicken456/cve-2021-4034-ctf-writeup
CTF pwnチャレンジの書き起こしで、CVE-2021-4034 (pkexec) をヒープ操作で悪用し、Ghidraベースのリバースエンジニアリングとカスタムのshelly.soヘルパーバイナリを使用しています。
 ercihan/cve-2026-34621
Adobe Acrobat JavaScriptの信頼境界の欠陥に関する技術的分析。CVE-2026-34621について、ネイティブハンドラのマッピングと権限ゲーティングロジックを文書化しています。
 dynamicx64/cve-2024-44083
CVE-2024-44083 の概念実証: IDA Pro ≤8.4 が過剰なジャンプチェーンによるスタックオーバーフローでクラッシュします。技術分析、再現コード、リバースエンジニアリングツールの緩和策を含みます。
 magicbytes/magicarch
MagicArchは、Ansibleで構築された包括的なインストール後スクリプトであり、基本的なArch Linuxインストールを、ペネトレーションテストとパフォーマンスに特化した完全装備のペンテストディストリビューションに変換するように設計されています。セキュリティ評価、カスタマイズ、パフォーマン…
 stationedk-06/darksword_analysis
DarkSword iOS WebKitエクスプロイトチェーンの静的解析 — 配信、ステージング、およびCVEの内訳 (CVE-2025-31277, CVE-2025-43529)
 themalwareguardian/cve-2025-70330
Easy Grade Pro 4.1のファイル解析バグを教育用の例として使用し、初心者がリバースエンジニアリングを通じて脆弱性研究を始める方法を示す。
 gmh5225/driver-keattachprocess-kedetachprocess-rebuild
Windowsカーネルドライバー関数KeAttachProcessおよびKeDetachProcessの再実装。プロセスアタッチメントおよびアンチチートバイパス研究に使用されます。
 citizen13x/cve-2021-43229
CVE-2021-43229 ウォークスルー
 gmh5225/memory-relocalloc
マップされたDLLの.relocセクション内のコードケーブを特定し、典型的なメモリ割り当て呼び出しに代わって小さなシェルコードを割り当てて実行するCの概念実証。
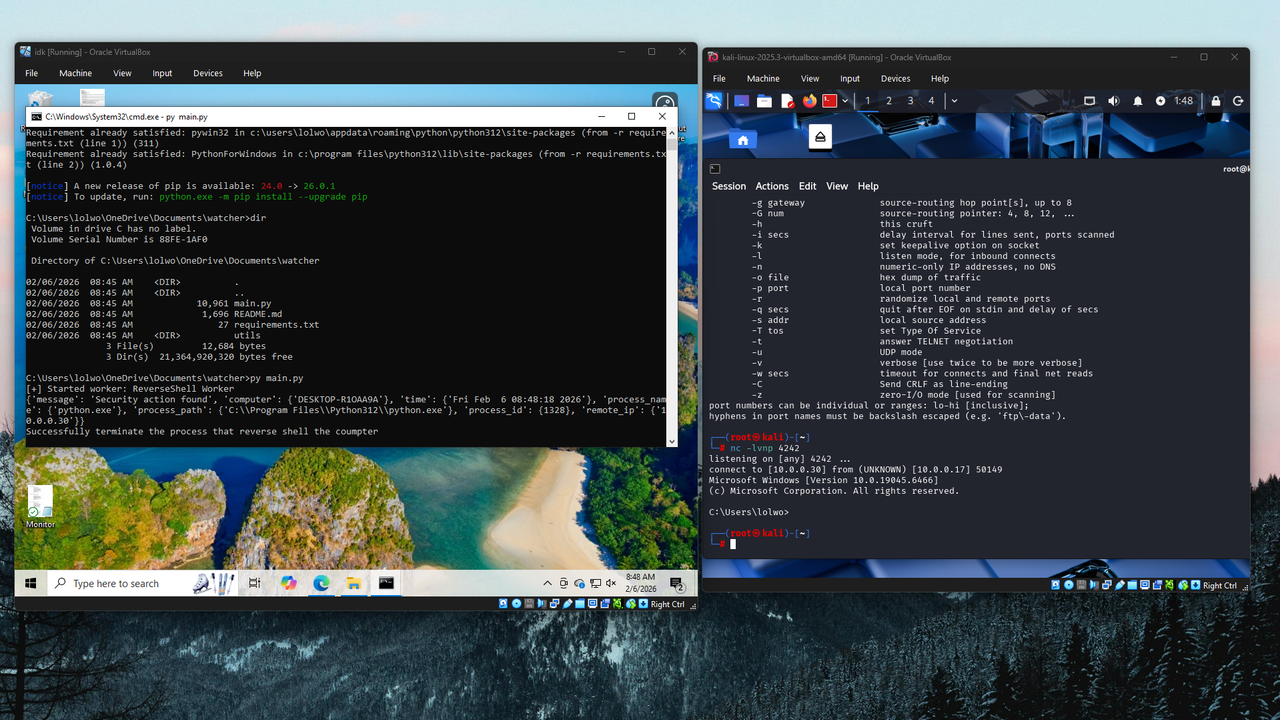 themoonsir/watcher
リバースシェルを検出し、シェルを試行する前にそれを強制終了します。








