#1
 catxiaoshi/cve-2026-43499
PD2229Bの43499(ghostlock)実現可能性調査
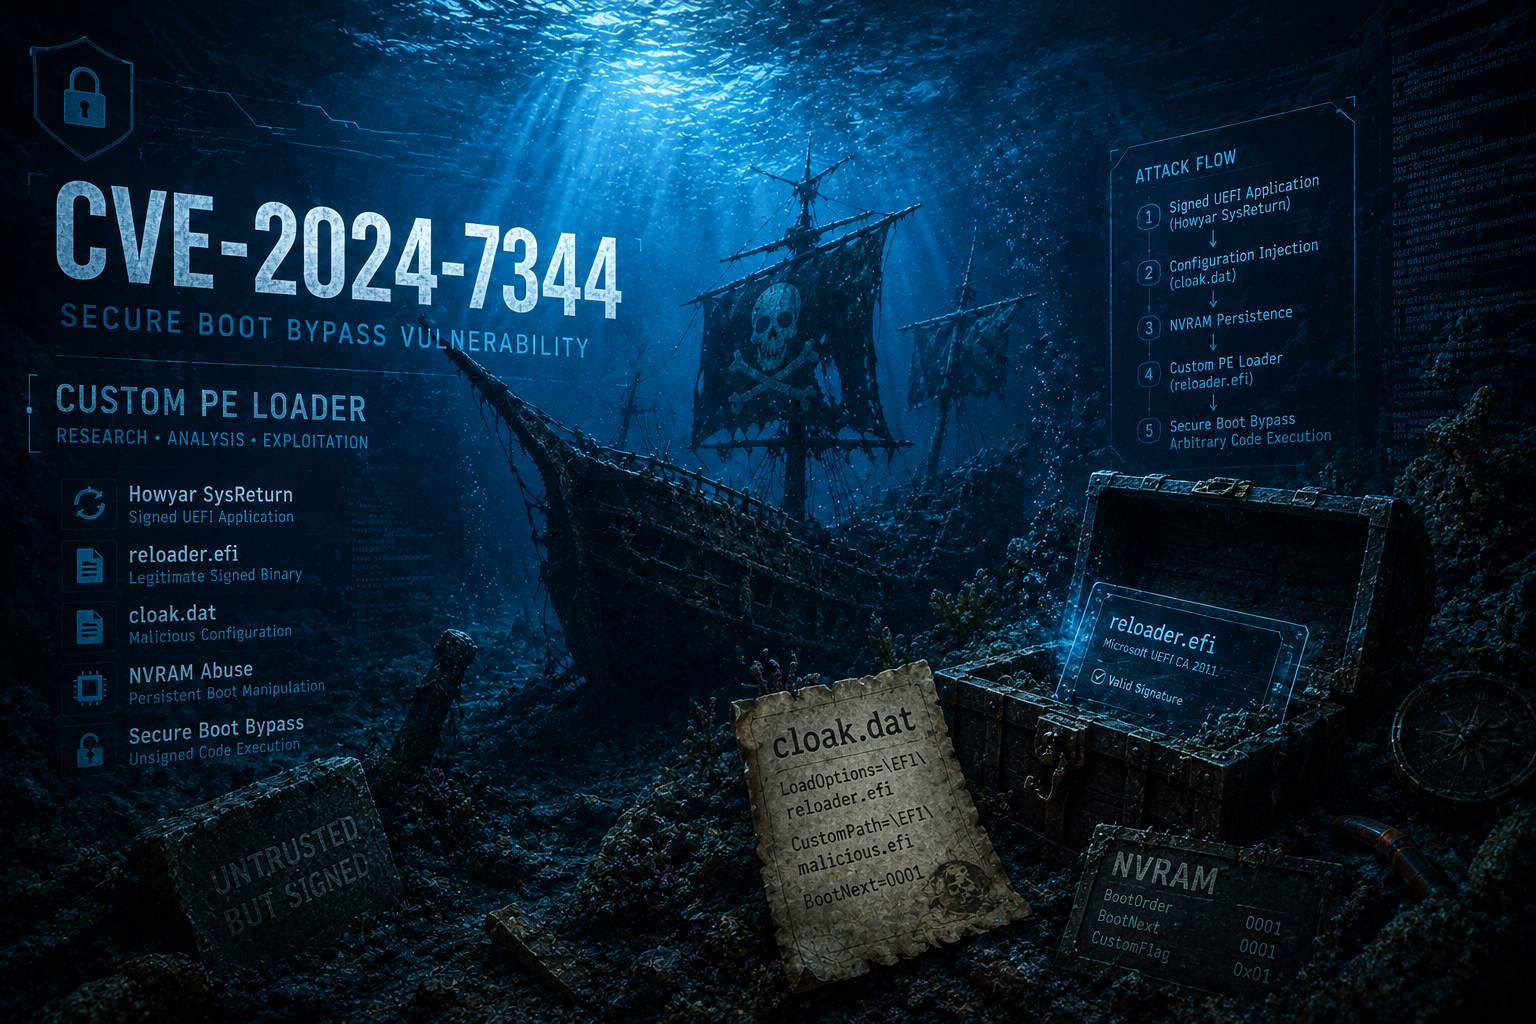 themalwareguardian/cve-2024-7344
UEFIセキュアブートのバイパスを引き起こす安全でないカスタムPEローダーに関する技術調査。根本原因分析、悪用ワークフロー、および教育用の概念実証(proof-of-concept)を含む。
 infobyte/isa_recovery
ISAリカバリ
 s1eezer/cve-2026-8069
CVE-2026-8069の技術解説と概念実証。Acer NitroSenseおよびPredatorSenseサービスにおけるローカル権限昇格であり、名前付きパイプを悪用してSYSTEMとして任意のコードを実行するものです。
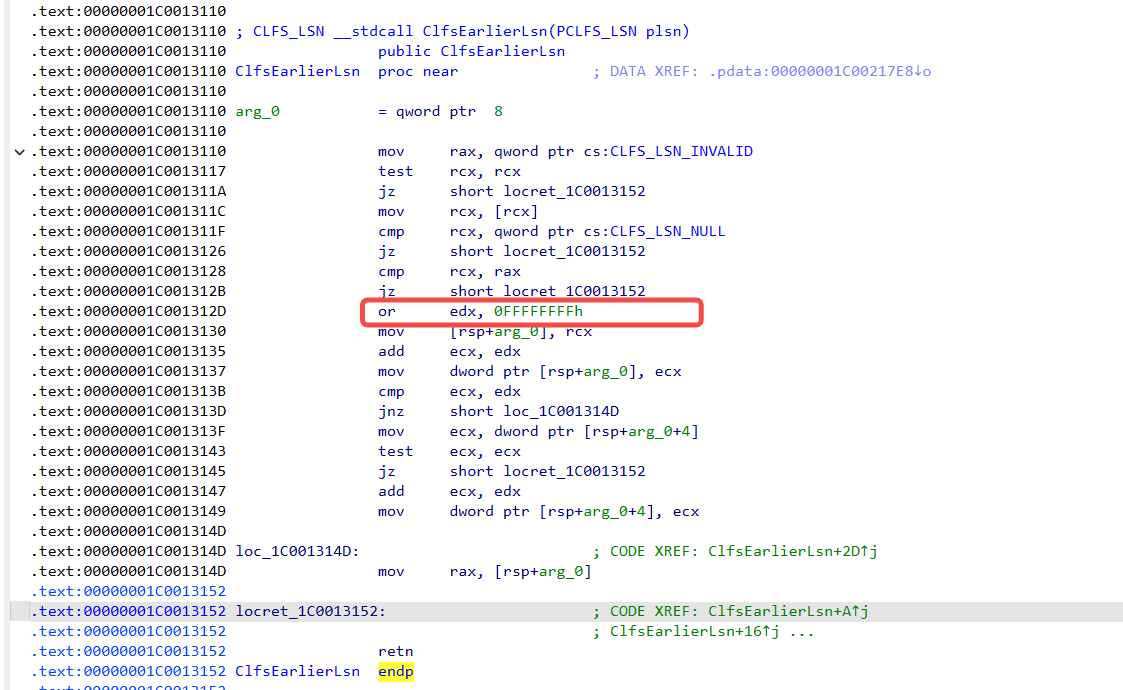 uname1able/cve-2022-24481-analysis
Windows CLFS の型混乱(CVE-2022-24481)の詳細な分析。根本原因の説明、エクスプロイトの流れ、カーネルガジェットの詳細、そして動作するローカル権限昇格 PoC を提供します。
 vsvalinx/cve-2025-5548
FreeFloat FTP Server 1.0におけるスタックバッファオーバーフローの完全な悪用ライフサイクルを文書化した教育用リポジトリ。ファジング、EIP制御、悪性文字分析、シェルコード注入によるリモートコード実行の達成までを網羅しています。
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
CVE-2015-1187の静的ファームウェアリバースエンジニアリング:D-Link DIR-820Lの認証なしコマンドインジェクション。binwalkによるMIPSルートファイルシステムの抽出、Ghidra分析、ping_addrパラメータをシェルバックの実行シンクまでトレースします。
 sudoand3rs0n/cve-2025-5548
CVE-2025-5548(FreeFloat FTP Server のバッファオーバーフロー)の分析と悪用を解説する教育用リポジトリです。再利用可能な脆弱性分析手法、静的リバースエンジニアリング、段階的な悪用手順、ファジングおよびデバッグ技術を用いた 0-day アプローチガイドが含まれています。
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499(GhostLock)の ASUS ROG Phone 5S 向け適応 — UAF トリガー + pselect スタック再利用、KASLR リークをブロック
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6 にハードコードされた暗号鍵が含まれていることが判明しました。
 jvidhan/autofs-cve-2026-84568
CVE-2026-84568 のリバースエンジニアリングノートと動作する PoC。これは macOS の automountd における信頼境界違反で、localhost または被害者自身のホスト名からのマウントを可能にする。
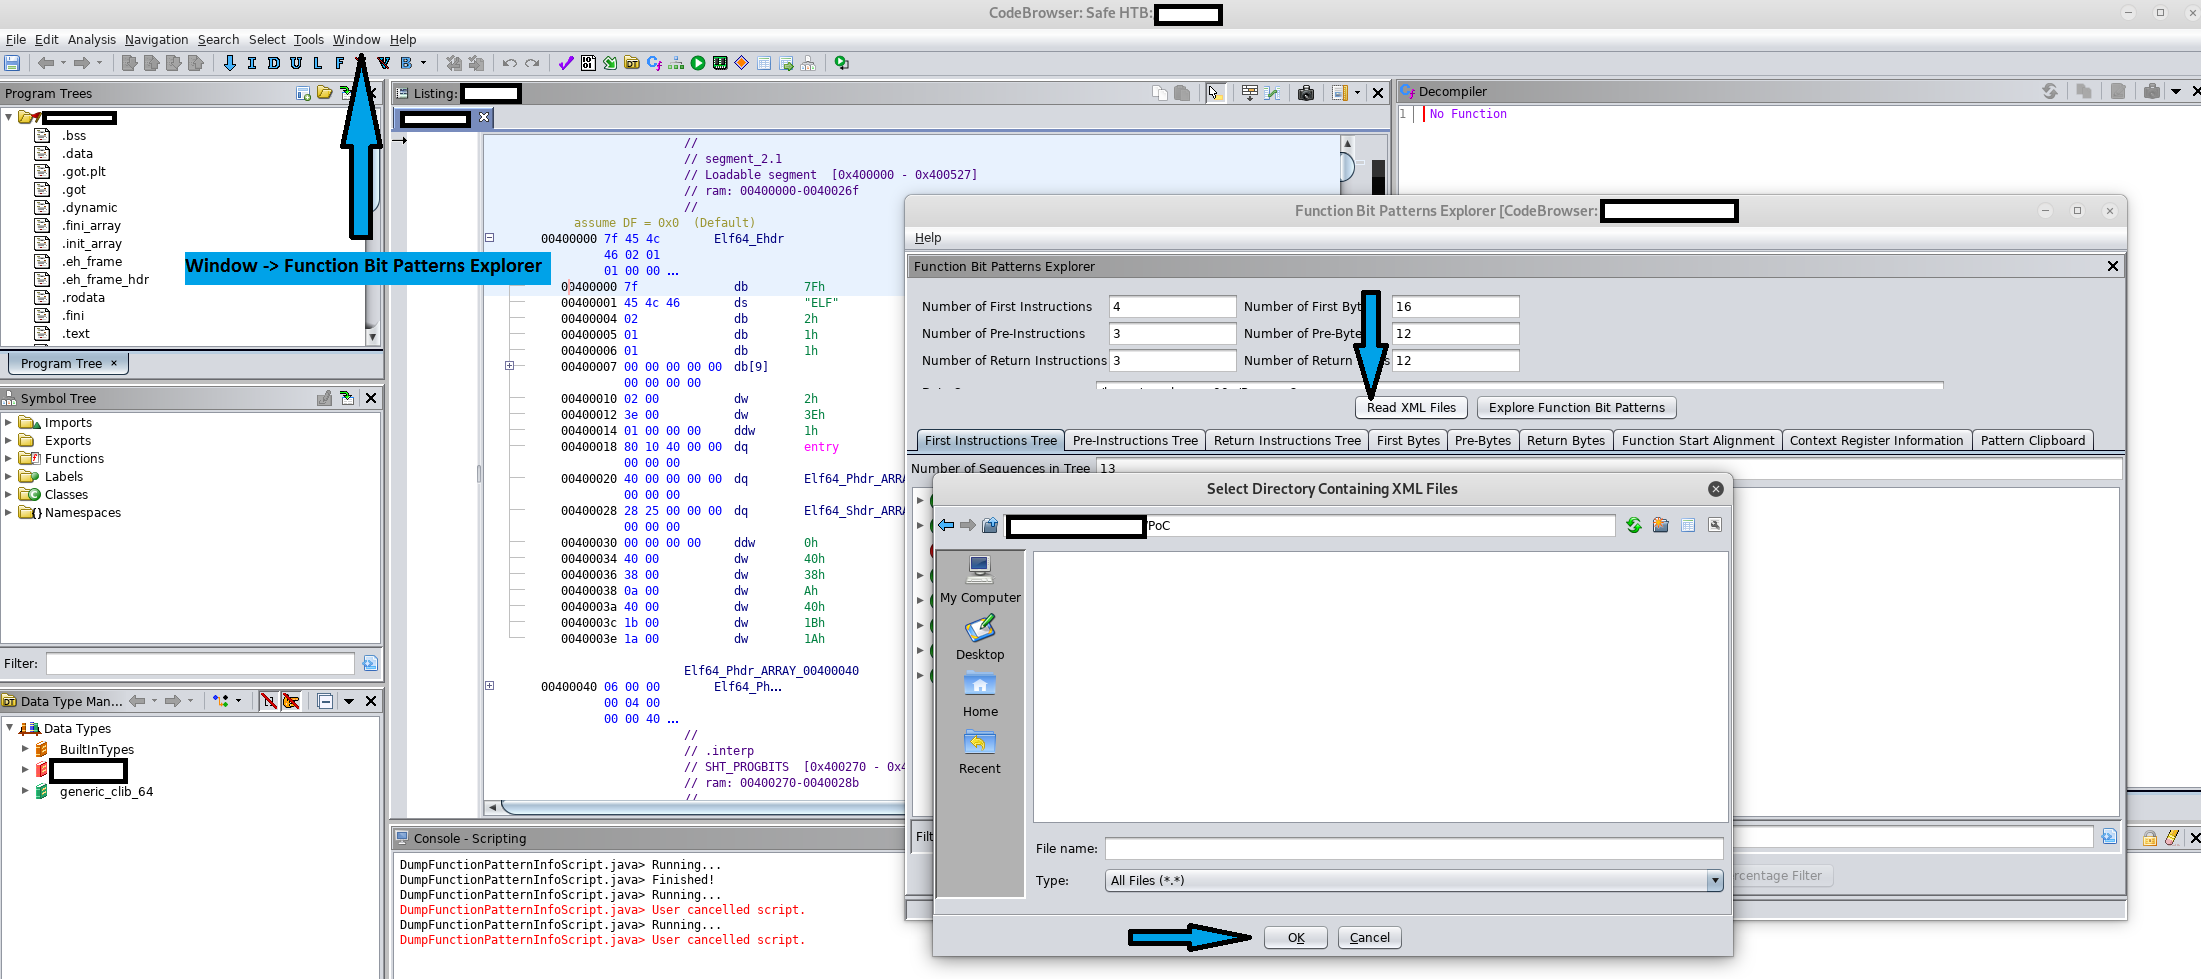 purpleracc00n/cve-2019-16941
CVE-2019-16941 用 PoC
 vivianuba/grandstream-cve-2026-2329-analysis
CVE-2026-2329 に関する Grandstream GXP1600 ファームウェアの脆弱版とパッチ適用版を比較する防御的な脆弱性調査プロジェクト。SquashFS 抽出、Ghidra リバースエンジニアリング、ARM ELF トレーシングを使用し、weaponized ex…
 ivmks74/iiita-iot-security-research
IIIT Allahabad でのインターンシップ中に実施した IoT セキュリティ研究で、CVE-2026-65893、CVE-2026-65894、および CERT-In 脆弱性ノート CIVN-2026-0380 につながりました。
 gavmor/x86-cpp-reversing-skill
32ビットリトルエンディアンx86 C++バイナリ(vtable、RTTI、継承の復元)をリバースエンジニアリングするためのClaude Codeスキル
 33hps/wibu-codemeter-analysis
WIBU CodeMeter DRMの暗号解析 - エントロピー分析により、主張されているAES-256ではなくXORパターンが明らかになる
 gmh5225/evilkaspersky
KasperskyHookをベースにしたWindowsカーネルドライバーの実験で、プロセス間メモリコピーにダイレクトシステムコールを使用し、ドライバーのアンロードとそのメモリの消去をサポートします。